AWS Security Hub 偵測 Amazon EC2 上執行中的已知漏洞軟體
閱讀 AWS 官方公告 ↗重點摘要
AWS Security Hub 現在能偵測 Amazon EC2 上正在執行的已知漏洞軟體,並在 exposure findings 新增特徵「The EC2 instance is running software with a known vulnerability」。相同漏洞下,軟體正在執行的 finding 取得較高嚴重性。Security Hub 關聯 Amazon GuardDuty Runtime Monitoring 與 Amazon Inspector VM Scanner 的資料。包含在 Security Hub Essentials plan,無額外費用,適用所有提供 Security Hub 的 AWS 區域。
官方事實
- AWS Security Hub 現可偵測 Amazon EC2 執行個體上是否正在執行含有已知漏洞的軟體。
- Exposure findings 新增特徵「The EC2 instance is running software with a known vulnerability」。
- 與相同漏洞但軟體未執行的 finding 相比,軟體正在執行時的 finding 會取得較高嚴重性評級。
- Security Hub 會關聯 Amazon GuardDuty Runtime Monitoring 與 Amazon Inspector VM Scanner 的資料,以偵測正在執行的漏洞軟體,並結合其他訊號為可能有風險的 EC2 資源產生 exposure findings。
- 此功能包含於 AWS Security Hub Essentials plan,無額外費用;適用於所有提供 Security Hub 的 AWS 區域。
完整口播文字
Security Hub 現在能偵測 EC2 上正在執行的已知漏洞軟體把實際執行狀態納入風險判斷如果兩台 EC2 有相同漏洞其中一台的軟體在執行中就會取得較高嚴重性讓修補順序更有依據GuardDuty 的執行期監控提供執行訊號Inspector 的 VM 掃描器提供漏洞資料再由 Security Hub 關聯判斷曝險發現的新特徵會標示 EC2 正在執行已知漏洞軟體搭配其他訊號安全團隊就能據此排序修復如果你管理大量執行個體就不必先逐一確認漏洞軟體有沒有在用能依執行期風險排序修補這項功能包含在 Essentials 方案無額外費用所有區域只要有提供 Security Hub都在適用範圍內下一輪排修補時可以先查看曝險發現的新特徵把正在執行的漏洞軟體納入優先處理的判斷
參考資料
快捷鍵:K 或空白鍵 播放/暫停 · J / L 倒退/快轉 5 秒 · M 靜音 · F 全螢幕
更多 AWS Security Hub 影片
-
 1:03
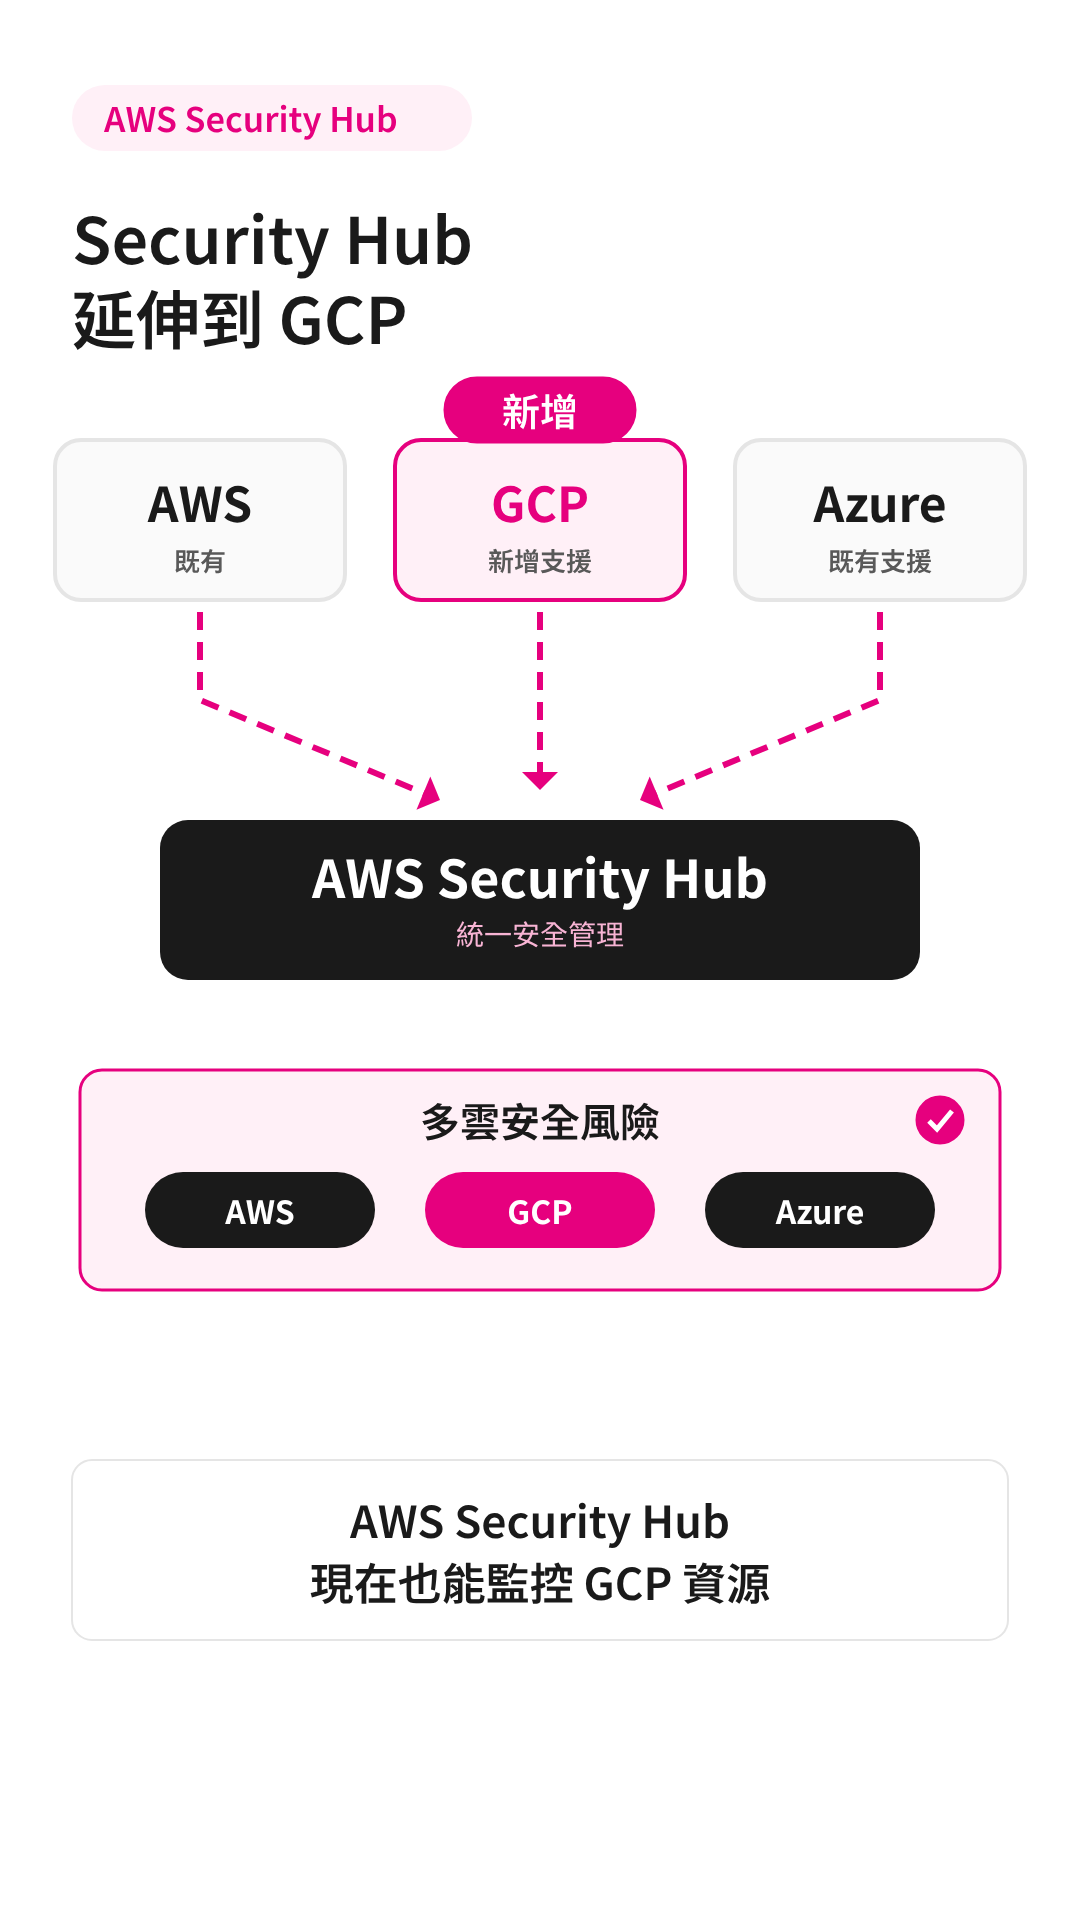
AWS Security Hub 延伸到 GCP:多雲風險集中管理
-
 0:58
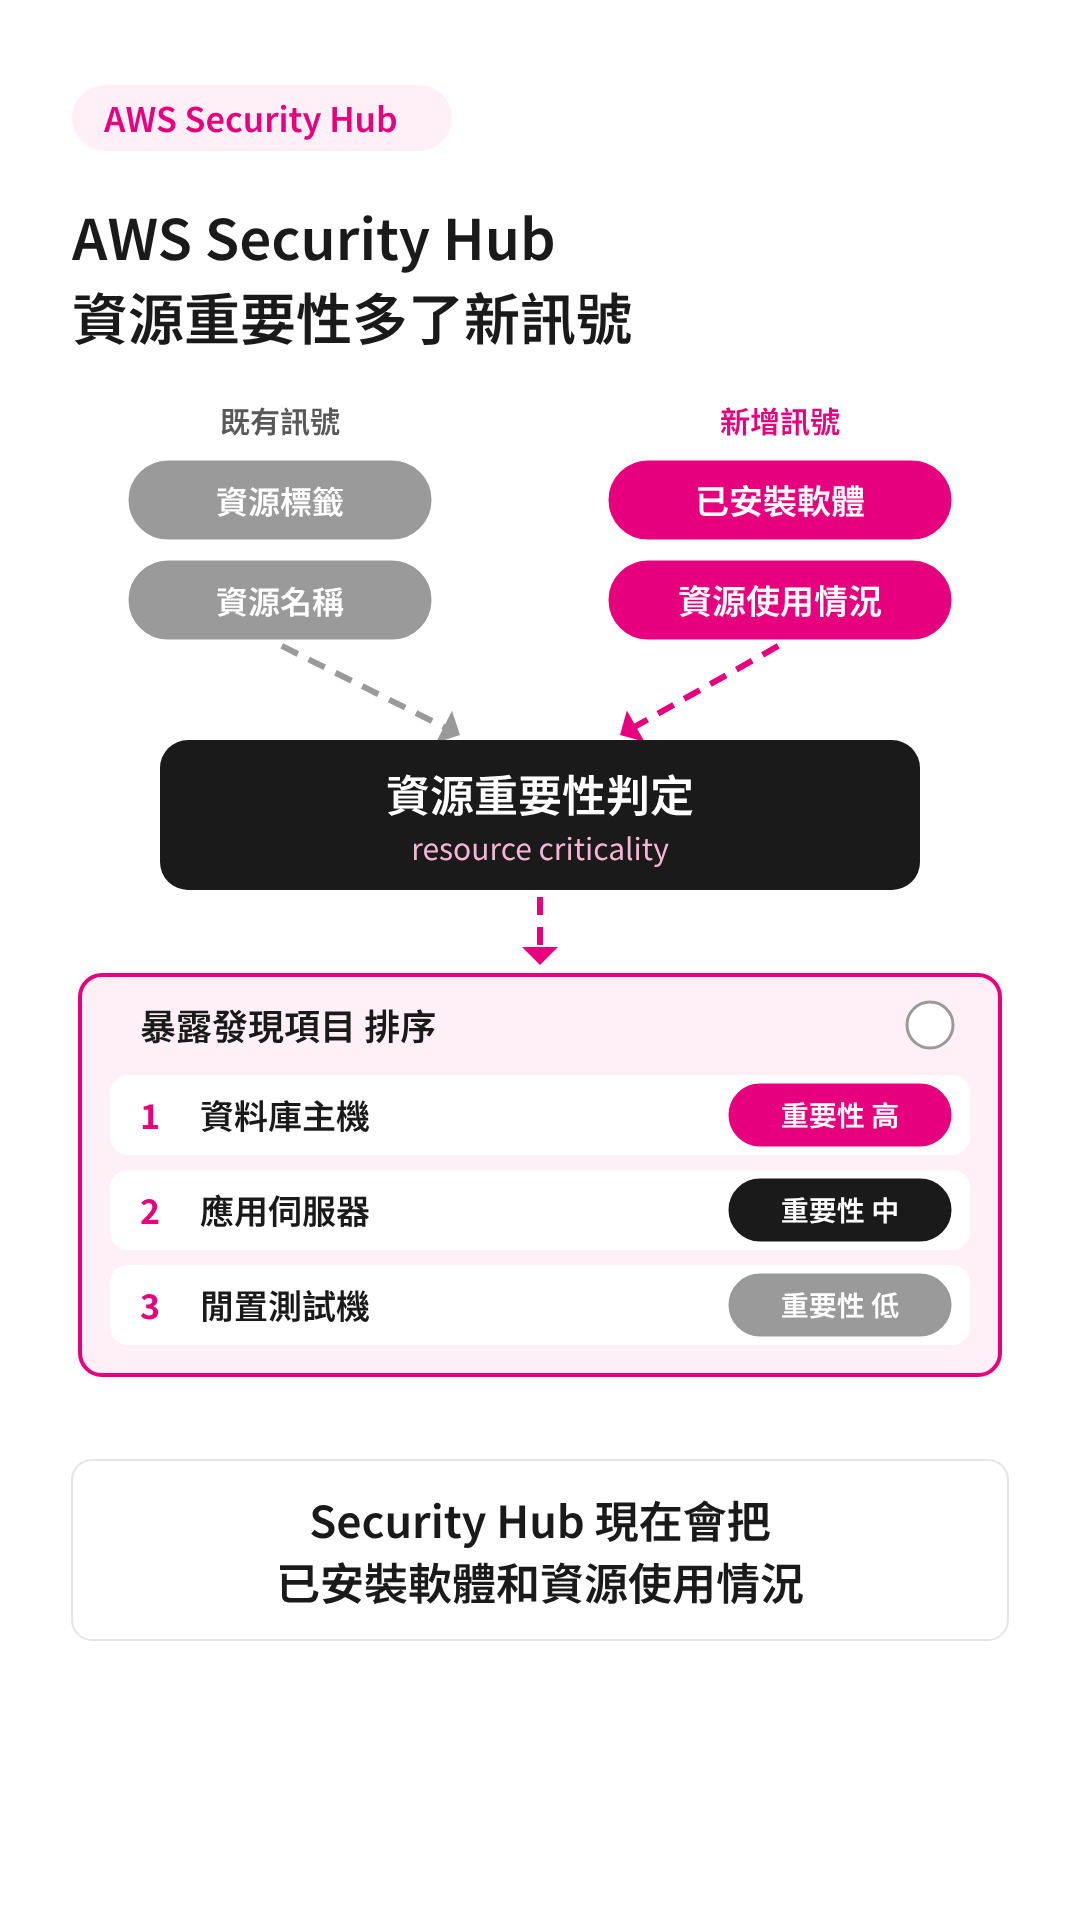
AWS Security Hub 用已安裝軟體與使用情況判定資源重要性
-
 0:56
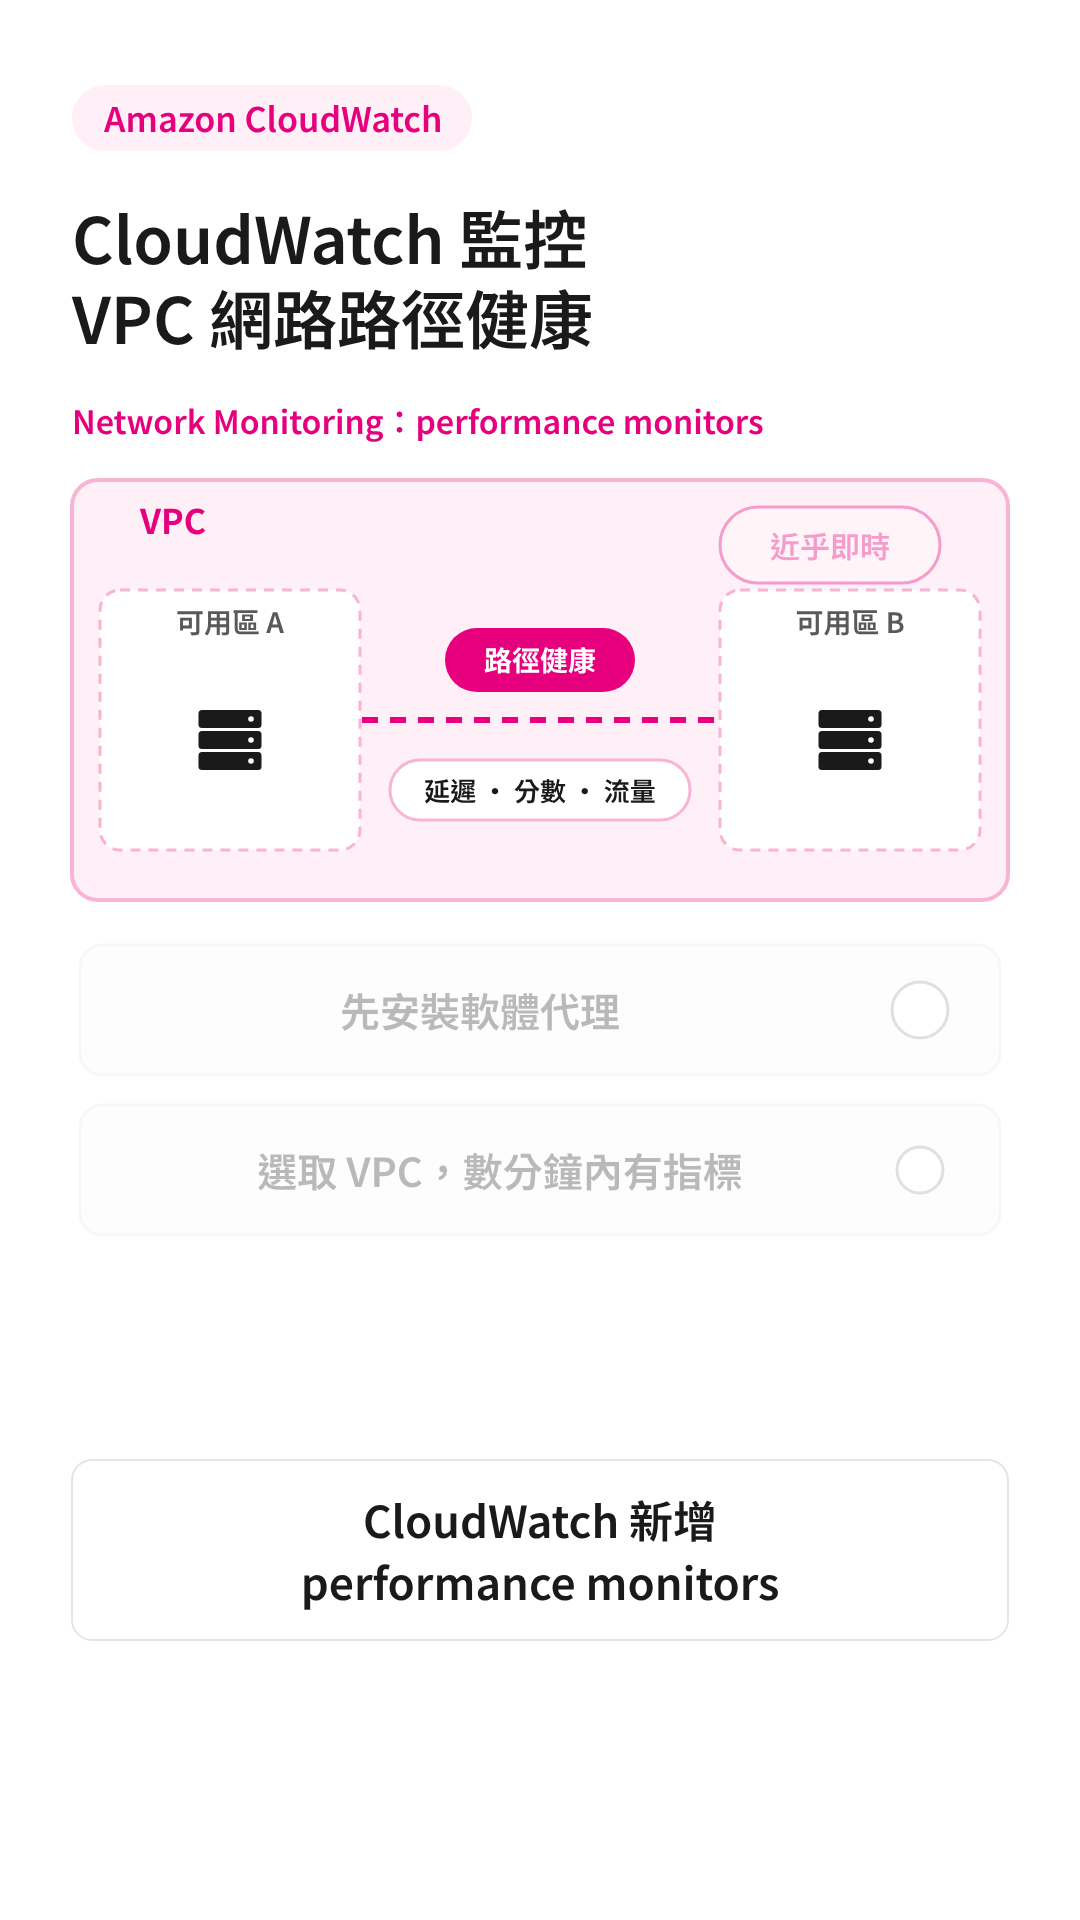
Amazon CloudWatch 監控 VPC 網路路徑健康
-
 1:03
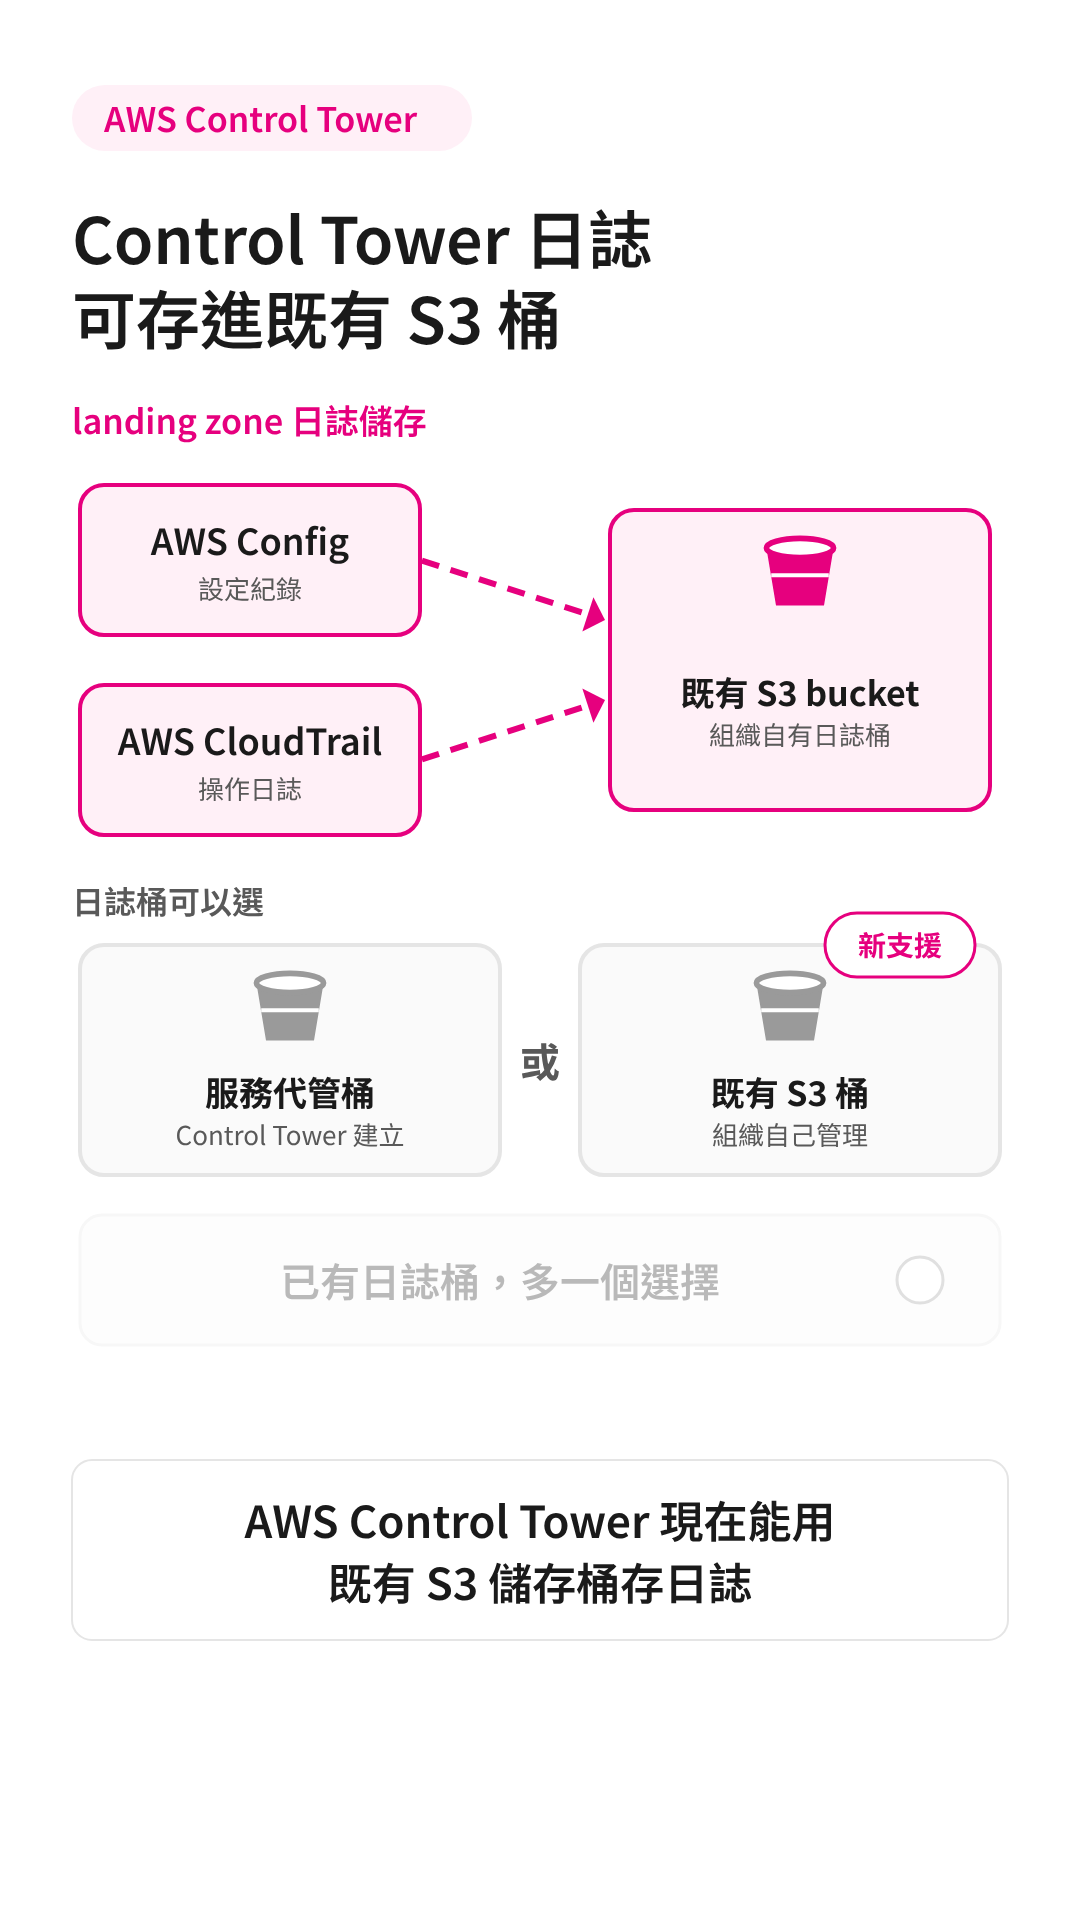
AWS Control Tower 支援使用既有 Amazon S3 bucket 儲存日誌
-
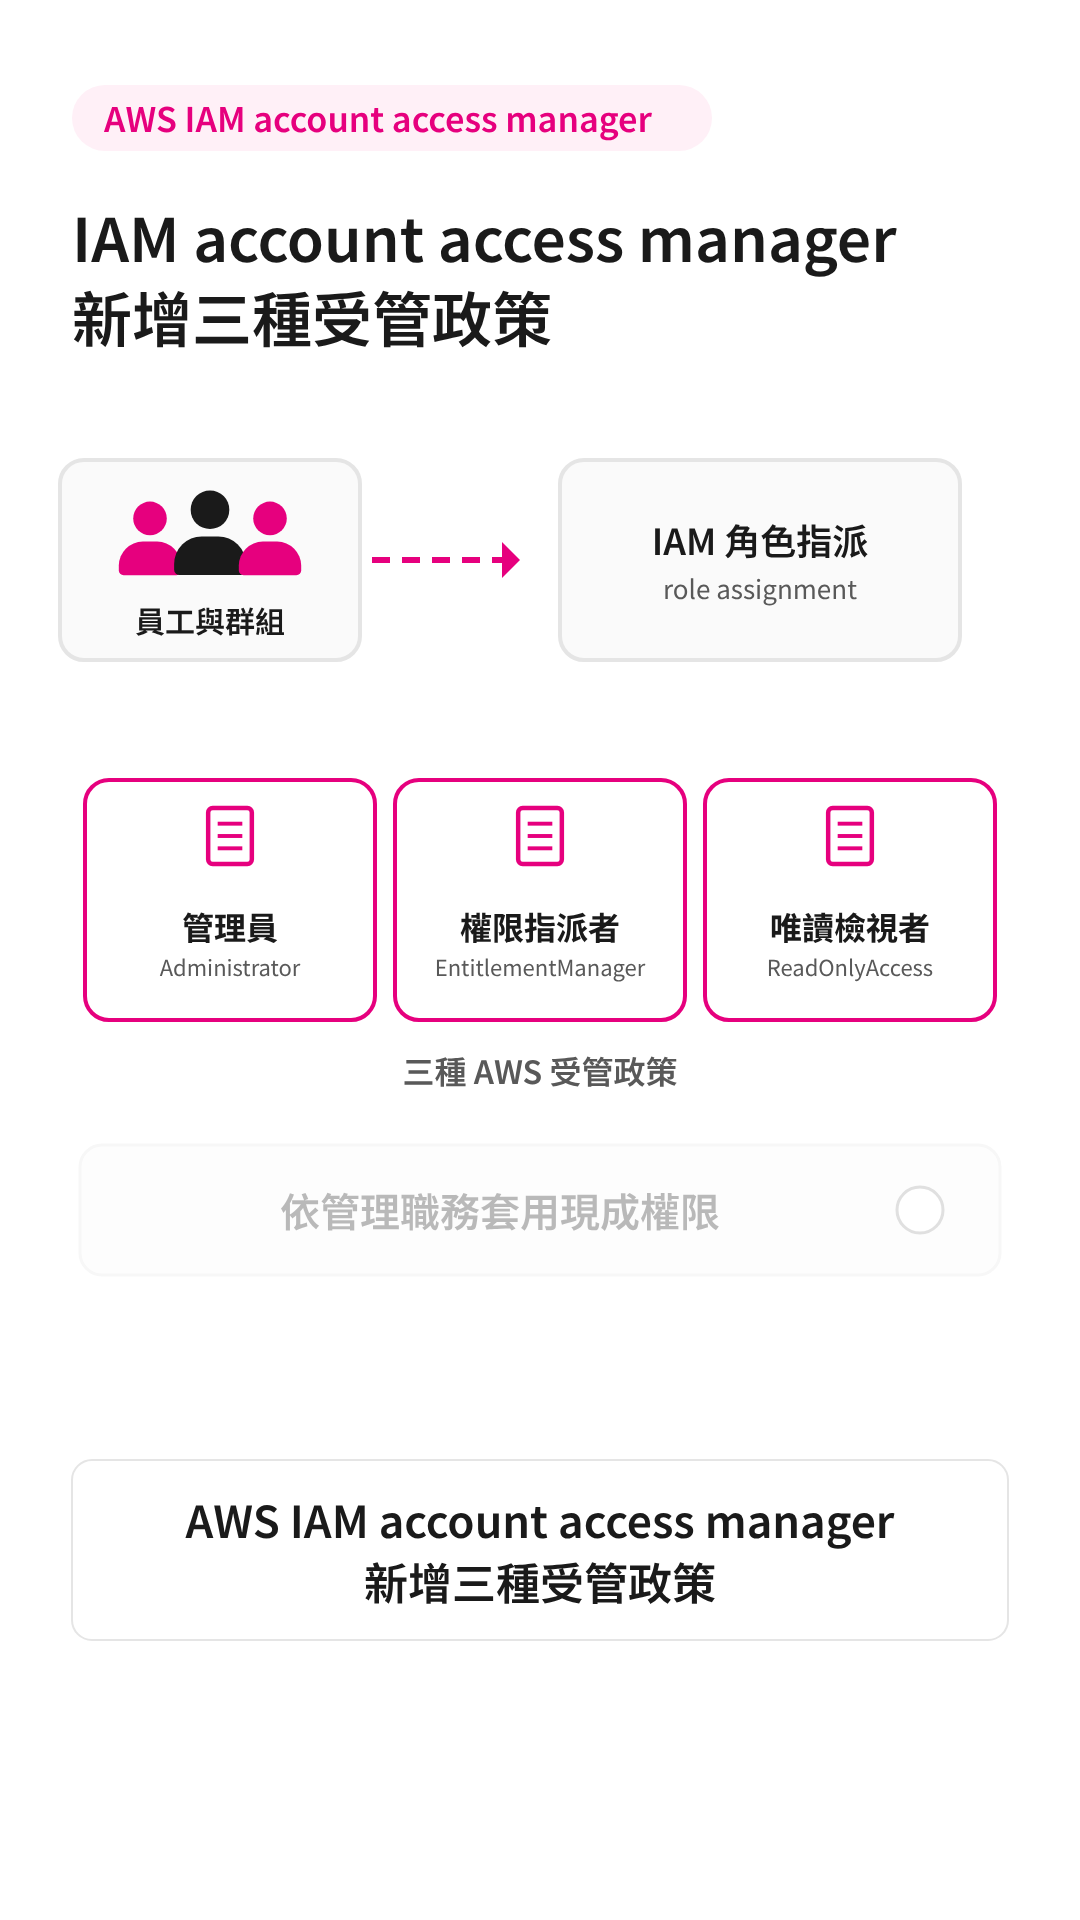 0:58
AWS IAM account access manager 新增三種受管政策
-
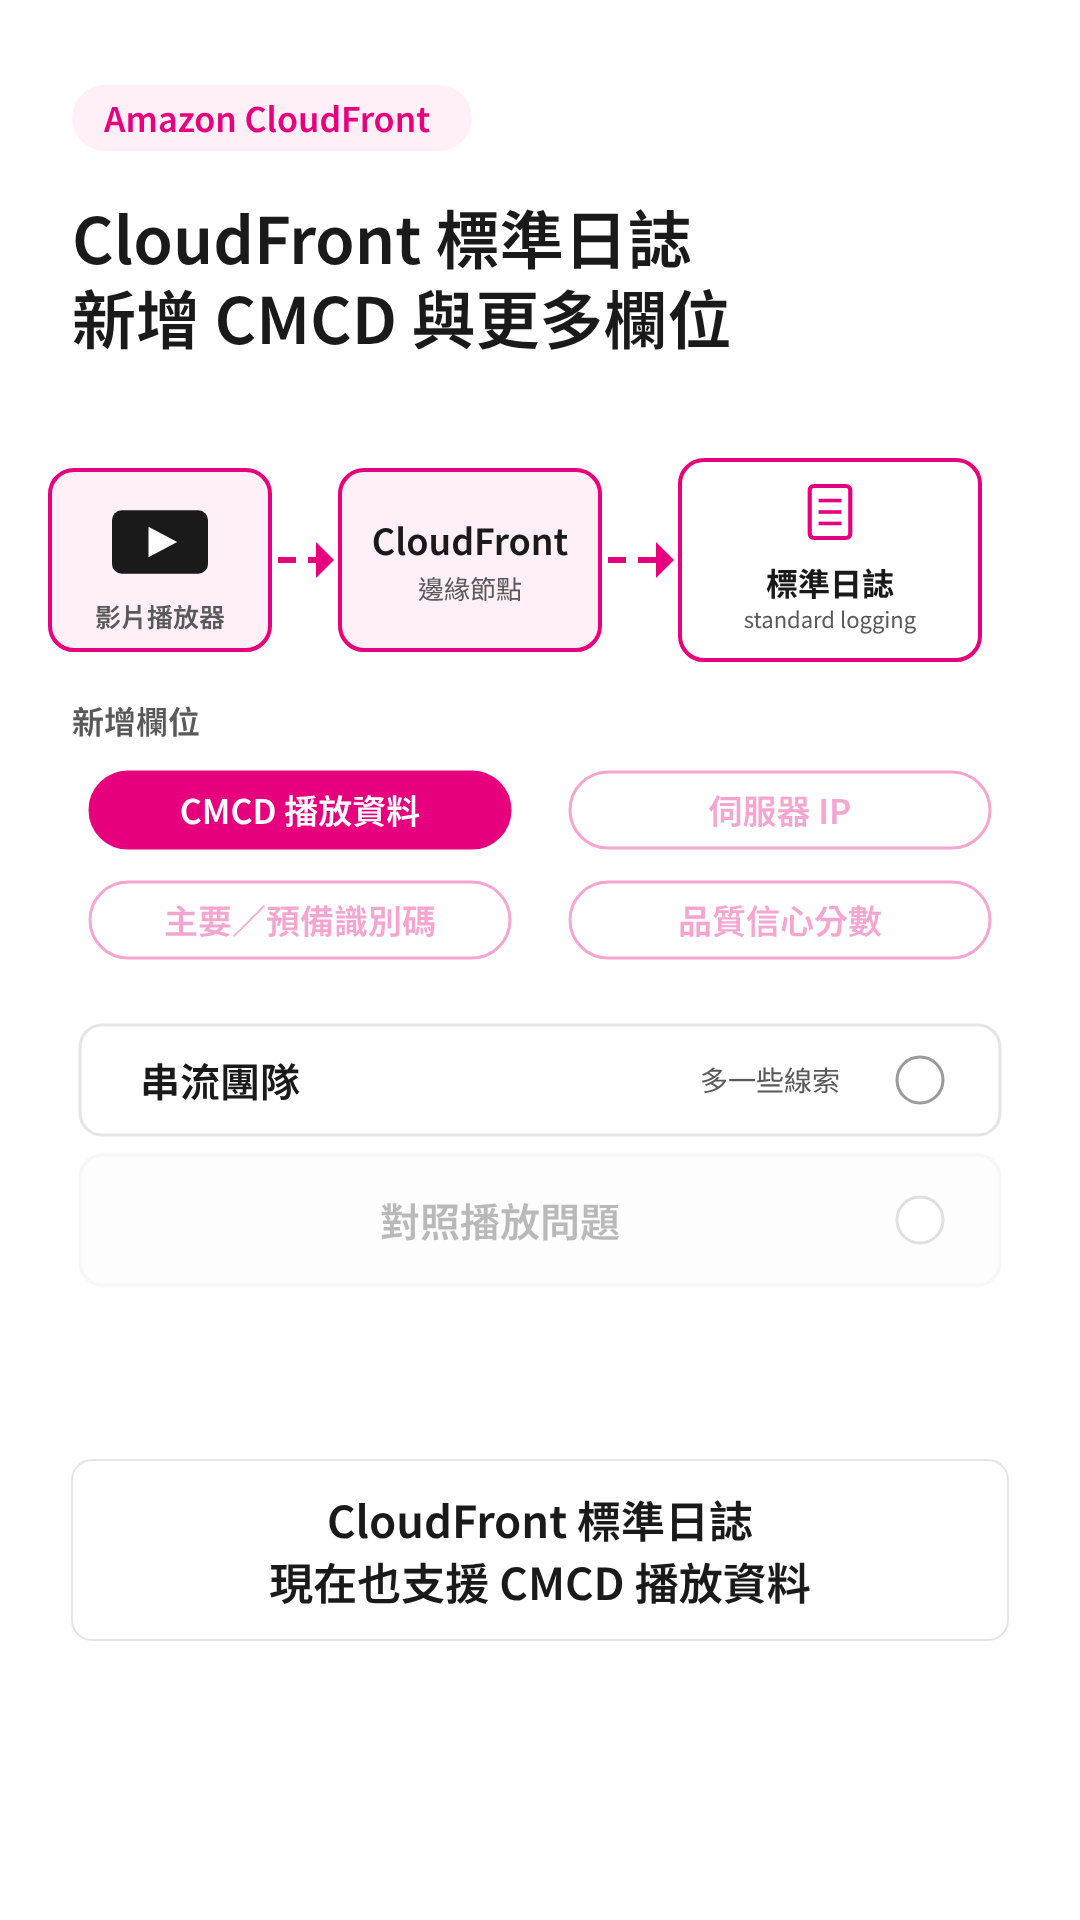 0:58
Amazon CloudFront 標準日誌新增 CMCD 與其他日誌欄位
-
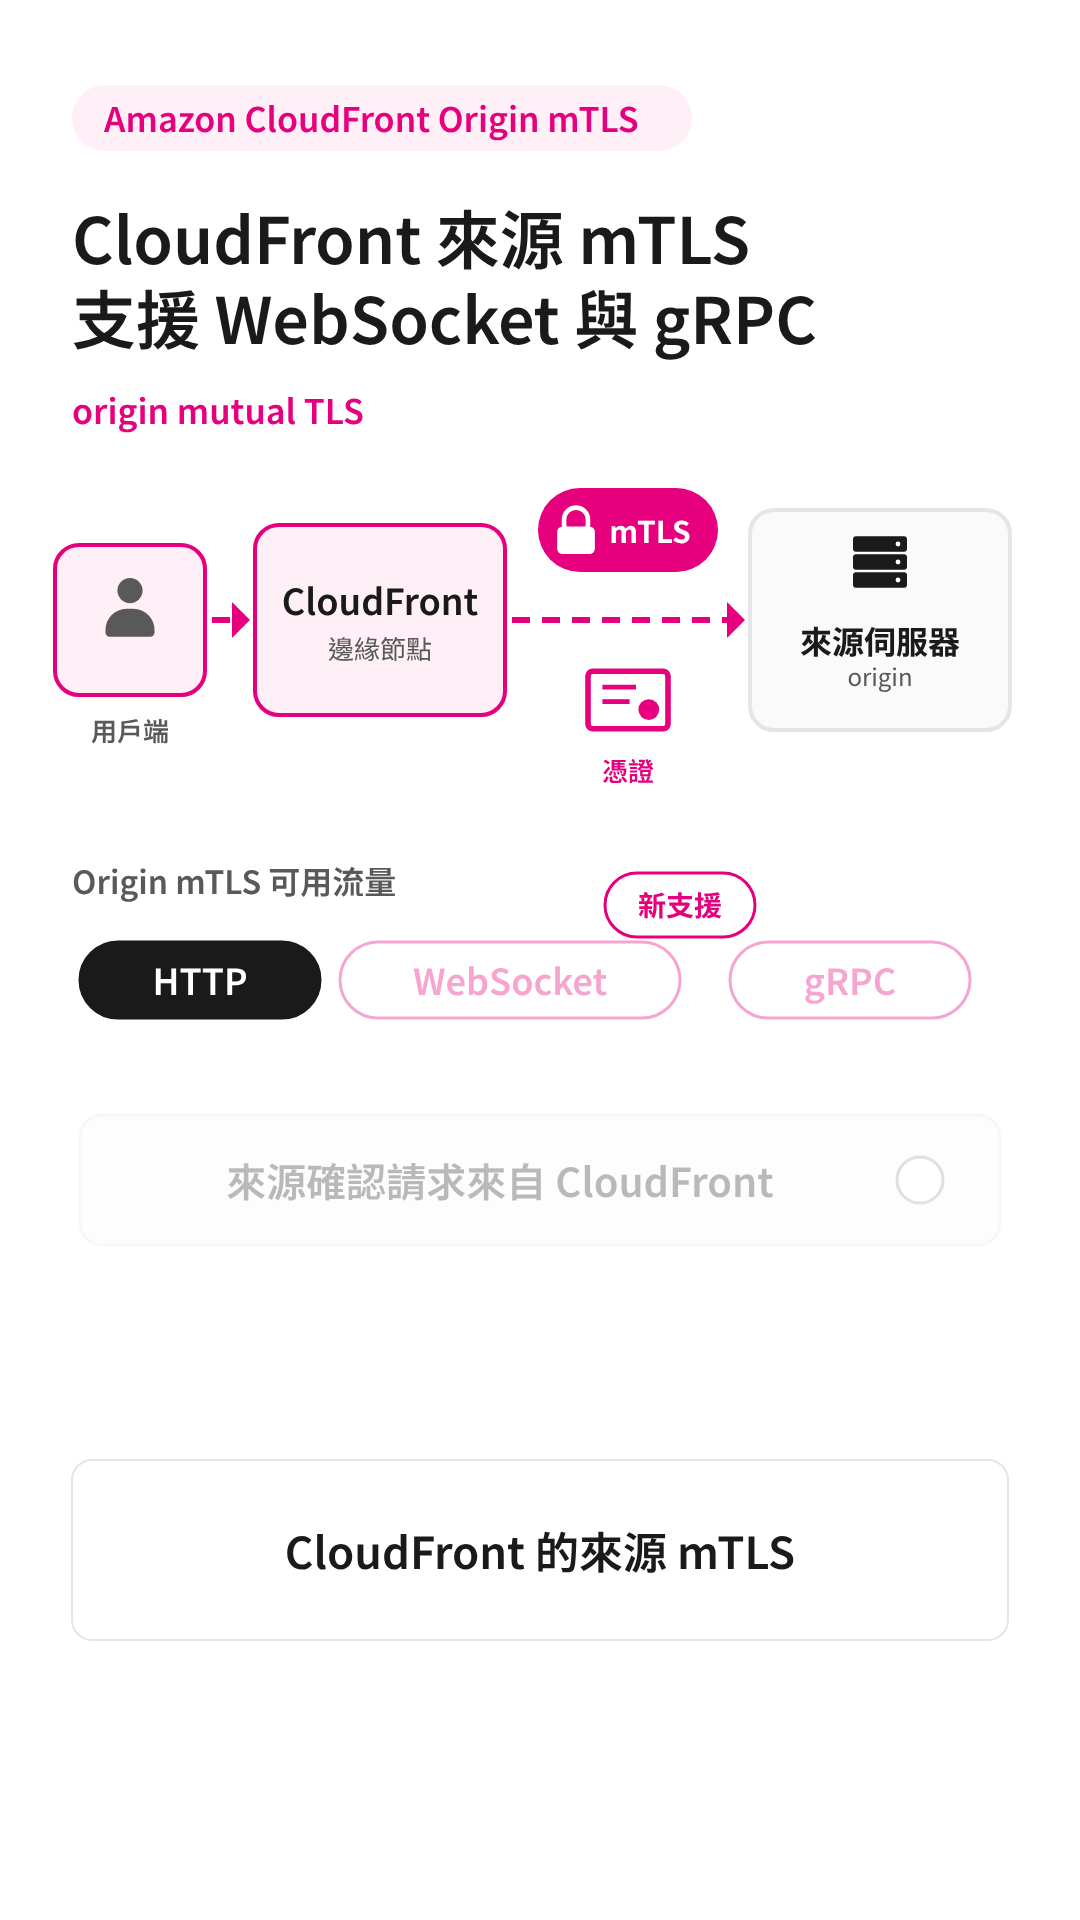 0:58
CloudFront 來源 mTLS 支援 WebSocket 與 gRPC
-
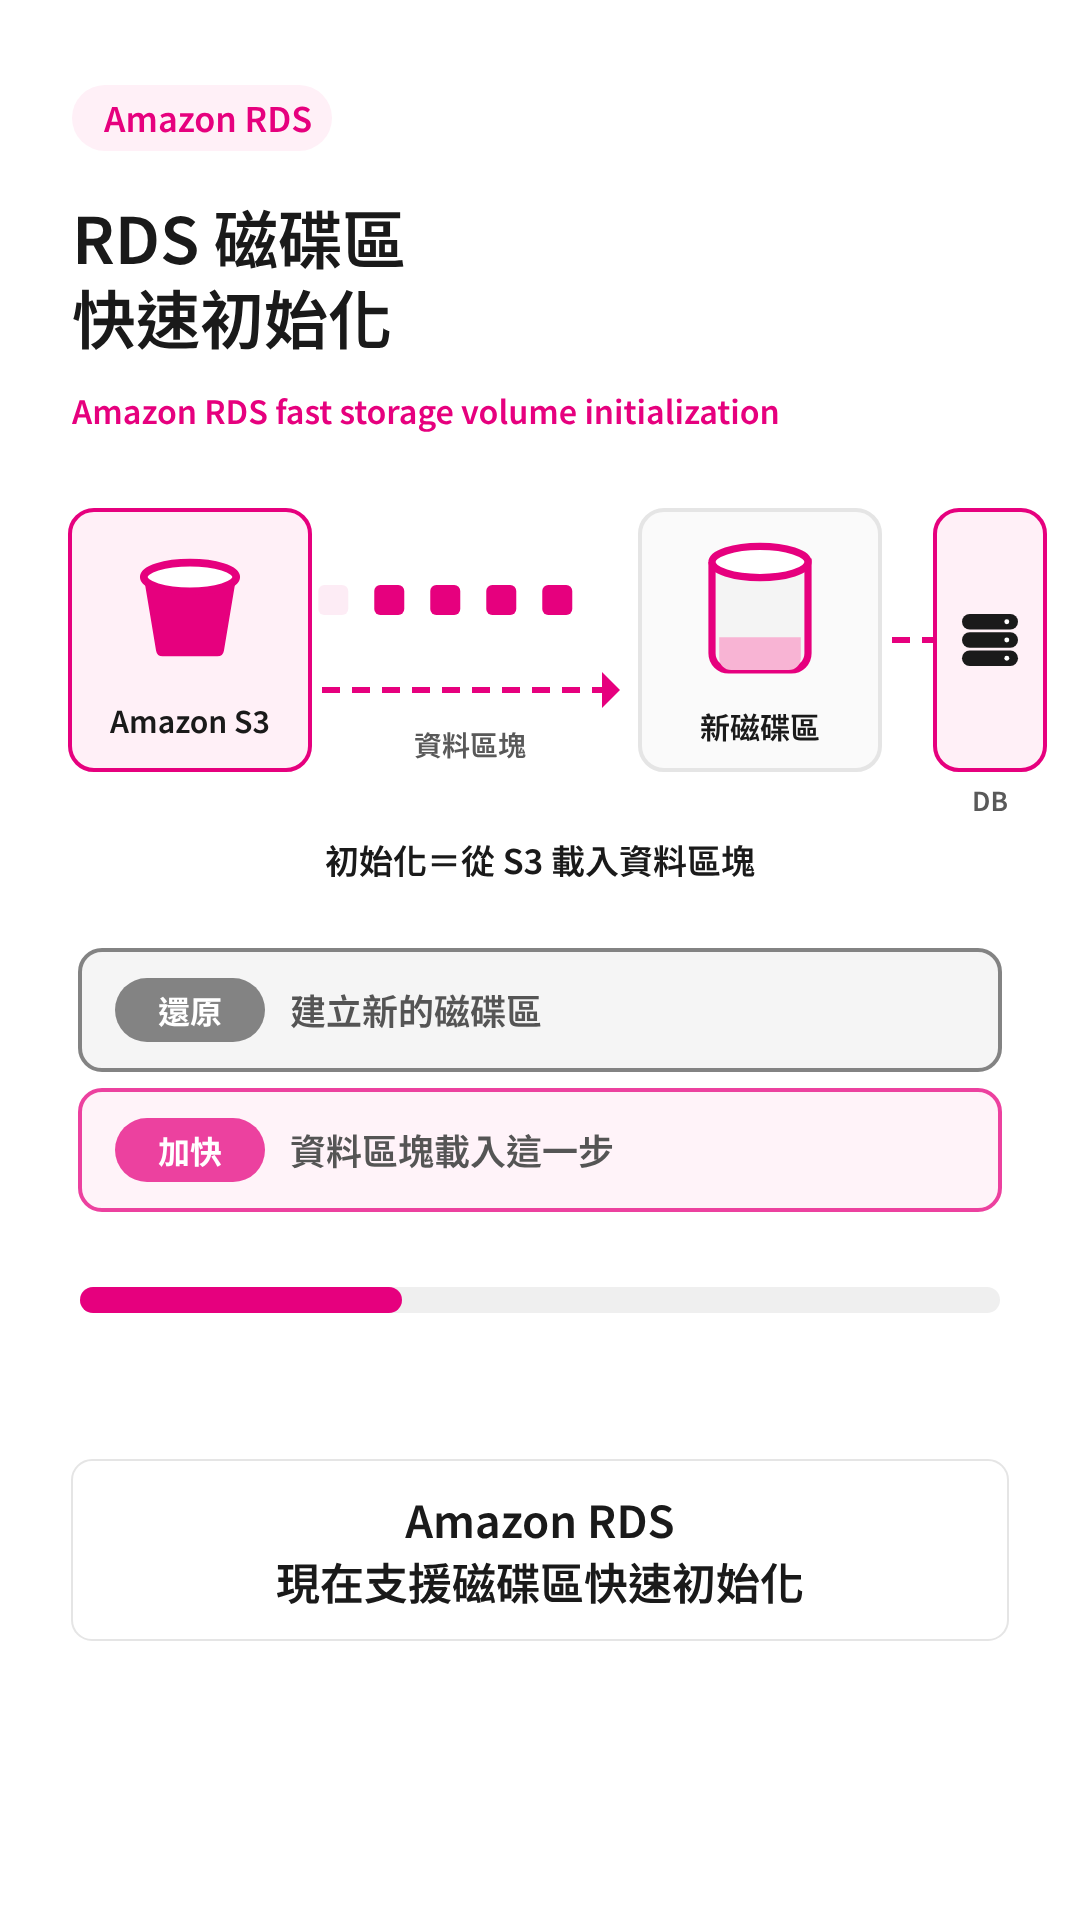 1:03
Amazon RDS 現已支援磁碟區快速初始化