AWS IAM account access manager 新增三種受管政策
閱讀 AWS 官方公告 ↗重點摘要
AWS IAM account access manager 新增三種 AWS 受管政策(管理員、權限指派者、唯讀檢視者),可納入 Terraform、Pulumi、CloudFormation 等 IaC 設定,指派結果會反映到 IdP 與權限管理系統;不另收費,提供於所有預設啟用的 AWS 商業區域。
官方事實
- 新增三種 AWS managed policies:AWSAccountAccessManagerAdministrator、AWSAccountAccessManagerEntitlementManager、AWSAccountAccessManagerReadOnlyAccess,分別支援管理員、權限指派者及唯讀檢視者用途。
- AWS managed policies 提供涵蓋多項服務的職務導向權限;此前需手動組合跨服務 IAM policies。
- 可將 account access manager 納入 Terraform、Pulumi 或 AWS CloudFormation 管理的 IaC 設定。
- 指派的 entitlements 會反映於 IdP 與 entitlements management system;公告列出 Okta、PingIdentity、Cisco Duo、Apono、BeyondTrust、Britive、Sonrai Security、C1.ai、Lumos 及 SailPoint 等合作夥伴方案。
- IAM account access manager 不另收費,並在所有預設啟用的 AWS 商業區域提供。
完整口播文字
AWS IAM account access manager 新增三種受管政策讓員工與群組的角色指派可以依管理職務套用現成權限如果團隊分工不同管理員、權限指派者、唯讀檢視者各有對應政策不用把三種職務當成同一套權限以前要手動組合跨服務政策現在按職務提供涵蓋身分中心、組織管理以及 KMS 與 IAM如果用程式碼管理環境Terraform、Pulumi 或 CloudFormation 模板都能納入這些受管政策指派結果會反映到 IdP 和權限管理系統公告也列出 Okta 等夥伴導入前可以先核對現有工具服務不另收費涵蓋所有預設啟用的 AWS 商業區域不過政策範圍較廣仍要依實際環境評估這次簡化的是政策準備採用前,先把團隊職務對上三種政策再確認權限範圍是否符合環境需求
參考資料
- AWS IAM account access manager is now even easier to deploy and use · Amazon Web Services
快捷鍵:K 或空白鍵 播放/暫停 · J / L 倒退/快轉 5 秒 · M 靜音 · F 全螢幕
更多影片
-
 0:56
Amazon CloudWatch 監控 VPC 網路路徑健康
-
 1:03
AWS Control Tower 支援使用既有 Amazon S3 bucket 儲存日誌
-
 0:58
Amazon CloudFront 標準日誌新增 CMCD 與其他日誌欄位
-
 0:58
CloudFront 來源 mTLS 支援 WebSocket 與 gRPC
-
 1:03
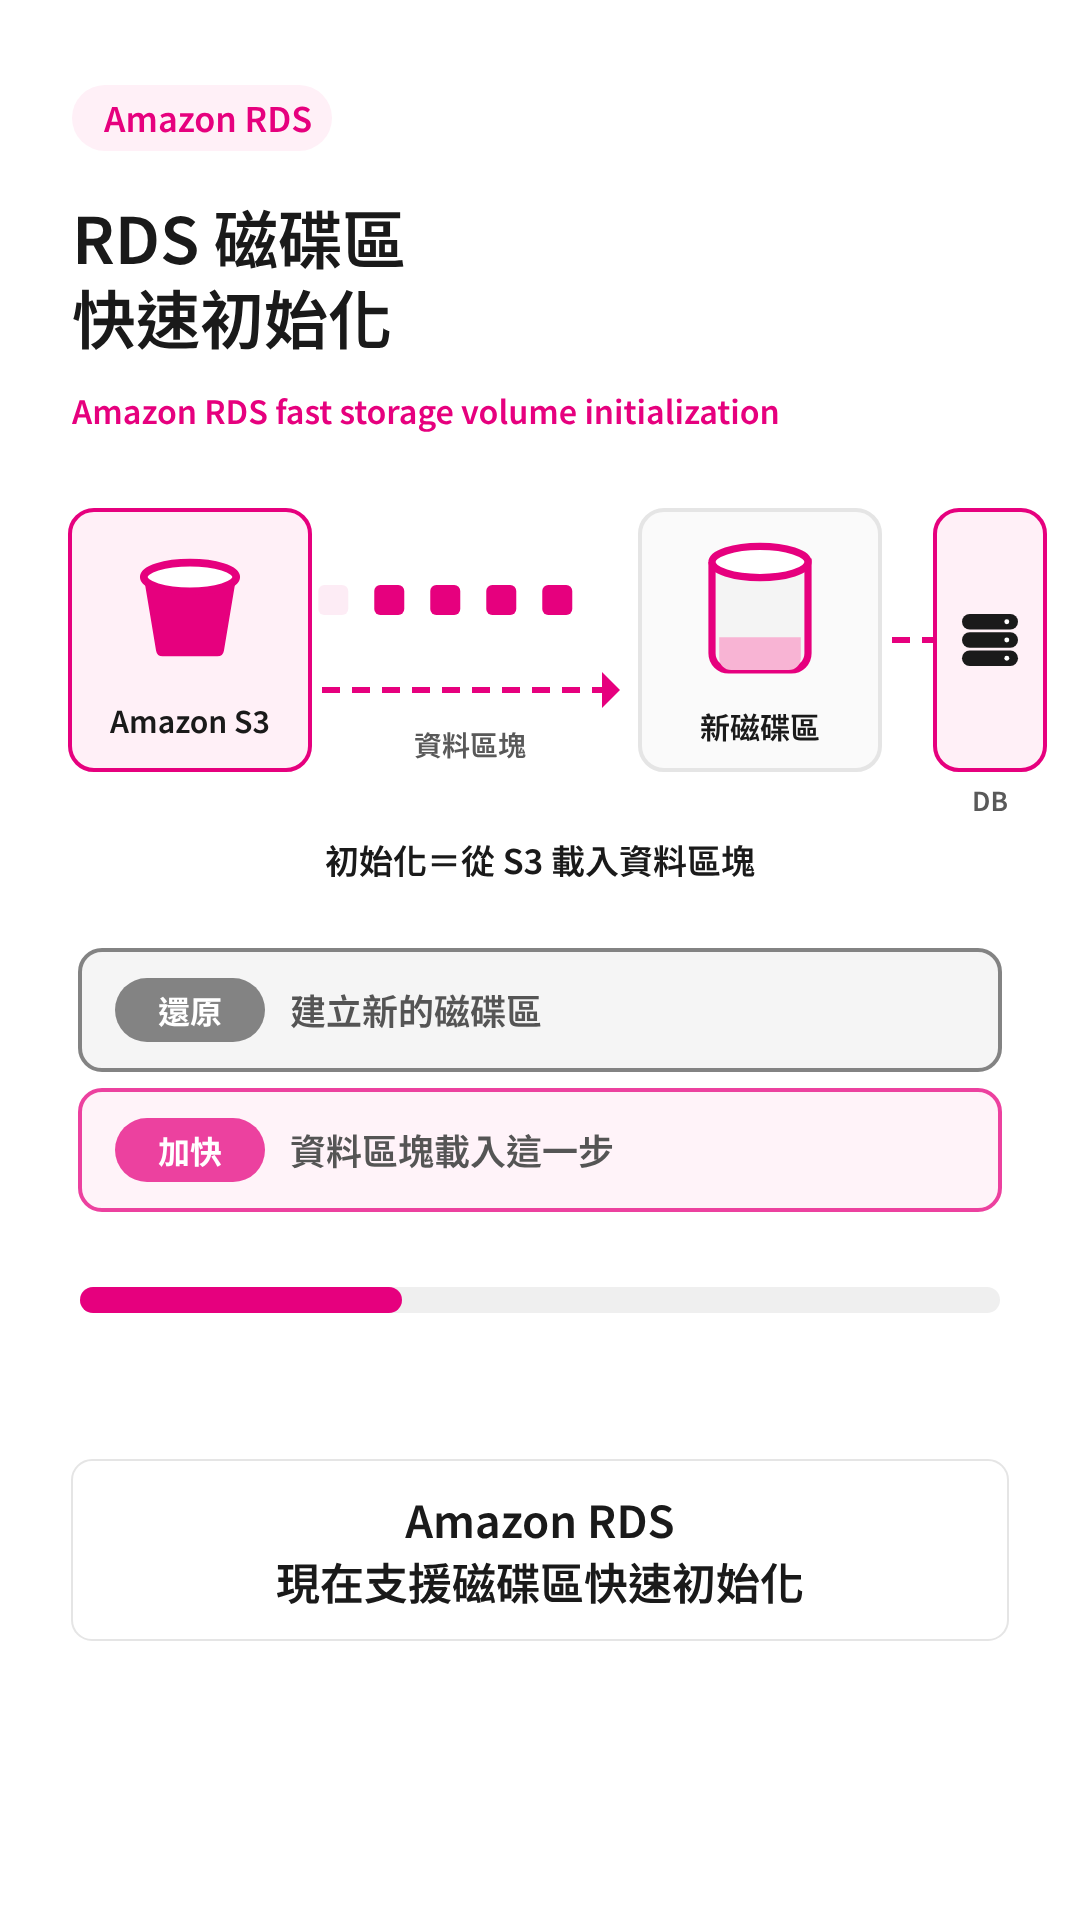
Amazon RDS 現已支援磁碟區快速初始化
-
 1:04
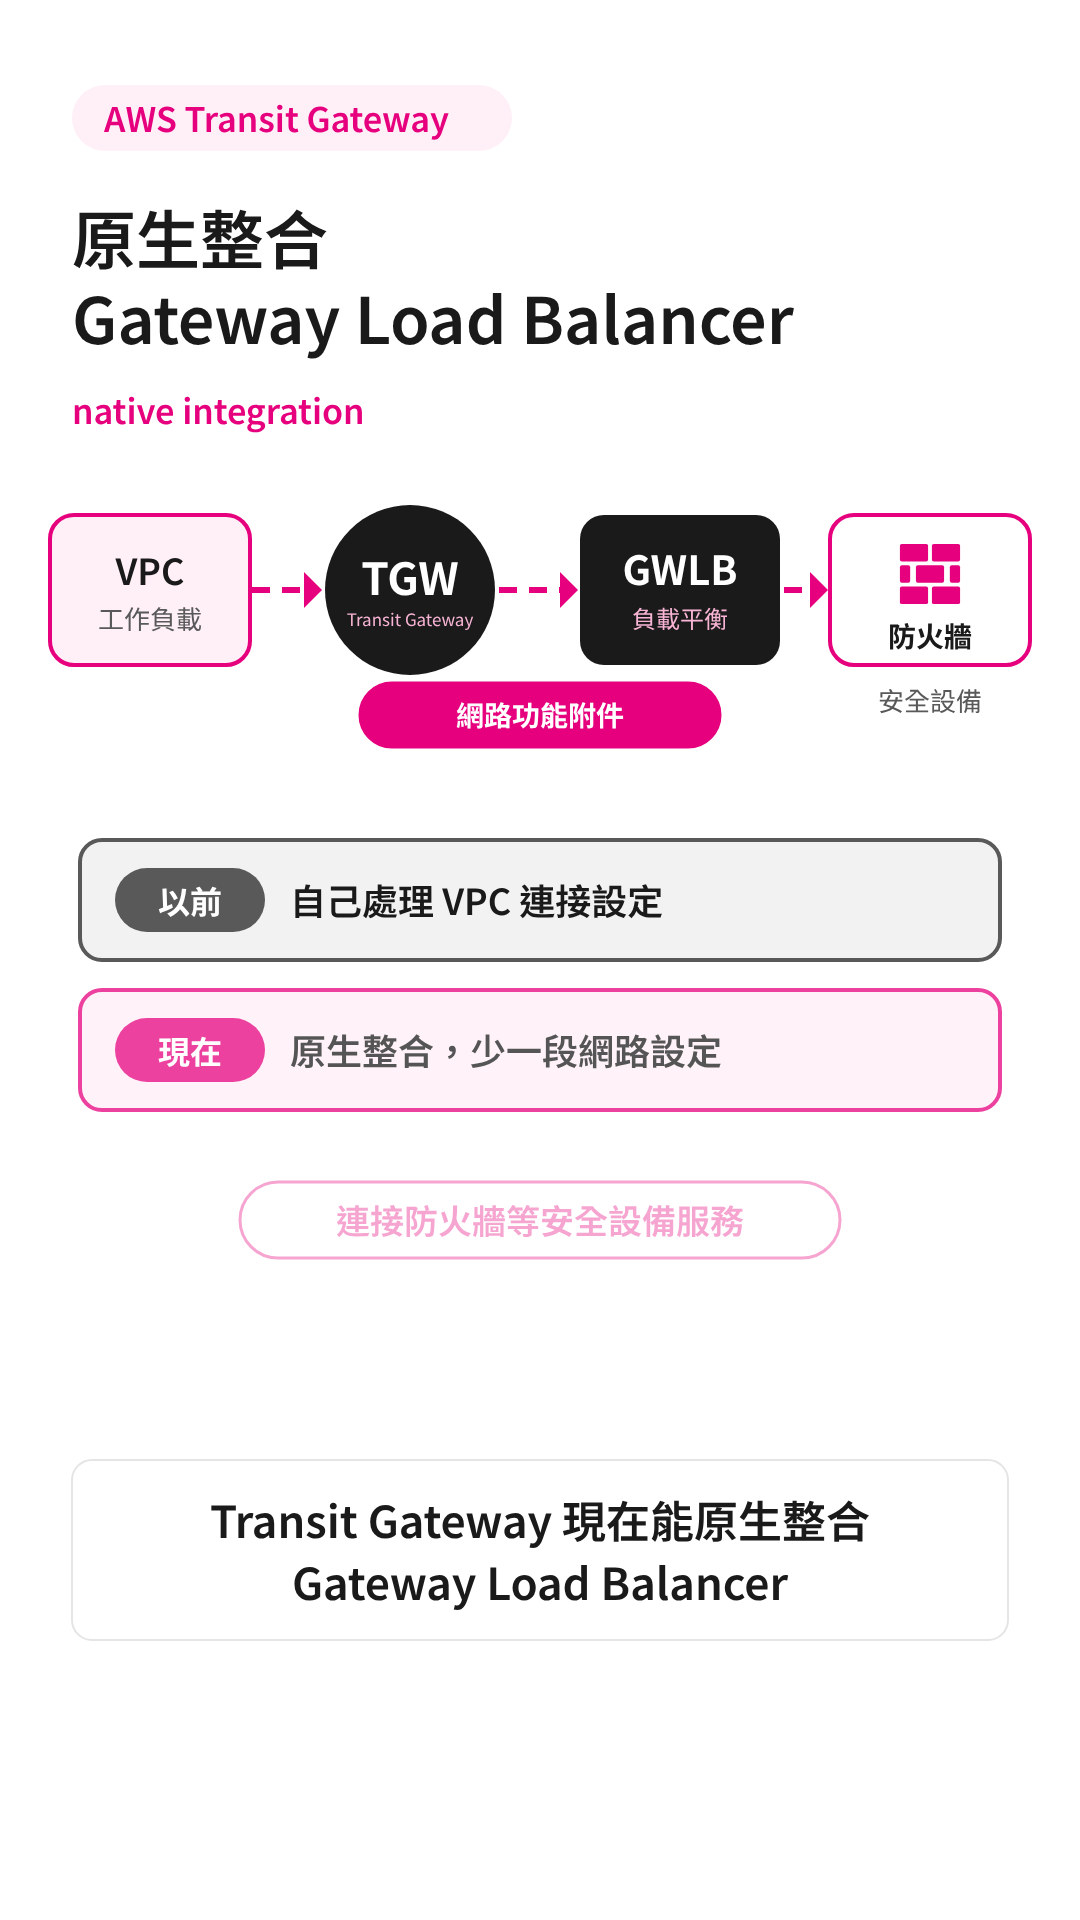
AWS Transit Gateway 原生整合 Gateway Load Balancer
-
 0:48
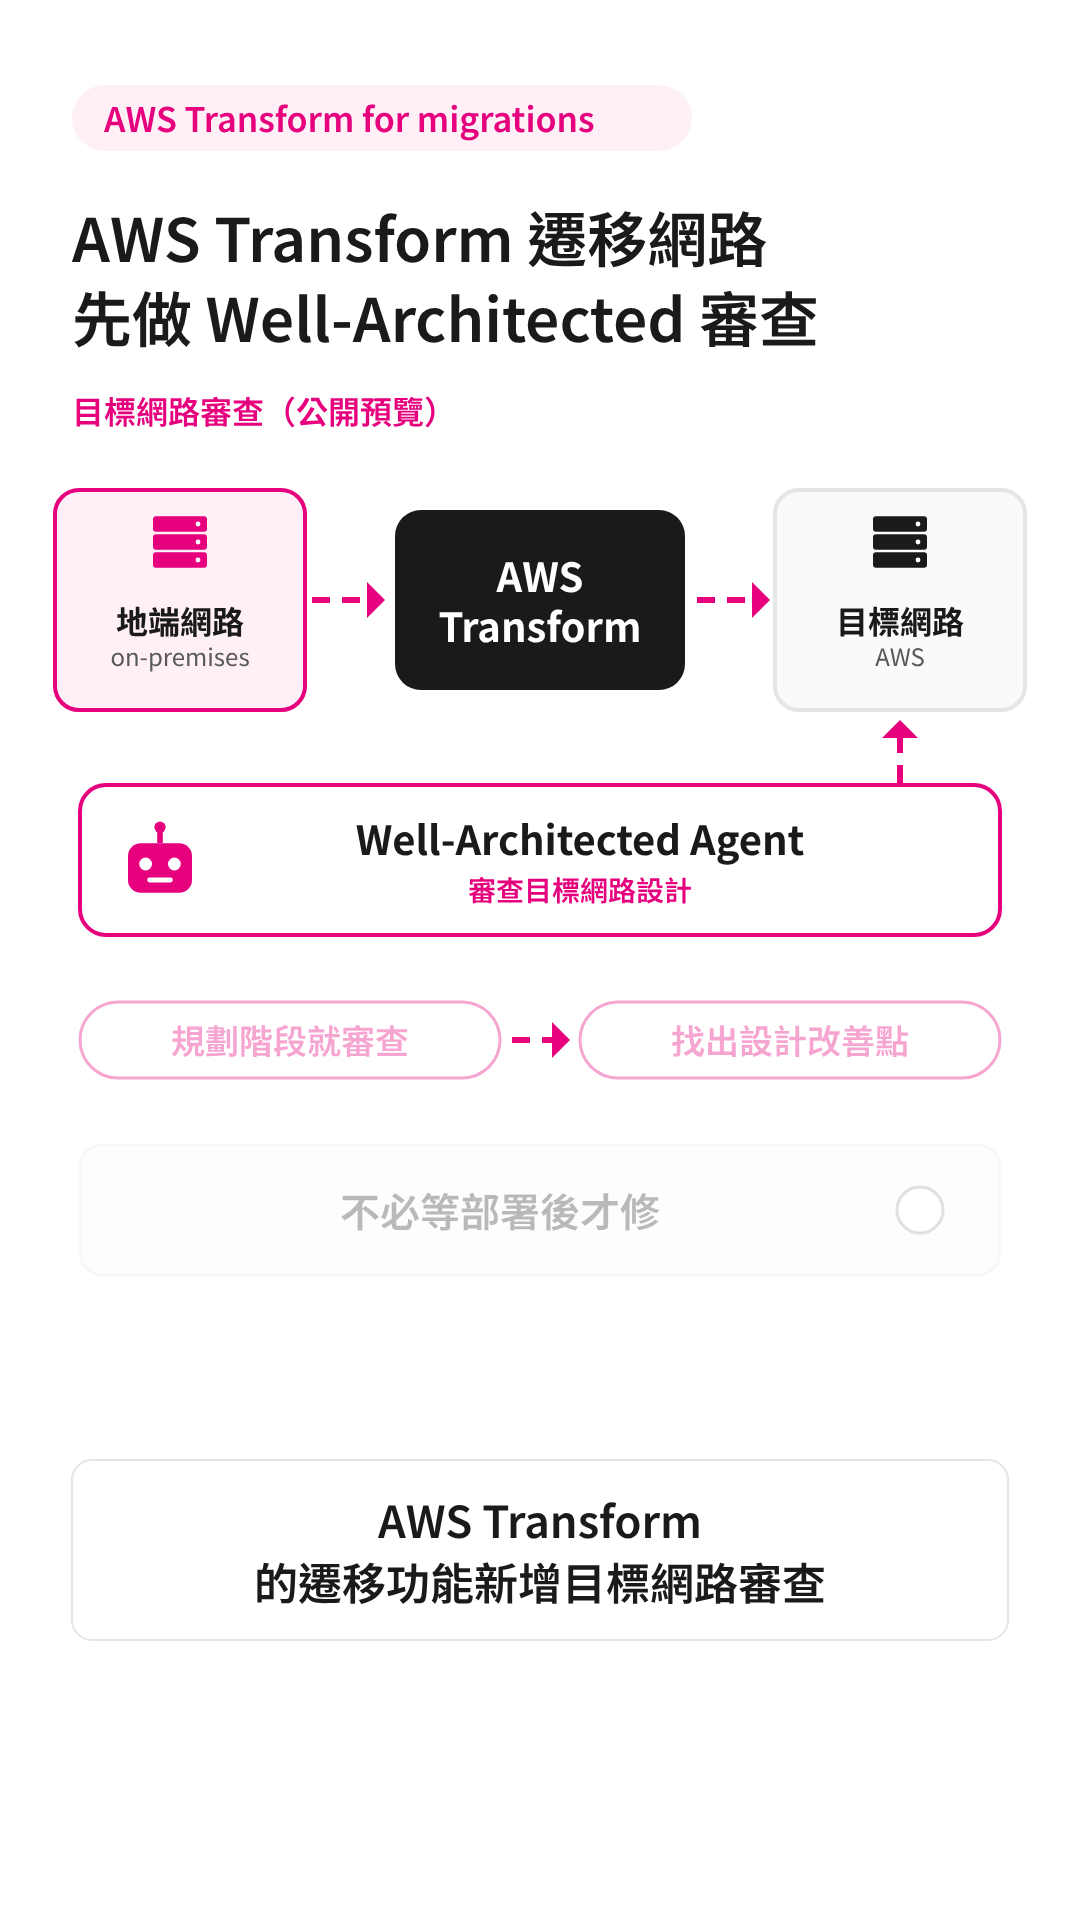
AWS Transform 提供 Well-Architected Agent 審查
-
 0:59
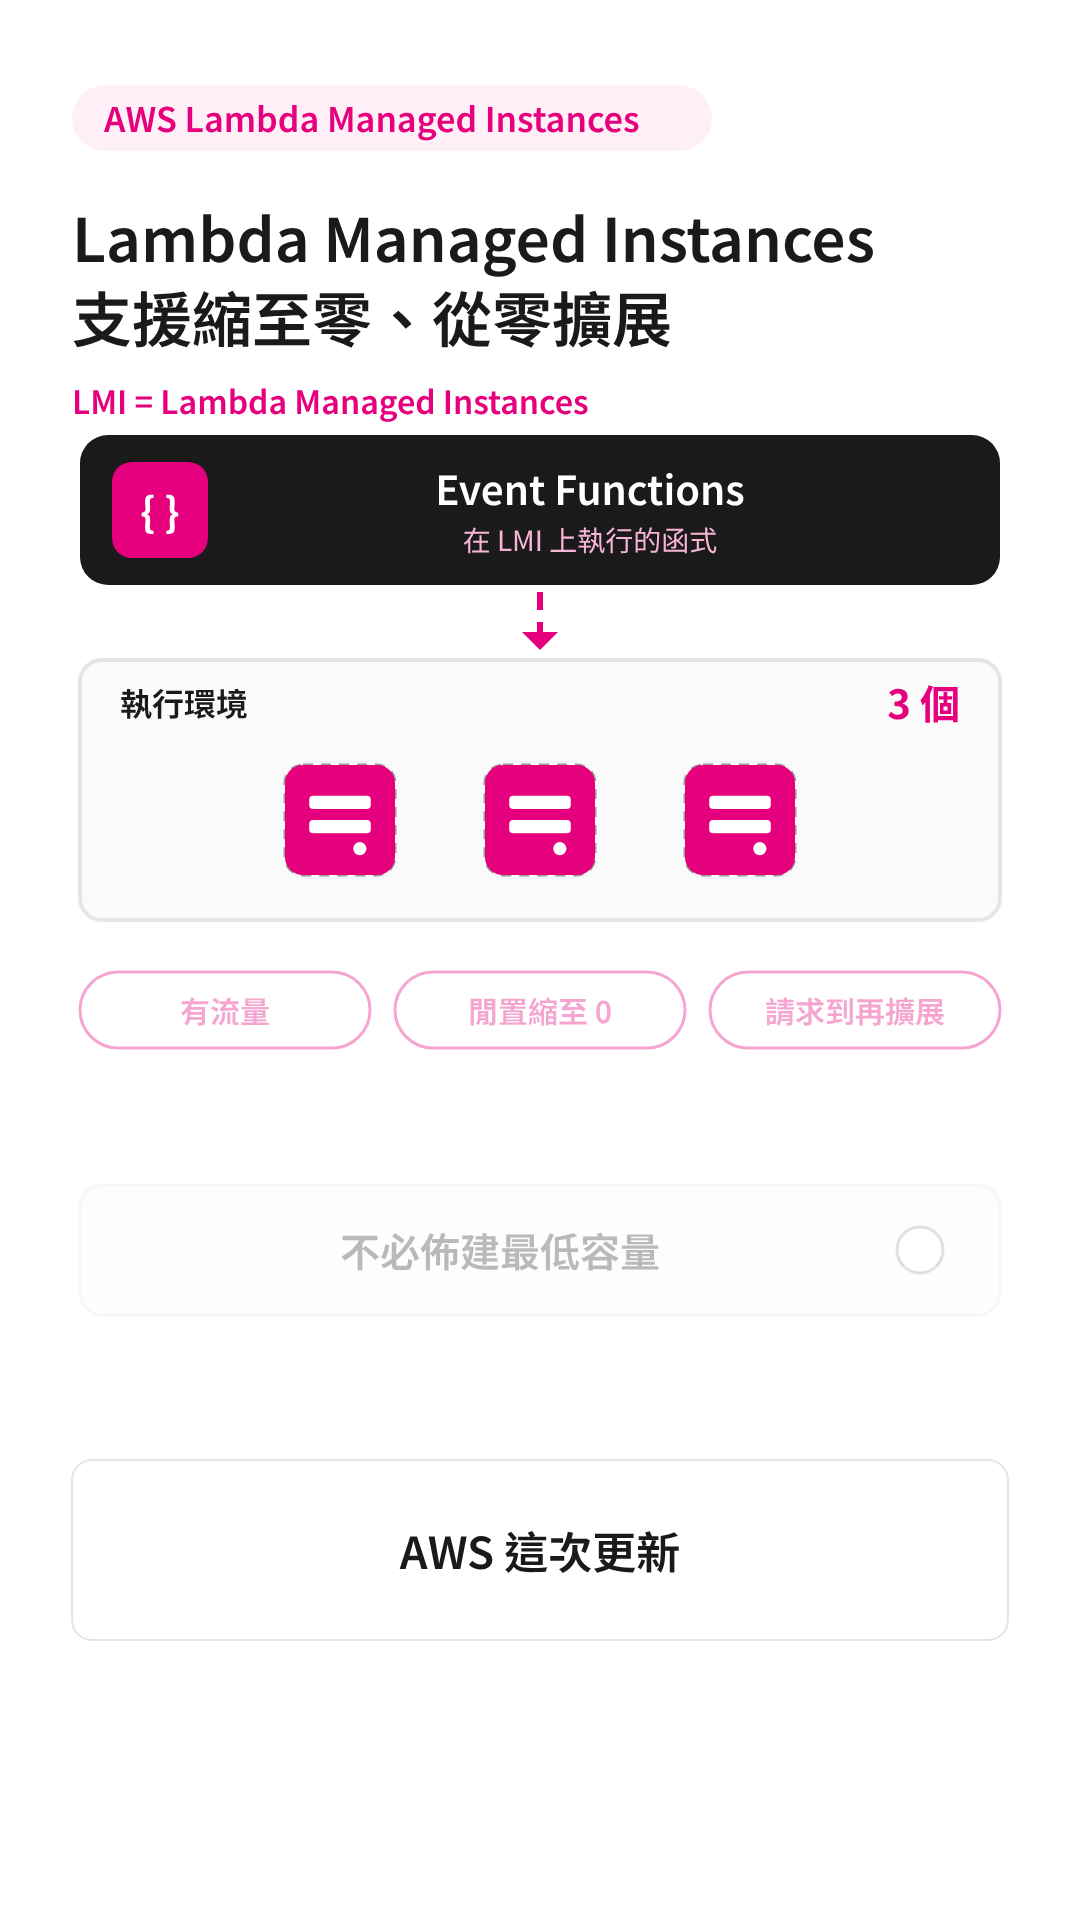
AWS Lambda Managed Instances 支援擴展至零與從零擴展