AWS Security Hub 延伸到 GCP:多雲風險集中管理
閱讀 AWS 官方公告 ↗重點摘要
AWS Security Hub 現可監控 Google Cloud Platform 資源,連同既有 Azure 支援,多雲安全風險集中在同一個主控台。自動探索 GCP VM、GAR 容器映像、Cloud Run functions 與身分,評估設定錯誤、網際網路曝露與軟體弱點;CIS 檢查搭配統一資源清單,AWS 與 GCP 發現項目同格式排序,既有 EventBridge 自動化照用。CSPM 與 Amazon Inspector 也能各自建立 GCP 整合。阿聯酋、巴林、台北、紐西蘭不支援建立整合;GCP 監控有 30 天獨立免費試用,之後與同等 AWS 資源同價。
官方事實
- AWS Security Hub 現可監控 Google Cloud Platform(GCP)資源,並延伸至 AWS、GCP 及既有支援的 Microsoft Azure 環境。
- Security Hub 自動探索 GCP Virtual Machines(VMs)、Google Artifact Registry(GAR)容器映像、Cloud Run functions 及 GCP 身分,並評估設定錯誤、網際網路曝露及軟體弱點。
- 功能包含 CIS Benchmarks™ for Google Cloud Platform Foundations 姿勢檢查、統一資源清單、風險與曝露分析,以及透過既有 EventBridge 整合進行自動化回應。
- AWS 與 GCP 發現項目會以相同格式和自動化工作流程呈現在同一個優先順序檢視中。
- 監控 GCP 資源提供獨立的 30 天免費試用,於建立 GCP 整合時開始;試用後,監控 GCP 資源的價格與同等 AWS 資源相同。
- 可在提供 Security Hub 的 AWS Regions 建立 GCP 整合,但 Middle East (UAE)、Middle East (Bahrain)、Asia Pacific (Taipei) 及 Asia Pacific (New Zealand) 除外。
- AWS Security Hub CSPM 的姿勢管理檢查,以及 Amazon Inspector 的弱點管理,可各自獨立建立 GCP 整合。
完整口播文字
AWS Security Hub 現在也能監控 GCP 資源加上既有的 Azure 支援多雲安全風險可以集中在同一個主控台處理現在能自動探索 GCP 資源如果有容器映像等資源就能評估設定錯誤、網際網路曝露與軟體弱點先掌握狀態接著用 CIS 檢查搭配統一清單看風險AWS 與 GCP 發現項目同格式排序既有 EventBridge 自動化也能接著用如果只需要部分能力CSPM 與 Amazon Inspector 弱點管理也能各自建立 GCP 整合獨立於 Security Hub 使用區域也要先確認阿聯酋、巴林、台北和紐西蘭不支援建立整合其餘仍要是有提供 Security Hub 的 AWS 區域GCP 監控有三十天獨立免費試用建立整合就起算之後與同等 AWS 資源同價但計價單位要再查價格頁如果你同時使用 AWS 和 GCP可以先確認區域與計價,再建立整合利用試用驗證發現項目能否接上既有處理流程
參考資料
- AWS Security Hub extends unified security management to Google Cloud Platform · Amazon Web Services
快捷鍵:K 或空白鍵 播放/暫停 · J / L 倒退/快轉 5 秒 · M 靜音 · F 全螢幕
更多 AWS Security Hub 影片
-
 0:58
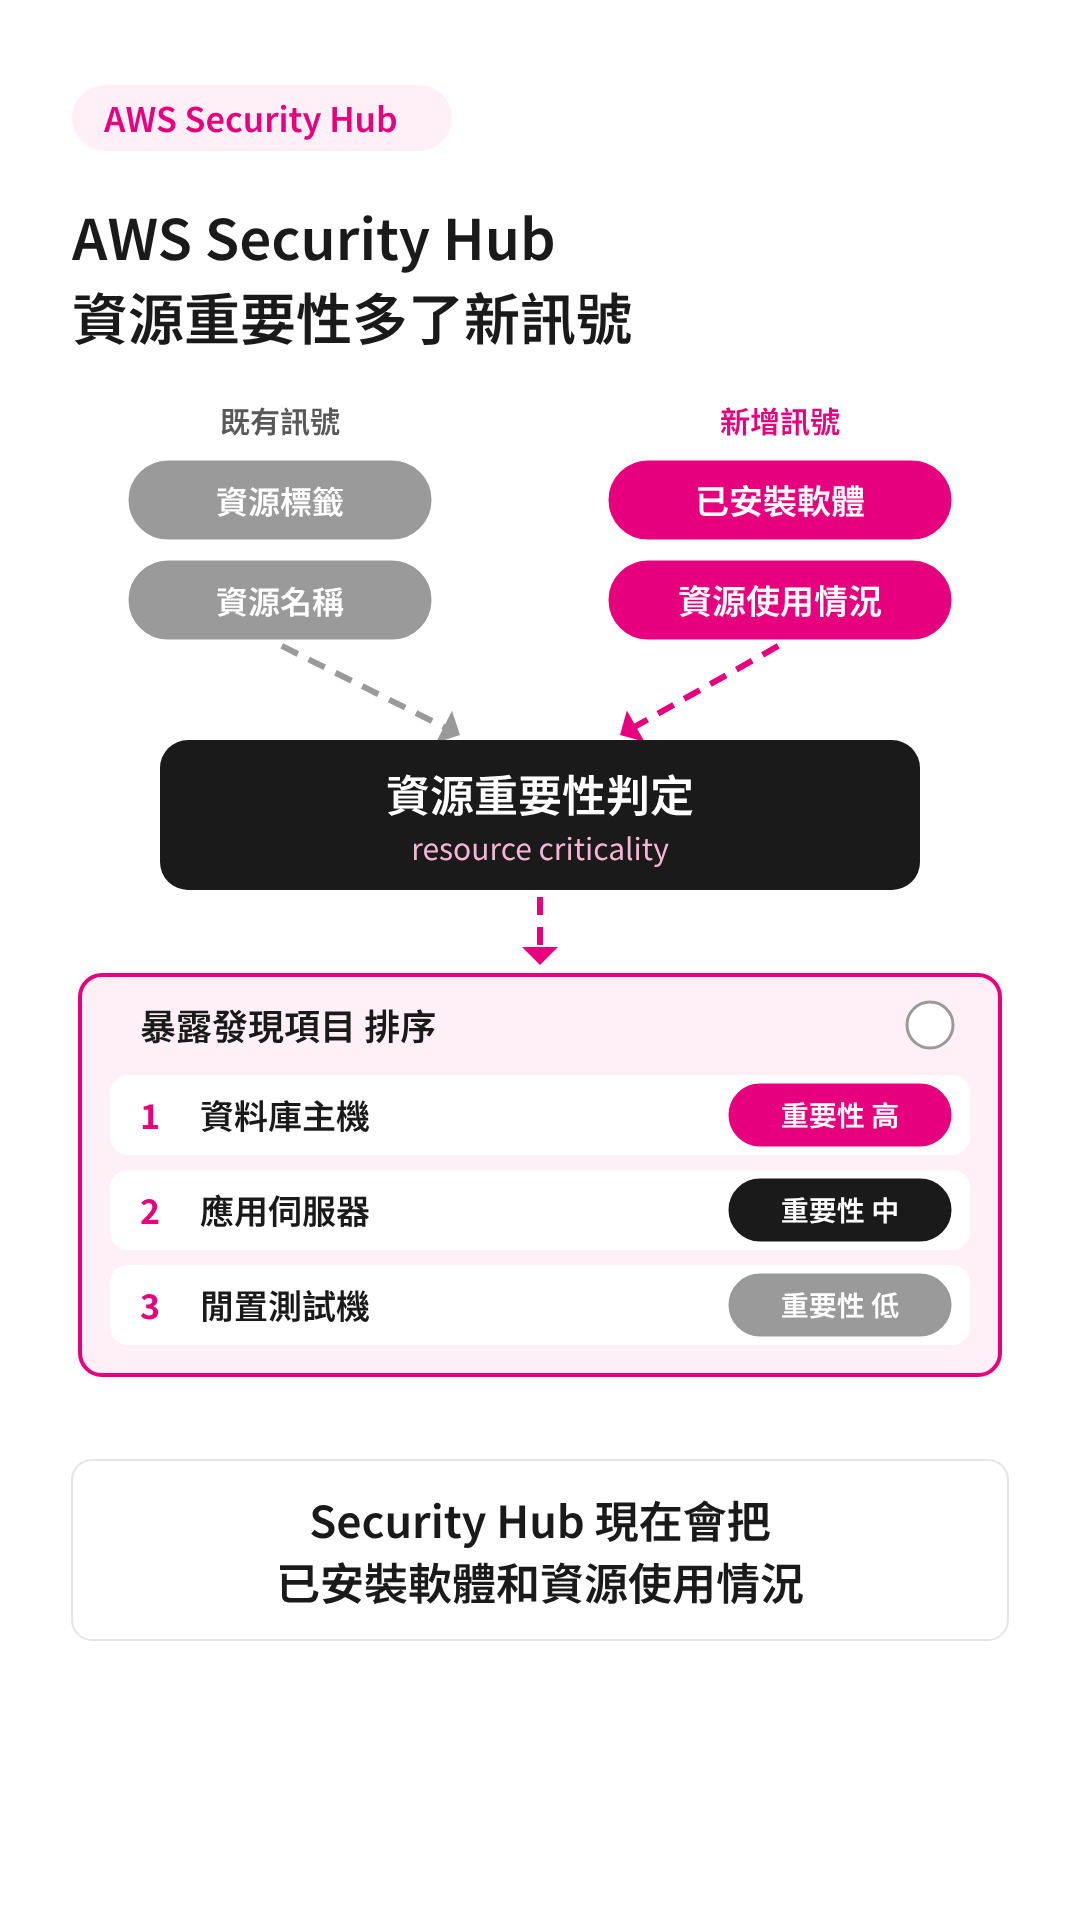
AWS Security Hub 用已安裝軟體與使用情況判定資源重要性
-
 0:56
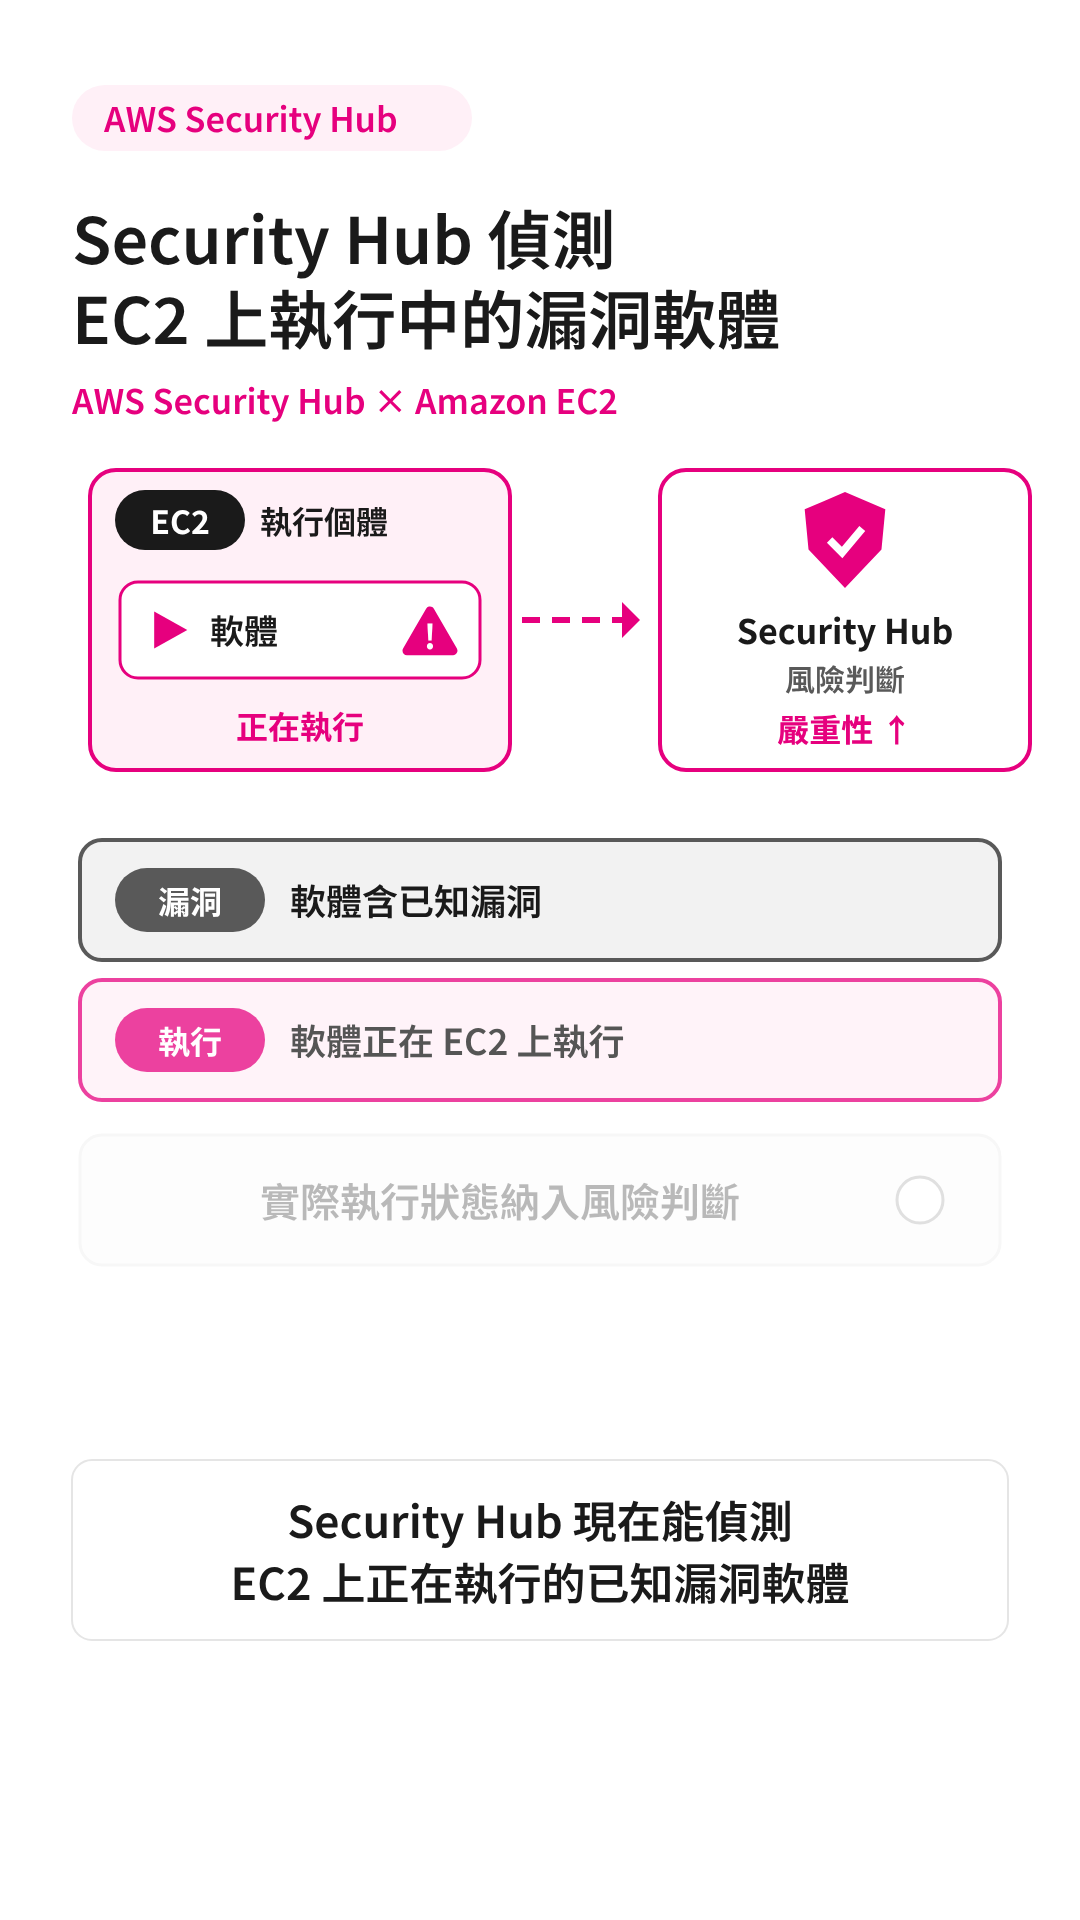
AWS Security Hub 偵測 Amazon EC2 上執行中的已知漏洞軟體
-
 0:56
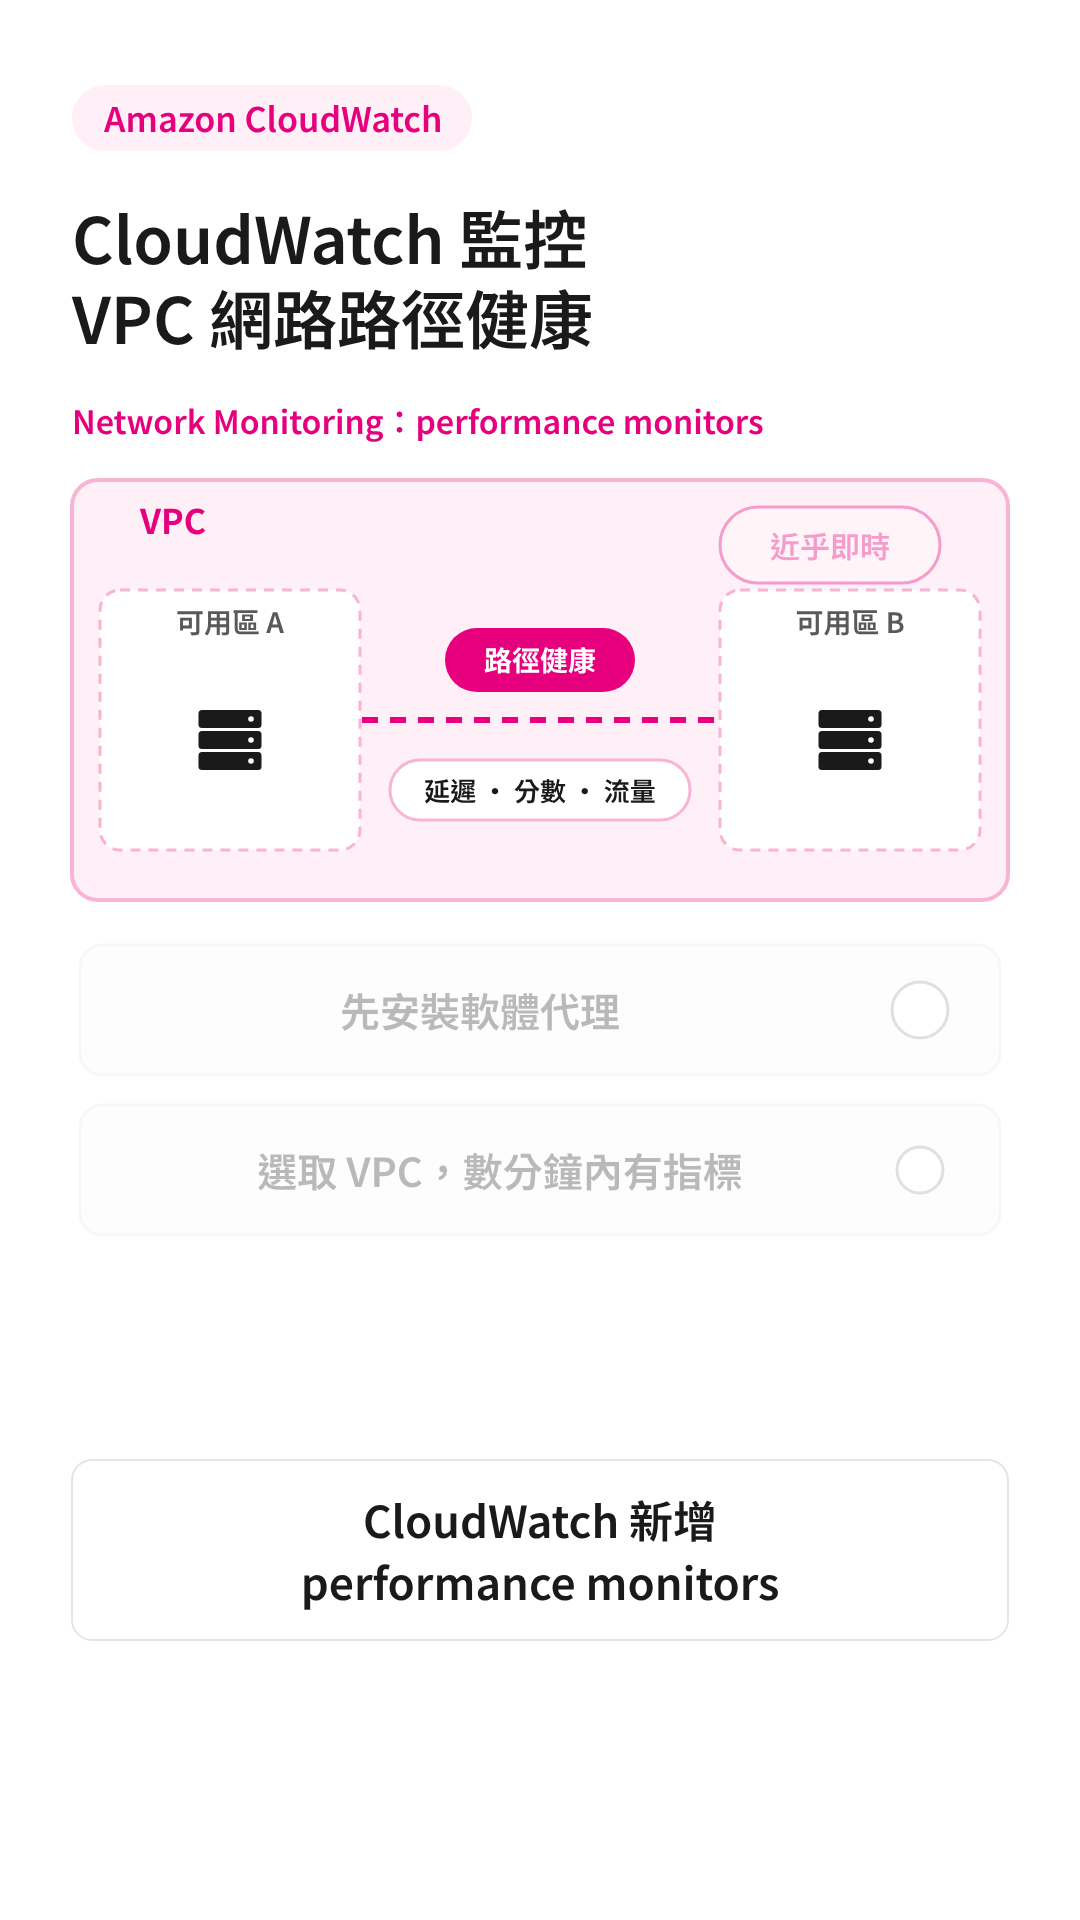
Amazon CloudWatch 監控 VPC 網路路徑健康
-
 1:03
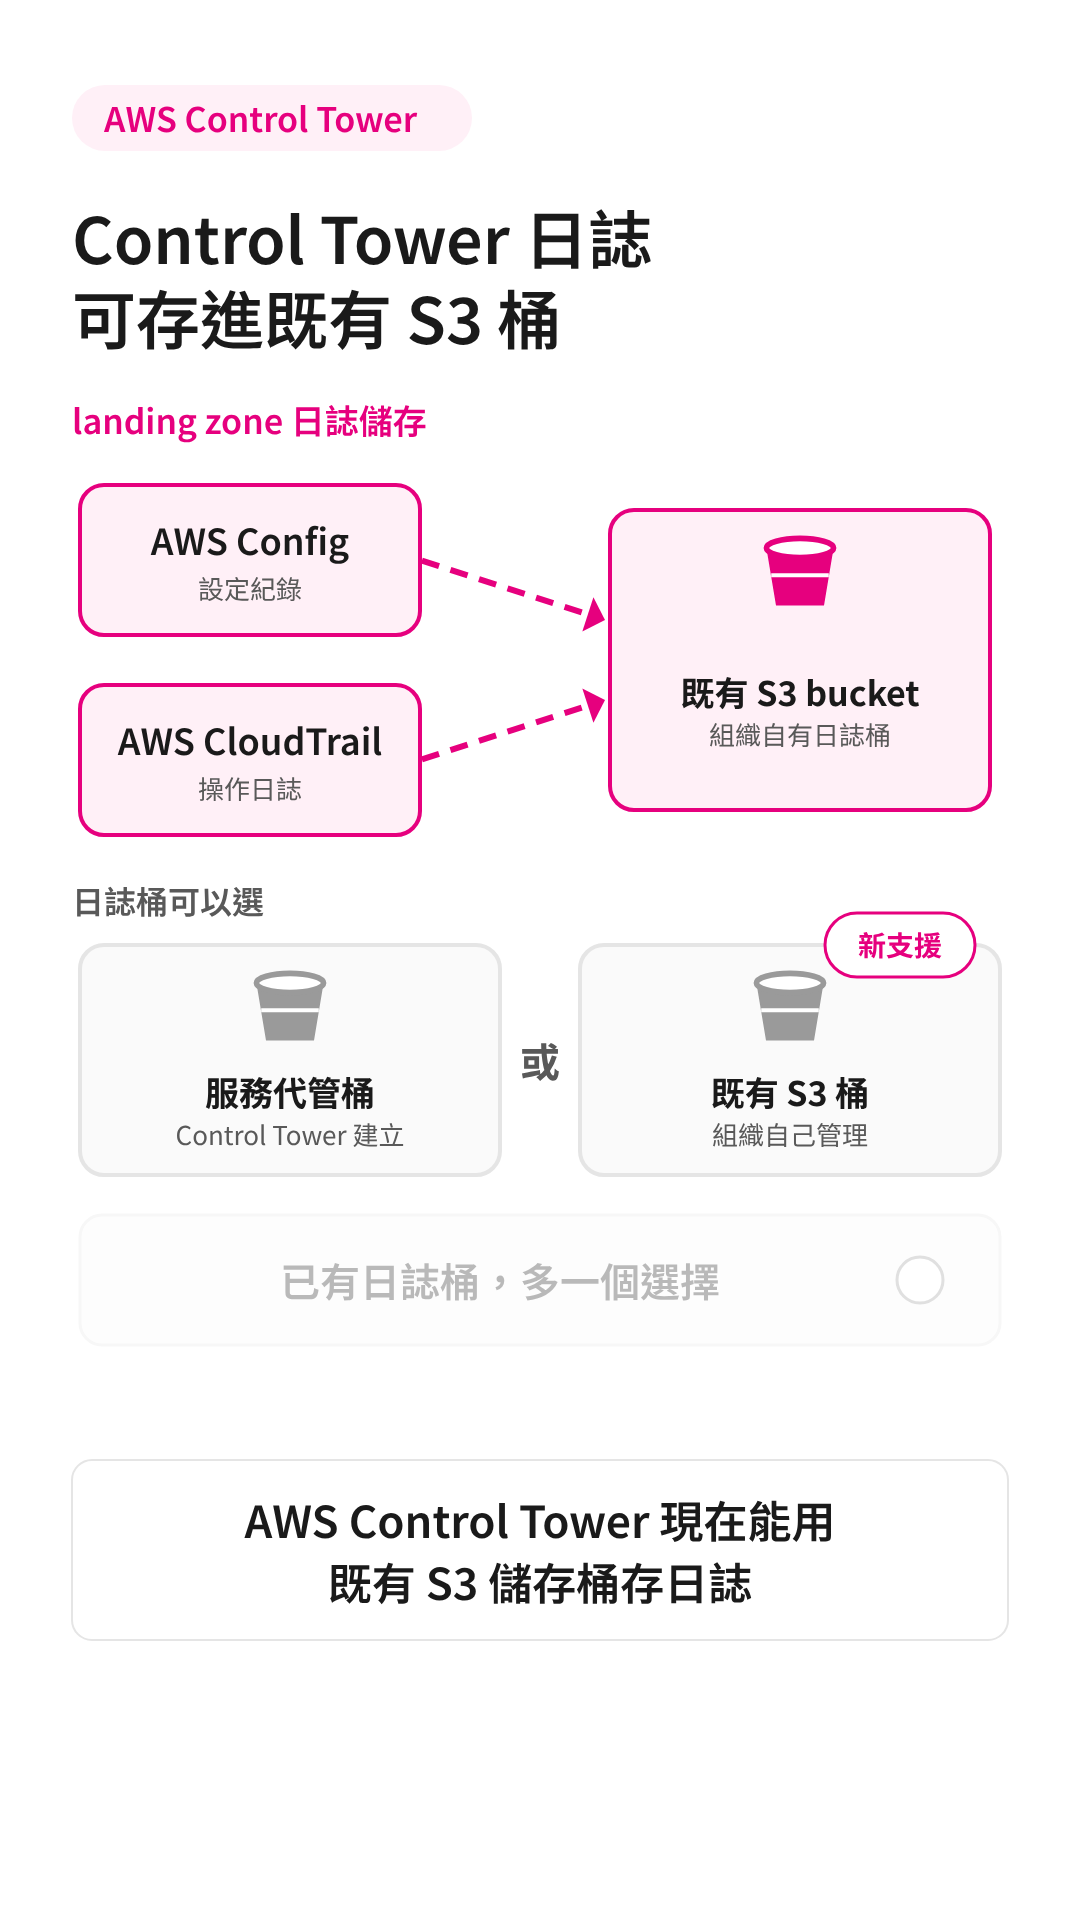
AWS Control Tower 支援使用既有 Amazon S3 bucket 儲存日誌
-
 0:58
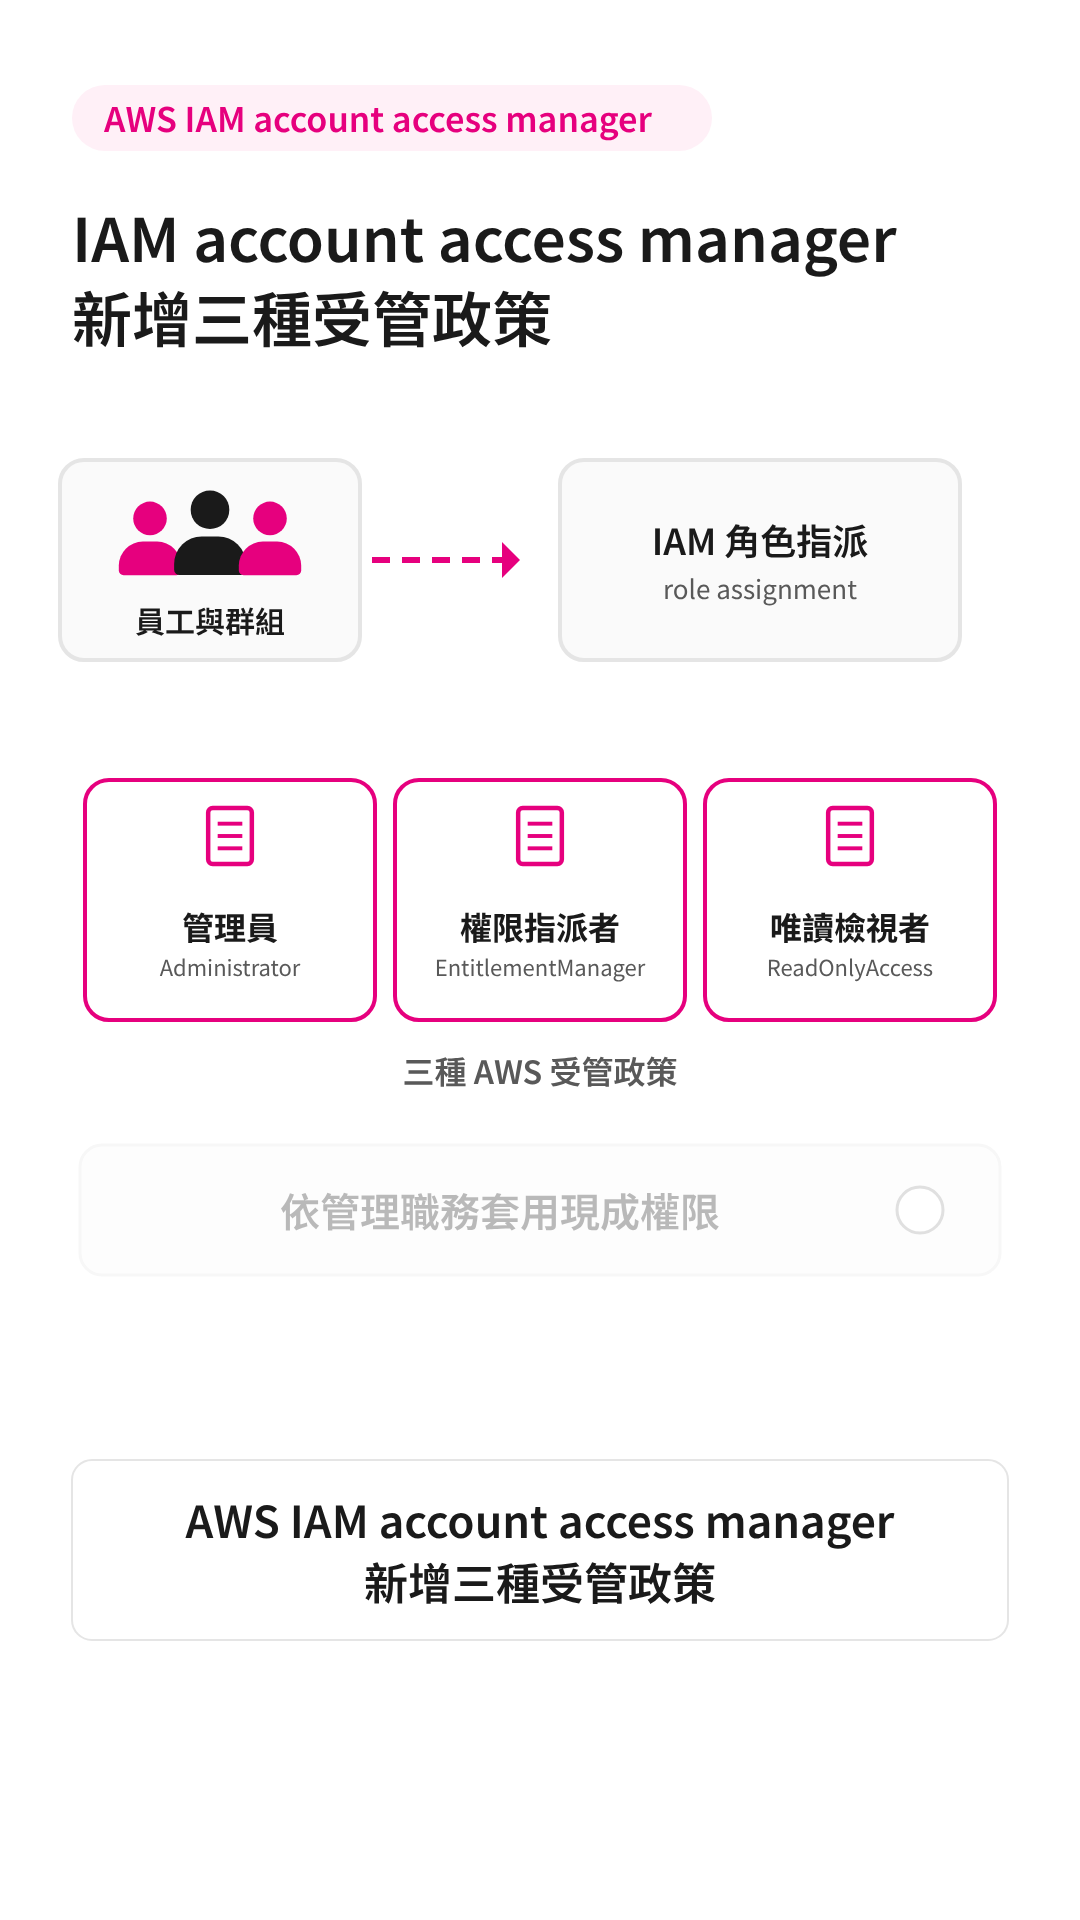
AWS IAM account access manager 新增三種受管政策
-
 0:58
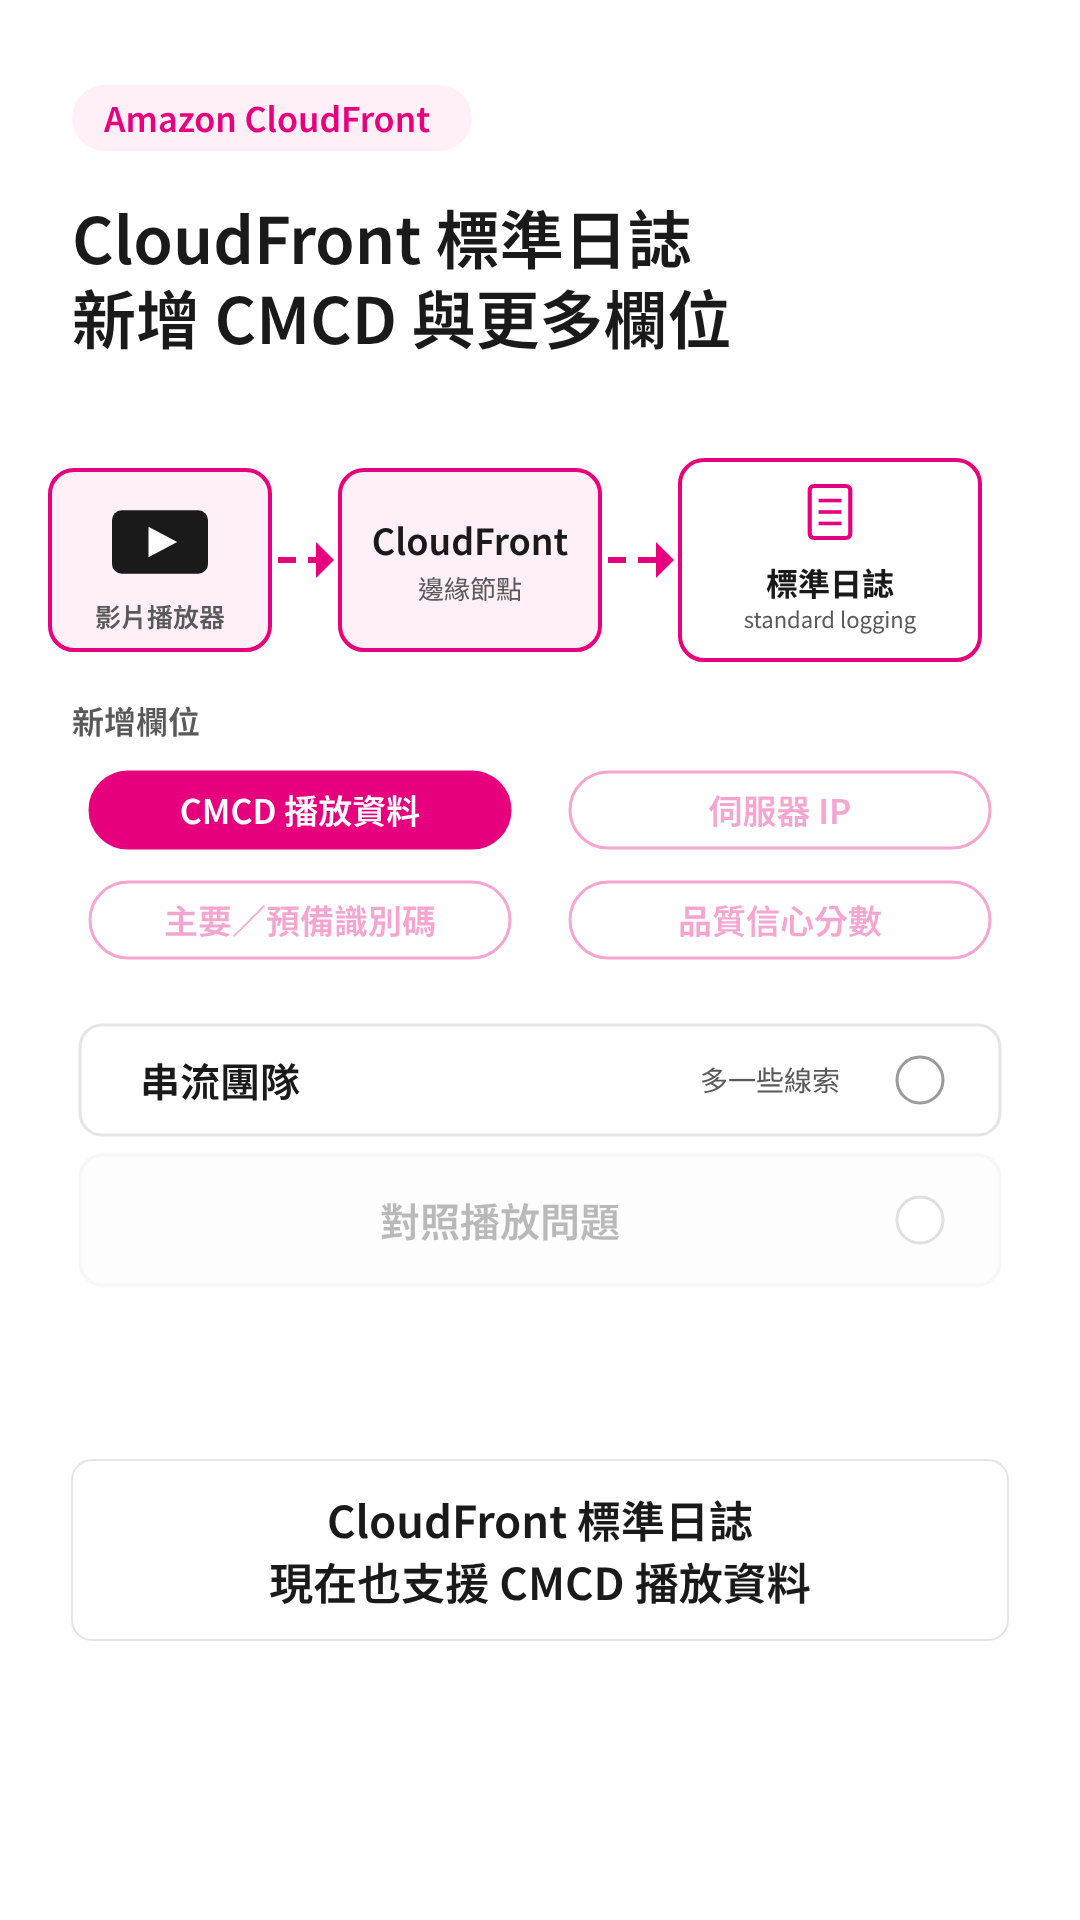
Amazon CloudFront 標準日誌新增 CMCD 與其他日誌欄位
-
 0:58
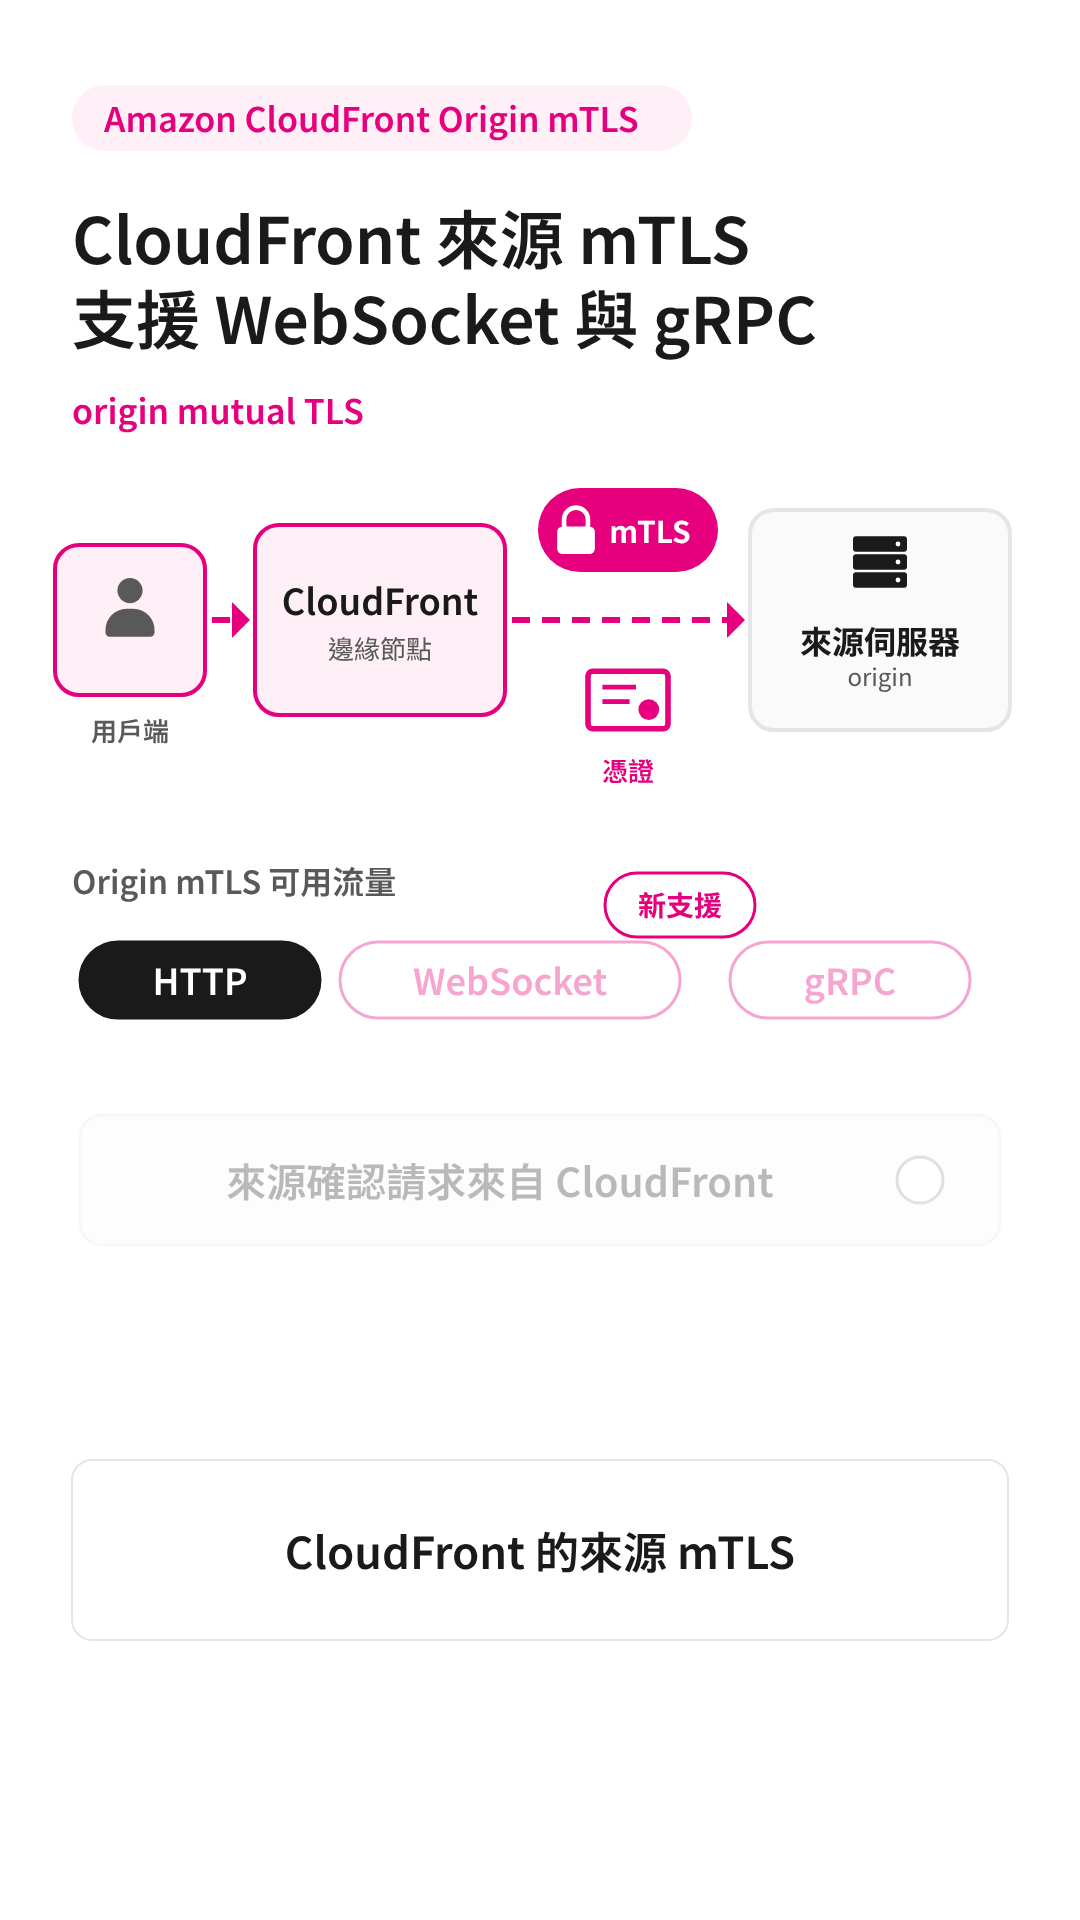
CloudFront 來源 mTLS 支援 WebSocket 與 gRPC
-
 1:03
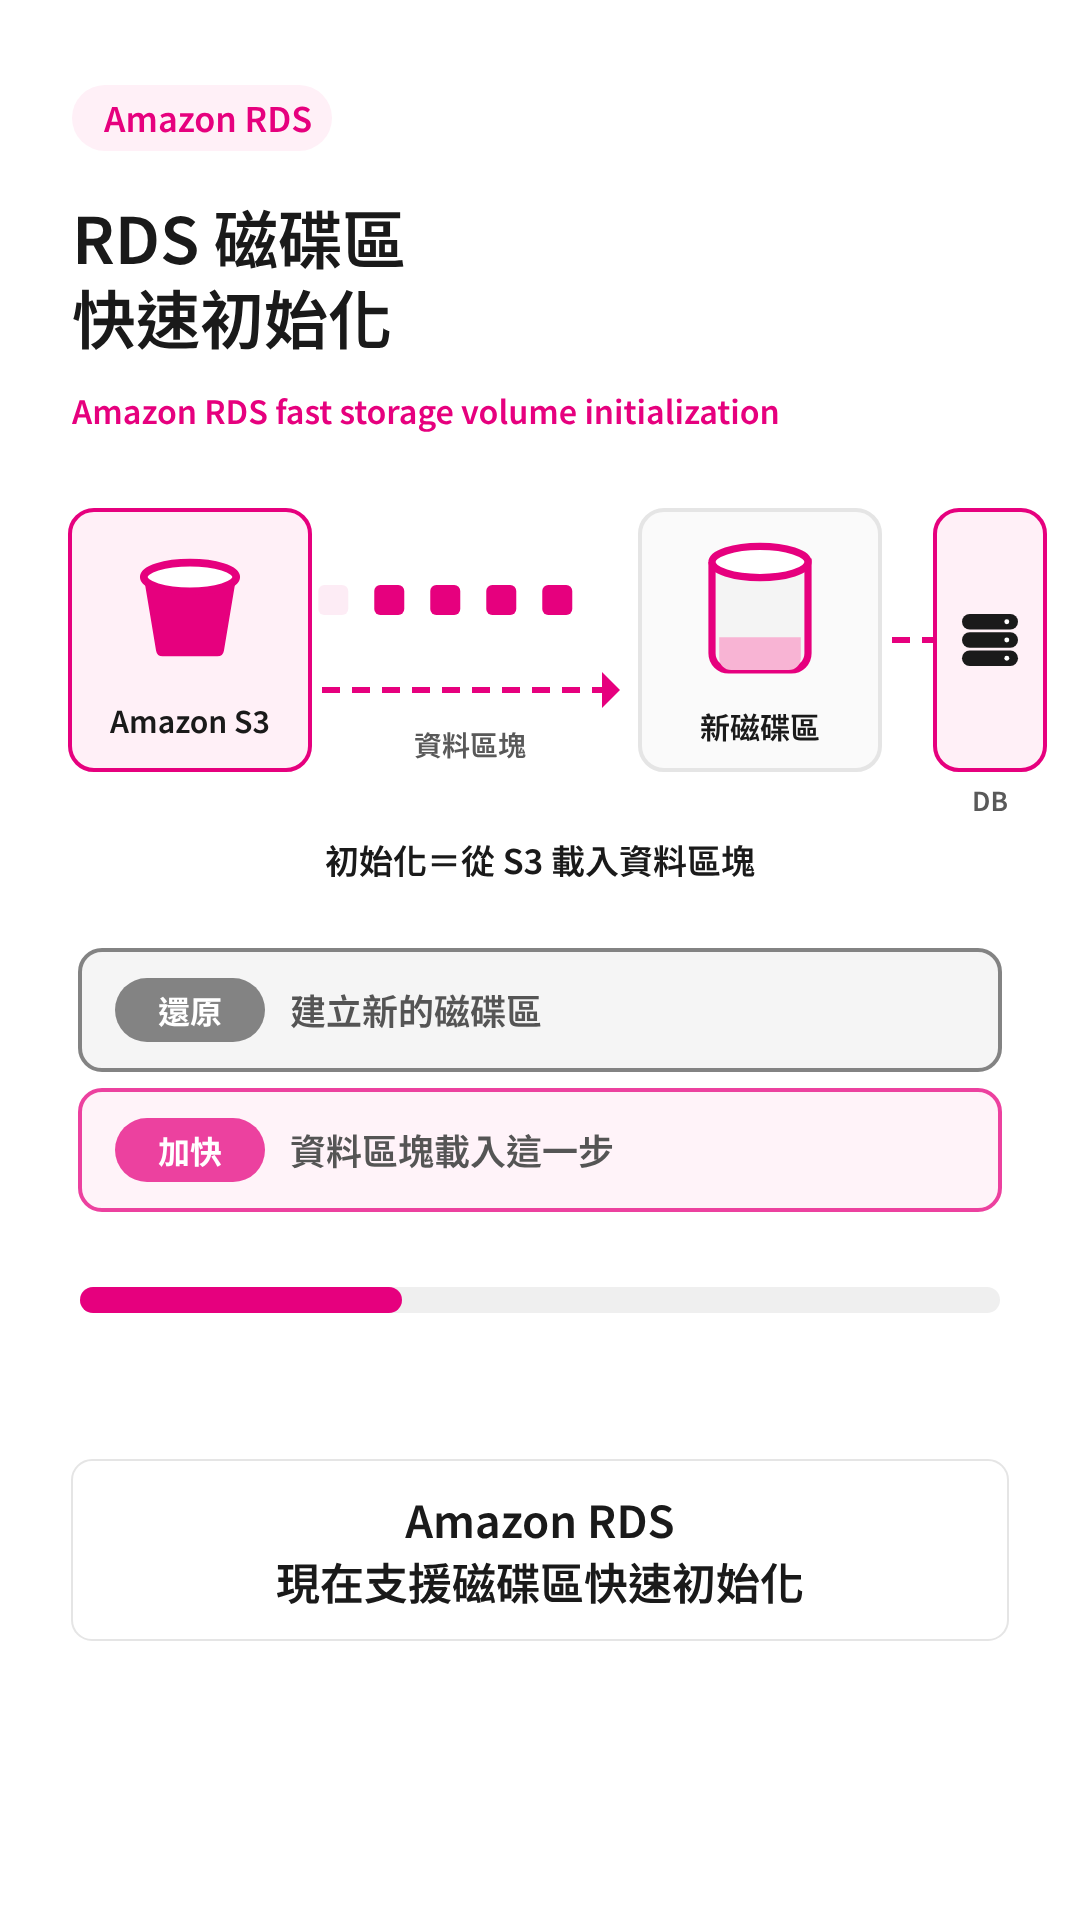
Amazon RDS 現已支援磁碟區快速初始化