AWS Security Hub 用已安裝軟體與使用情況判定資源重要性
閱讀 AWS 官方公告 ↗重點摘要
AWS Security Hub 新增已安裝軟體與資源使用情況,作為資源重要性(criticality)的判定訊號,用來排序暴露發現項目。原本靠標籤與名稱推斷,標籤不一致的資源常落在未知;現在不必另外標記也能取得判定。官方例子:跑資料庫且持續承載流量的 EC2 重要性較高,只跑監控代理又閒置的較低。包含在 Security Hub Essentials 方案,不加收費用、不用另行啟用。可用區域請查官方 AWS 區域表。 來源:https://aws.amazon.com/about-aws/whats-new/2026/11/security-hub-resource-criticality/
官方事實
- AWS Security Hub 新增已安裝軟體與資源使用情況,作為判定資源重要性的訊號。
- Security Hub 使用資源重要性為暴露發現項目排序,協助中央安全團隊優先處理影響重要資源的暴露問題。
- Security Hub 原先已根據資源標籤與名稱推斷重要性;新增訊號後,更多資源可在無須標記或設定的情況下取得有意義的重要性。
- 例如,執行資料庫引擎且持續承載流量的 EC2 執行個體,重要性會高於僅執行監控代理程式且閒置的執行個體。
- 這些訊號包含於 Security Hub Essentials 方案,無額外費用,且無須啟用設定。
完整口播文字
Security Hub 現在會把已安裝軟體和資源使用情況納入重要性判定協助排序暴露發現項目原本主要靠標籤與名稱推斷加入軟體和使用情況後更多資源不必另外標記也能取得重要性判定官方以 EC2 為例跑資料庫且持續承載流量重要性較高如果只有監控代理、又閒置,就較低標籤不一致重要性常落在未知補上判定後暴露問題更容易排序讓中央安全團隊先處理影響重要資源的項目這次更新包含在 Security Hub Essentials 方案裡不加收費用也不用另行啟用不是要再開一項附加功能對既有使用團隊公告指引到官方區域表確認可用範圍若你正在調整暴露問題的排序這次更新就值得評估可先挑幾個過去重要性未知的資源確認現在的判定再看暴露問題的處理順序是否需要調整
參考資料
- AWS Security Hub now infers resource criticality from installed software and usage · Amazon Web Services
快捷鍵:K 或空白鍵 播放/暫停 · J / L 倒退/快轉 5 秒 · M 靜音 · F 全螢幕
更多 AWS Security Hub 影片
-
 1:03
AWS Security Hub 延伸到 GCP:多雲風險集中管理
-
 0:56
AWS Security Hub 偵測 Amazon EC2 上執行中的已知漏洞軟體
-
 0:56
Amazon CloudWatch 監控 VPC 網路路徑健康
-
 1:03
AWS Control Tower 支援使用既有 Amazon S3 bucket 儲存日誌
-
 0:58
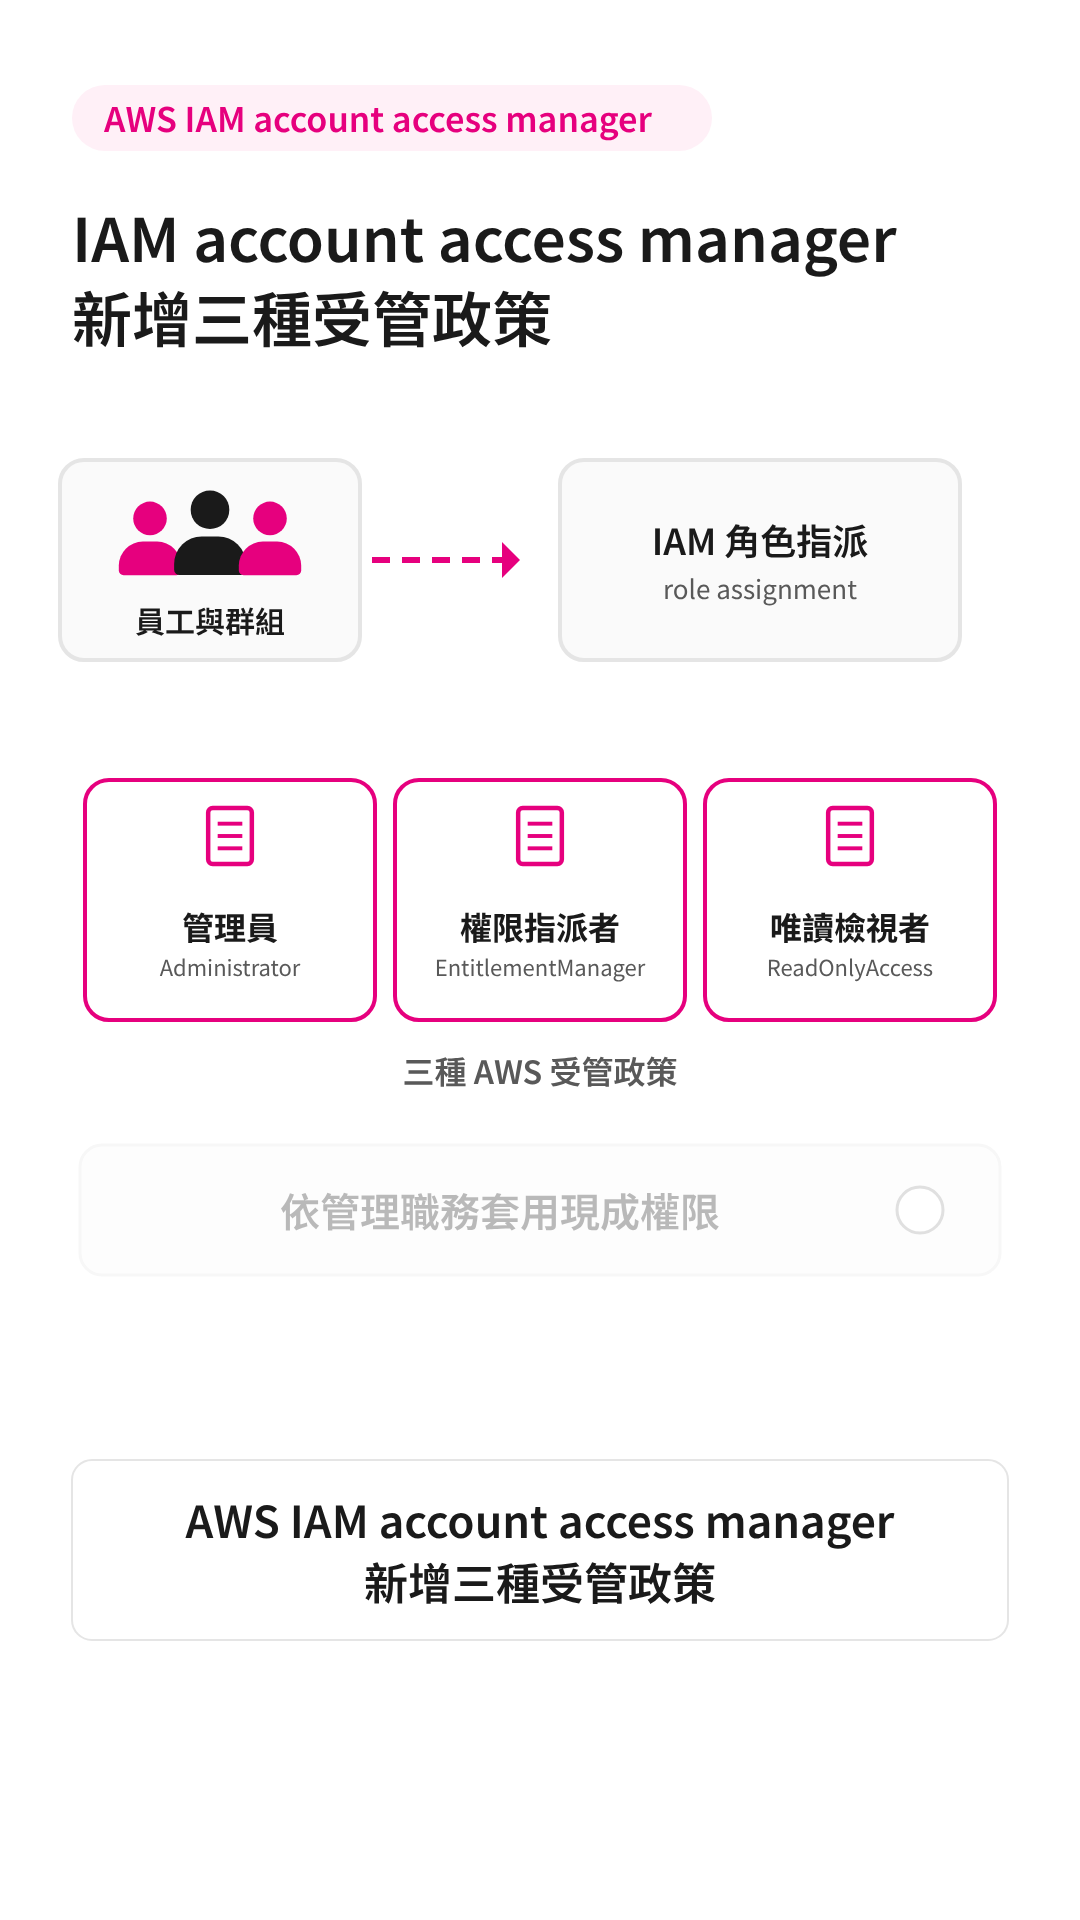
AWS IAM account access manager 新增三種受管政策
-
 0:58
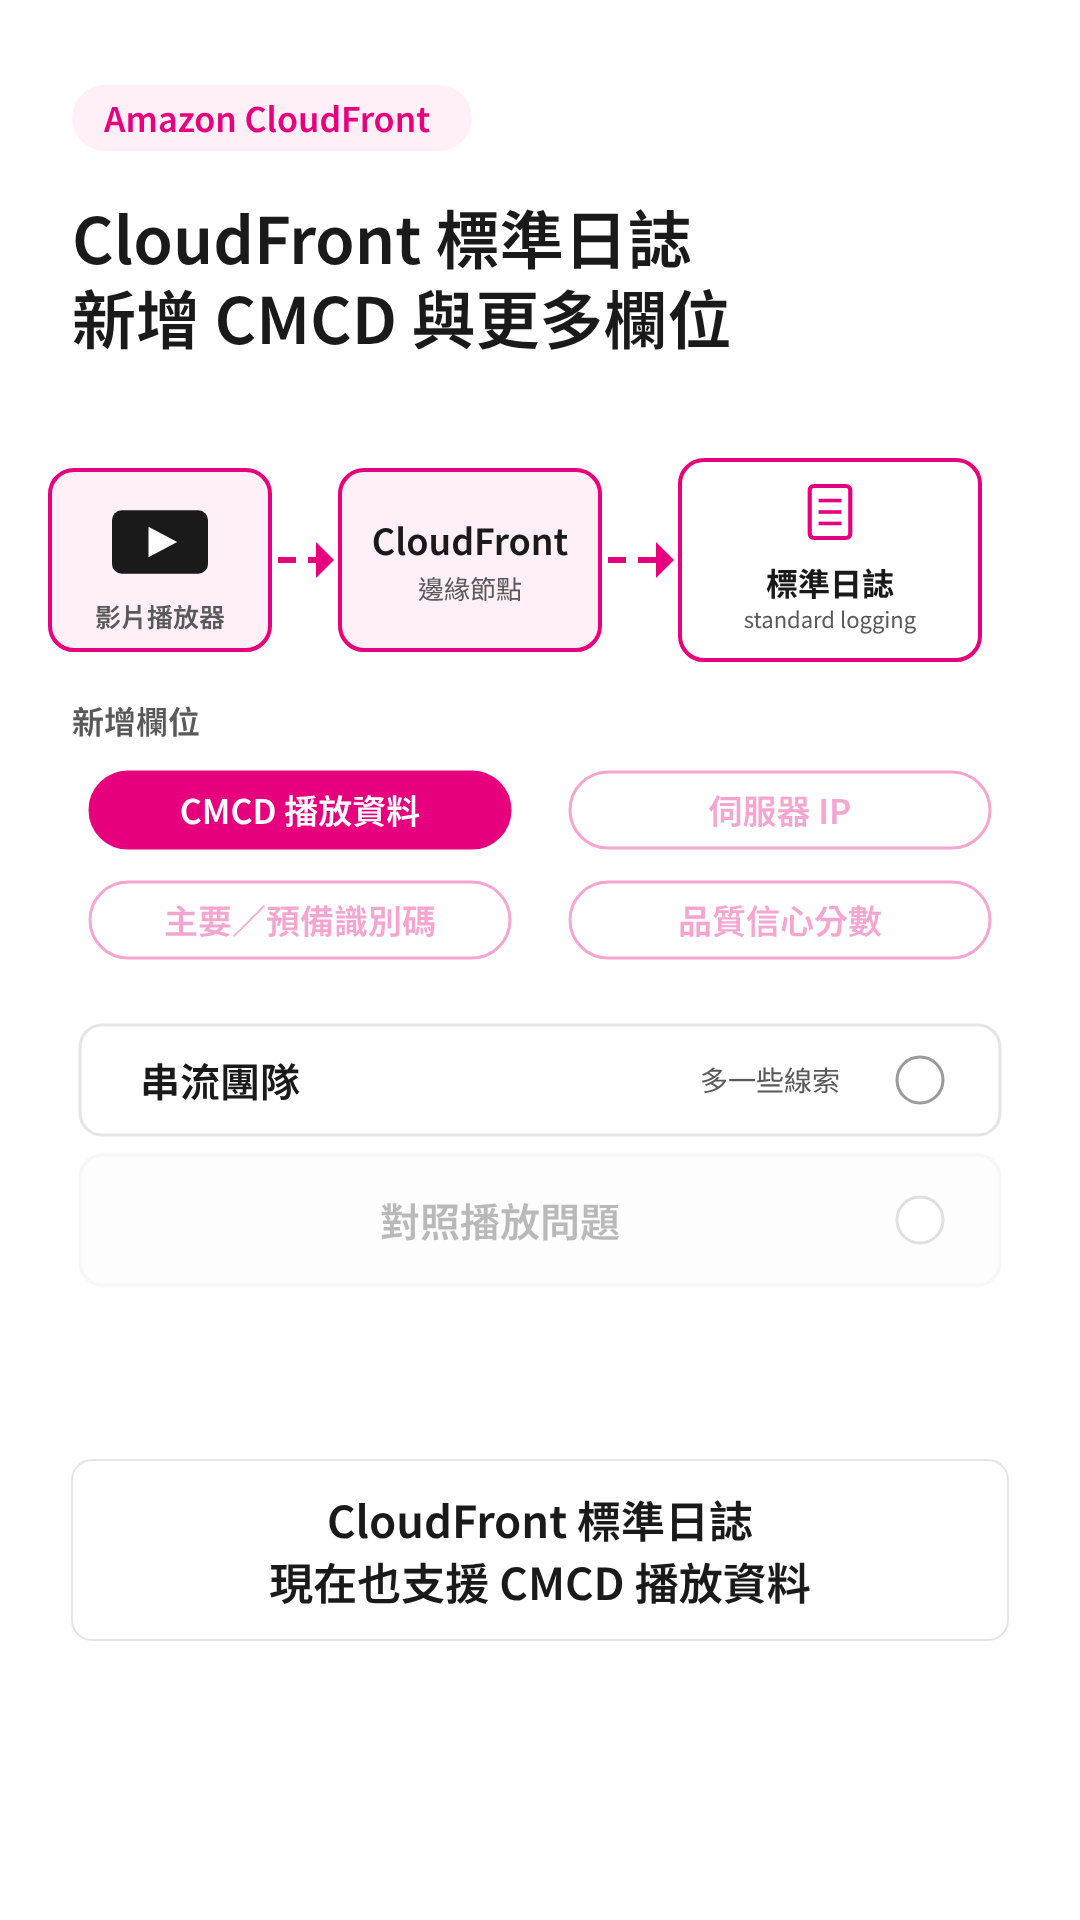
Amazon CloudFront 標準日誌新增 CMCD 與其他日誌欄位
-
 0:58
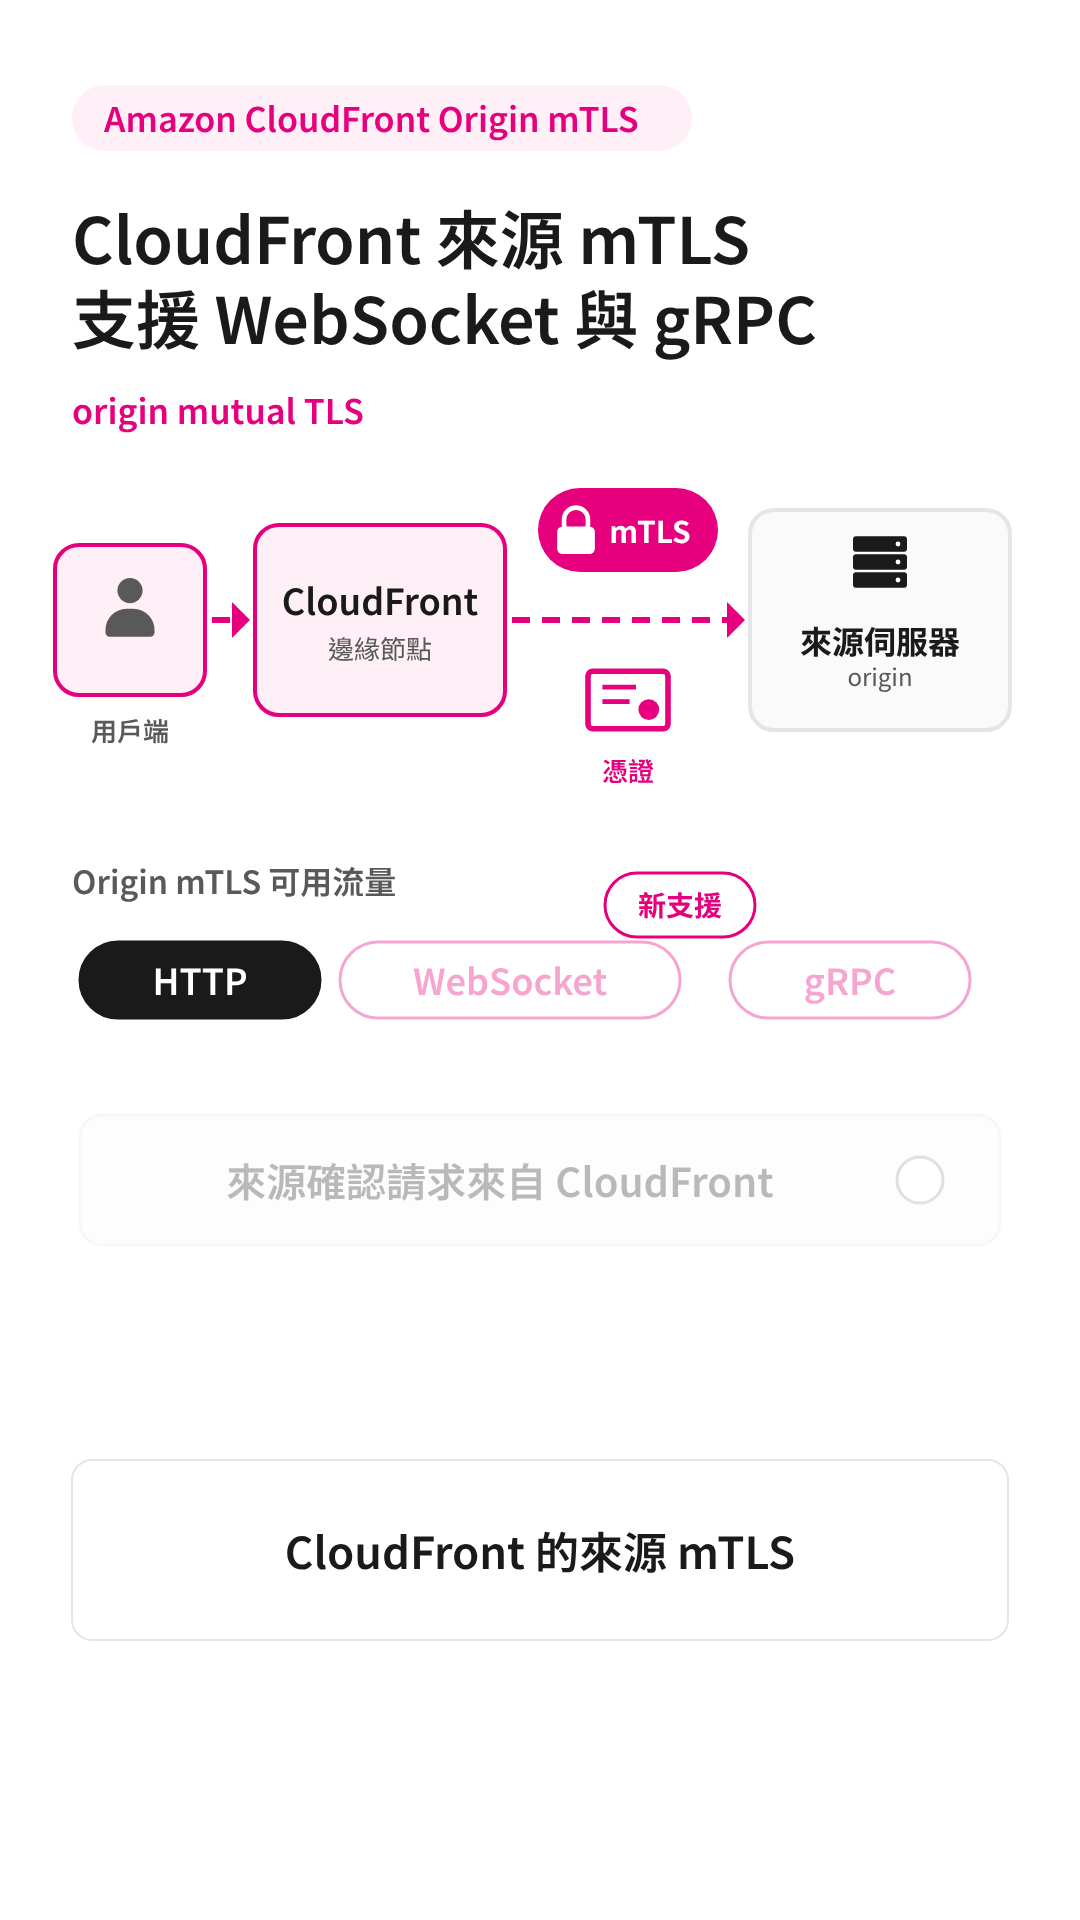
CloudFront 來源 mTLS 支援 WebSocket 與 gRPC
-
 1:03
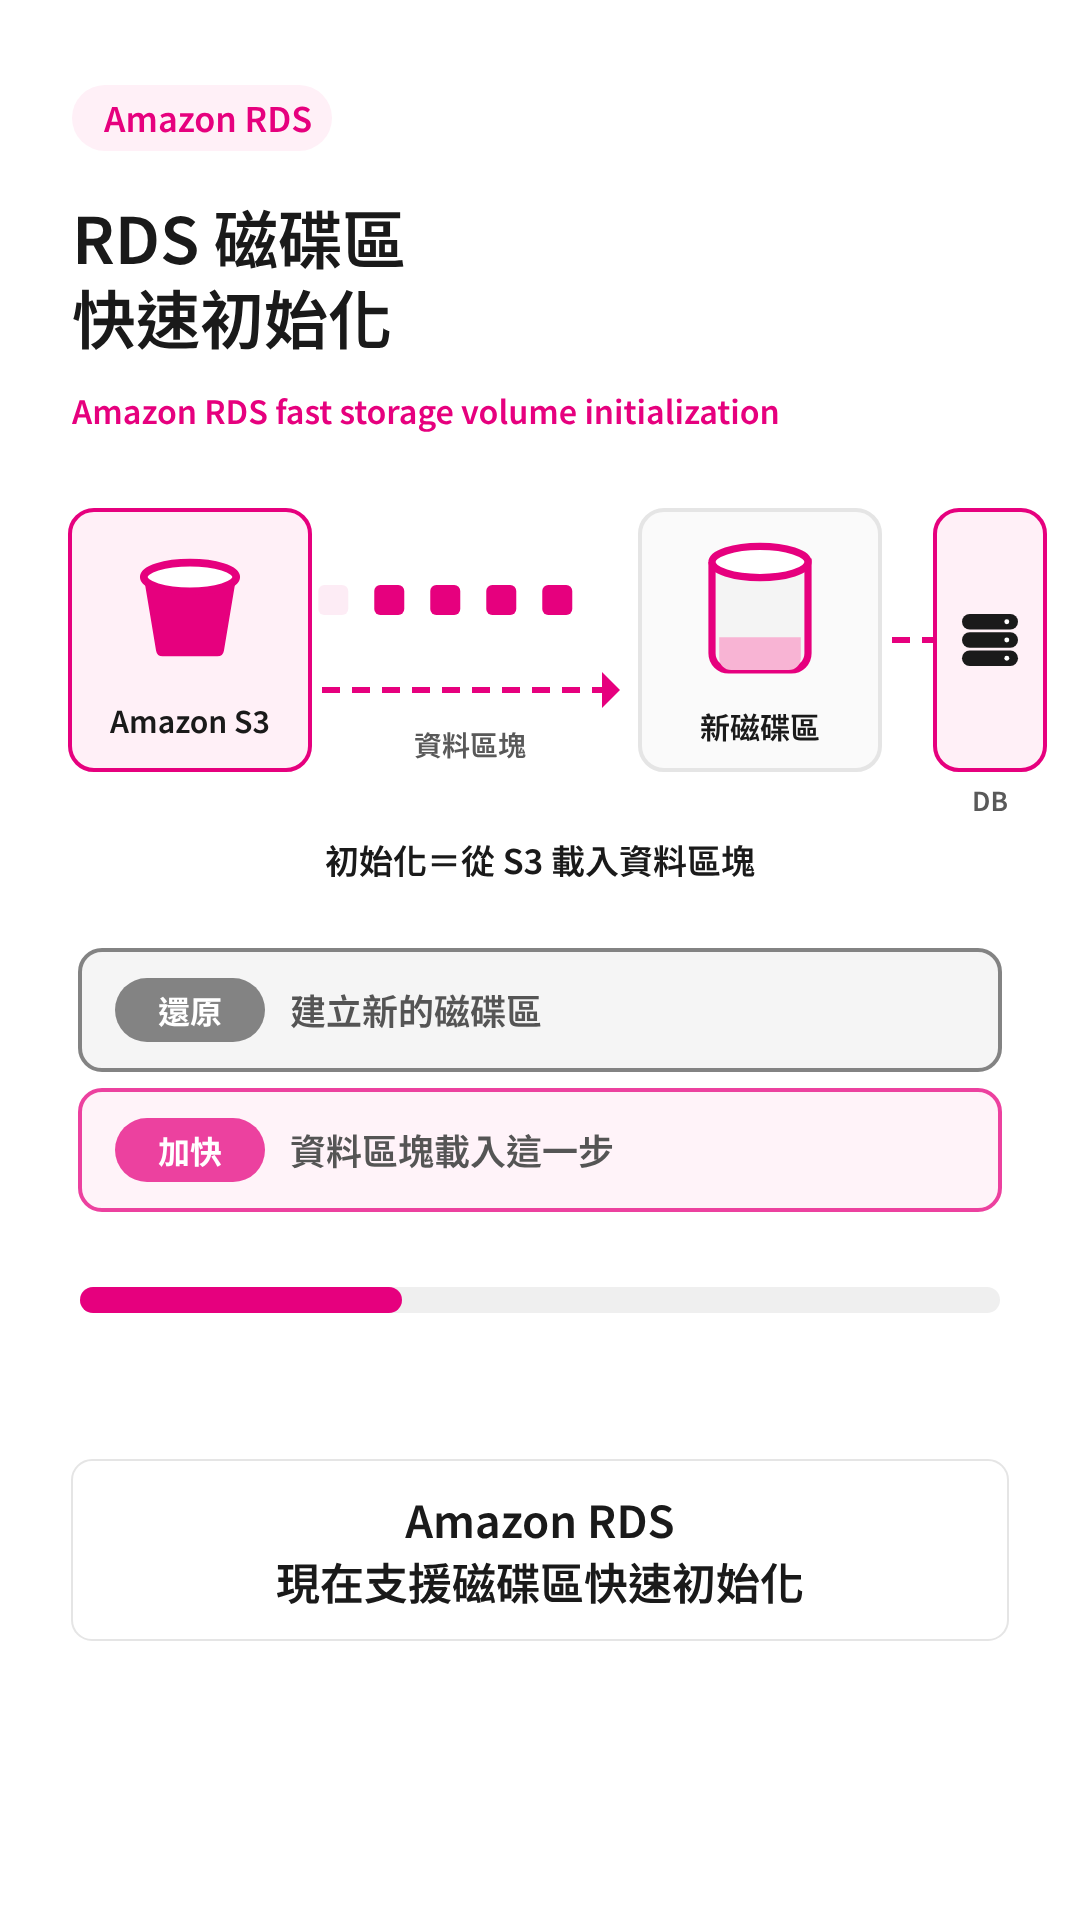
Amazon RDS 現已支援磁碟區快速初始化