AWS Nitro Sandboxes:EKS、ECS、EC2 硬體隔離 pod、task 與 VM
閱讀 AWS 官方公告 ↗重點摘要
AWS Nitro Sandboxes 讓 EKS pod、ECS task 或 EC2 上的輕量型 VM 各自取得由 Nitro Hypervisor 管理的硬體隔離 VM,適合不受信任、多租戶或受規範的工作負載。EKS/ECS 只需一行變更即可啟用,可用密碼編譯證明確認完整性後才釋出機密;Pod Identity、VPC CNI、EBS/EFS/S3 與 CloudWatch 原生支援。目前可用於大多數 Nitro 型 EC2、全球所有商業區域,不額外收費。 來源:https://aws.amazon.com/about-aws/whats-new/2026/11/nitro-sandboxes-eks-ecs-ec2/
官方事實
- AWS Nitro Sandboxes 現已提供為由 Nitro Hypervisor 管理的輕量型 VM。
- 可將 Amazon EKS pod、Amazon ECS task 或輕量型 VM(包括其中執行的 AI agent)放入由 AWS Nitro System 支援、具硬體隔離的虛擬機器中;每個 workload 都具有 Nitro 隔離 VM 的隔離邊界。
- Nitro Sandboxes 在 EC2 執行個體上運作,具近似原生 EC2 的效能,並承襲 Nitro Hypervisor 隔離。
- 可透過密碼編譯證明(cryptographic attestation)驗證 workload,僅向已證明完整性的 Nitro Sandboxes 釋出 secrets。
- 在 EKS 或 ECS 啟用 Nitro Sandboxes 僅需一行變更;每個 pod 或 task 取得各自的 VM。公告指出 Pod Identity、VPC CNI、EBS/EFS/S3 儲存及 CloudWatch 均可原生運作。
- 也可直接在 EC2 上使用自有 AMI、編排方式及虛擬機器監控程式(VMM)執行 Nitro Sandboxes。原生支援 Amazon Linux 和 Firecracker,其他選項目前有可用的修補程式。
- Nitro Sandboxes 目前可用於大多數 Nitro-based EC2 執行個體,涵蓋全球所有商業區域,且不額外收費。
完整口播文字
AWS Nitro Sandboxes 現在支援 EKS、ECS 與 EC2讓多租戶工作負載共用一台執行個體同時保有硬體隔離它的隔離單位是輕量型 VM由 Nitro Hypervisor 管理如果不同租戶共用一台 EC2就能用這層硬體邊界隔開在 EKS 或 ECS只需一行變更就能啟用隔離會落到每個 pod 或 task各自取得 VM不只是把容器放在一起如果是多租戶或受規範的工作負載密碼編譯證明能檢查完整性機密資訊只交給驗證通過的沙箱搬進沙箱後身分與網路整合仍可沿用儲存和監控也原生支援這些既有整合不必只因為加上隔離就換掉直接用 EC2可自選 AMI 與編排Linux 原生支援VMM 方面Firecracker 也是其他選擇則有修補程式目前涵蓋大多數 Nitro 型 EC2全球所有商業區域可用也不額外收費但支援型號仍要查文件如果你有多租戶隔離需求先確認執行個體型號再依對應服務文件測試設定確認適合自己的環境
參考資料
快捷鍵:K 或空白鍵 播放/暫停 · J / L 倒退/快轉 5 秒 · M 靜音 · F 全螢幕
更多影片
-
 0:56
Amazon CloudWatch 監控 VPC 網路路徑健康
-
 1:03
AWS Control Tower 支援使用既有 Amazon S3 bucket 儲存日誌
-
 0:58
AWS IAM account access manager 新增三種受管政策
-
 0:58
Amazon CloudFront 標準日誌新增 CMCD 與其他日誌欄位
-
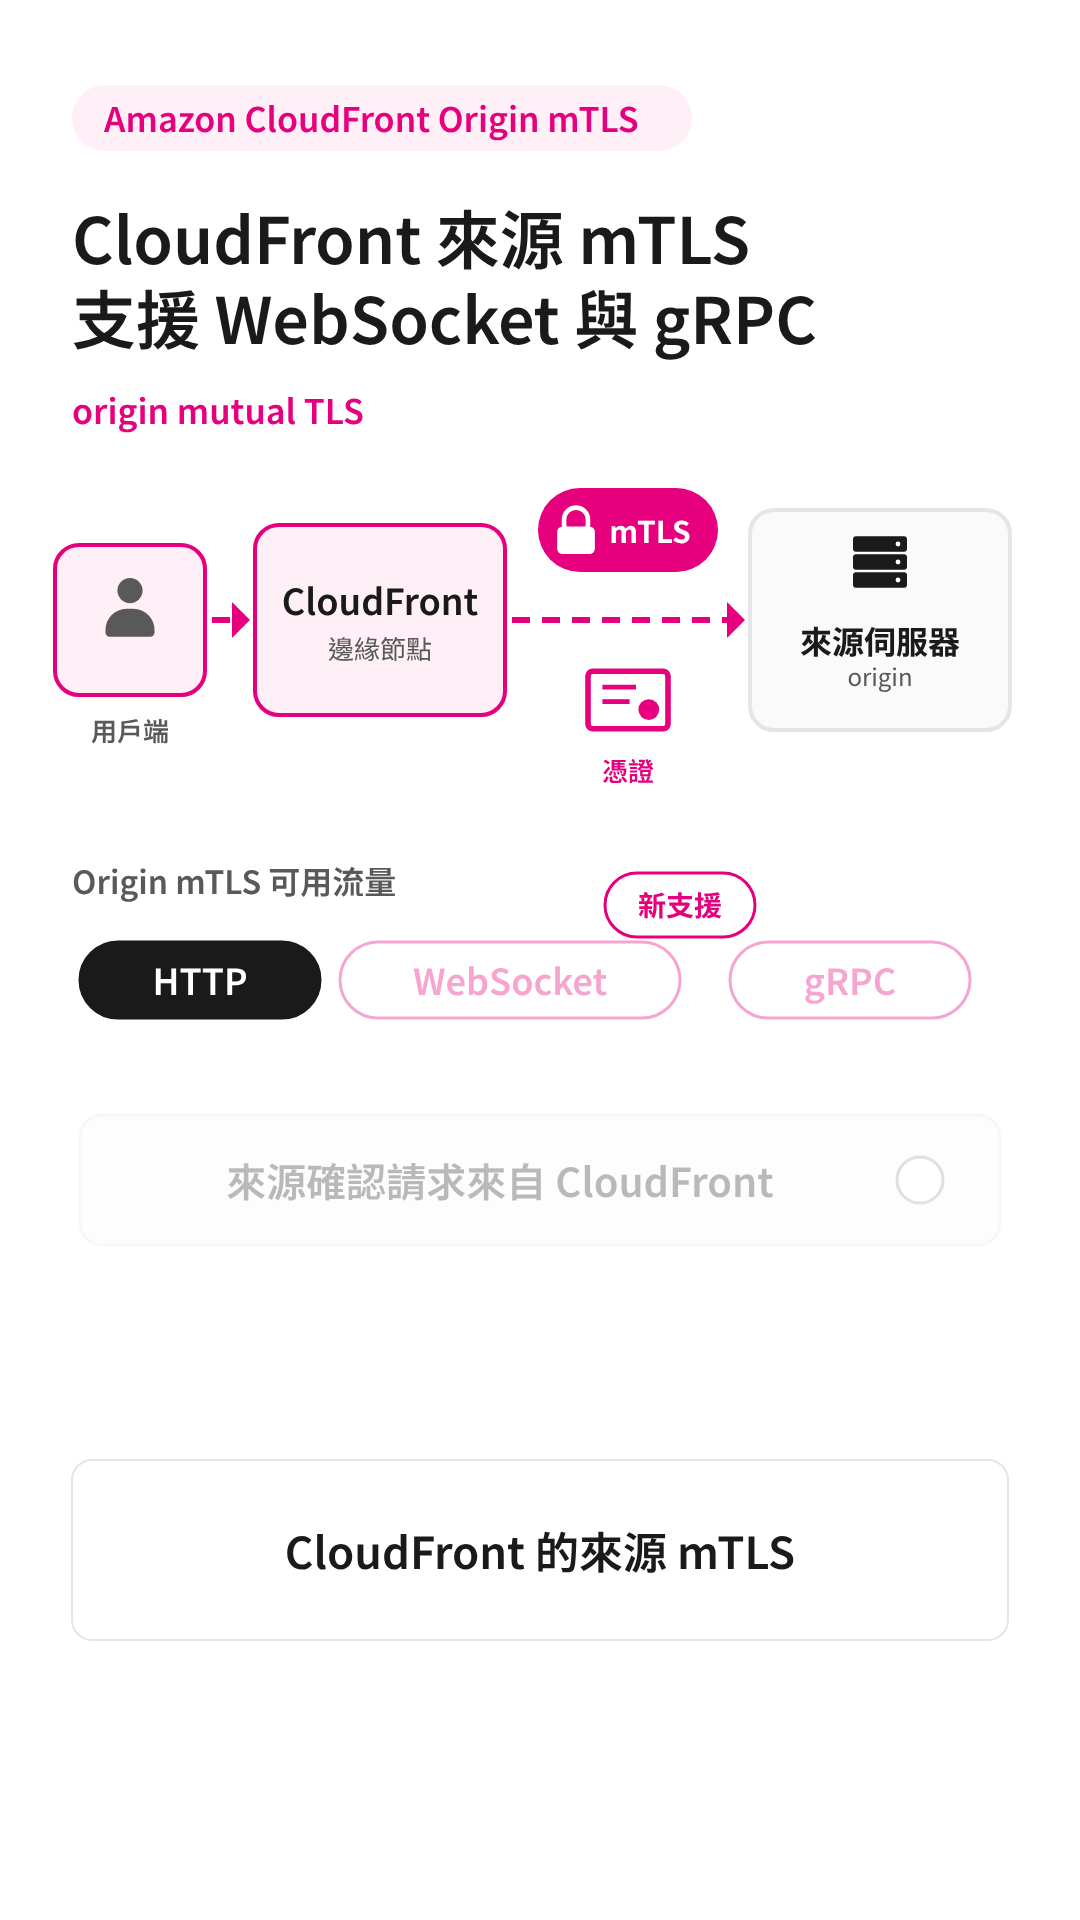 0:58
CloudFront 來源 mTLS 支援 WebSocket 與 gRPC
-
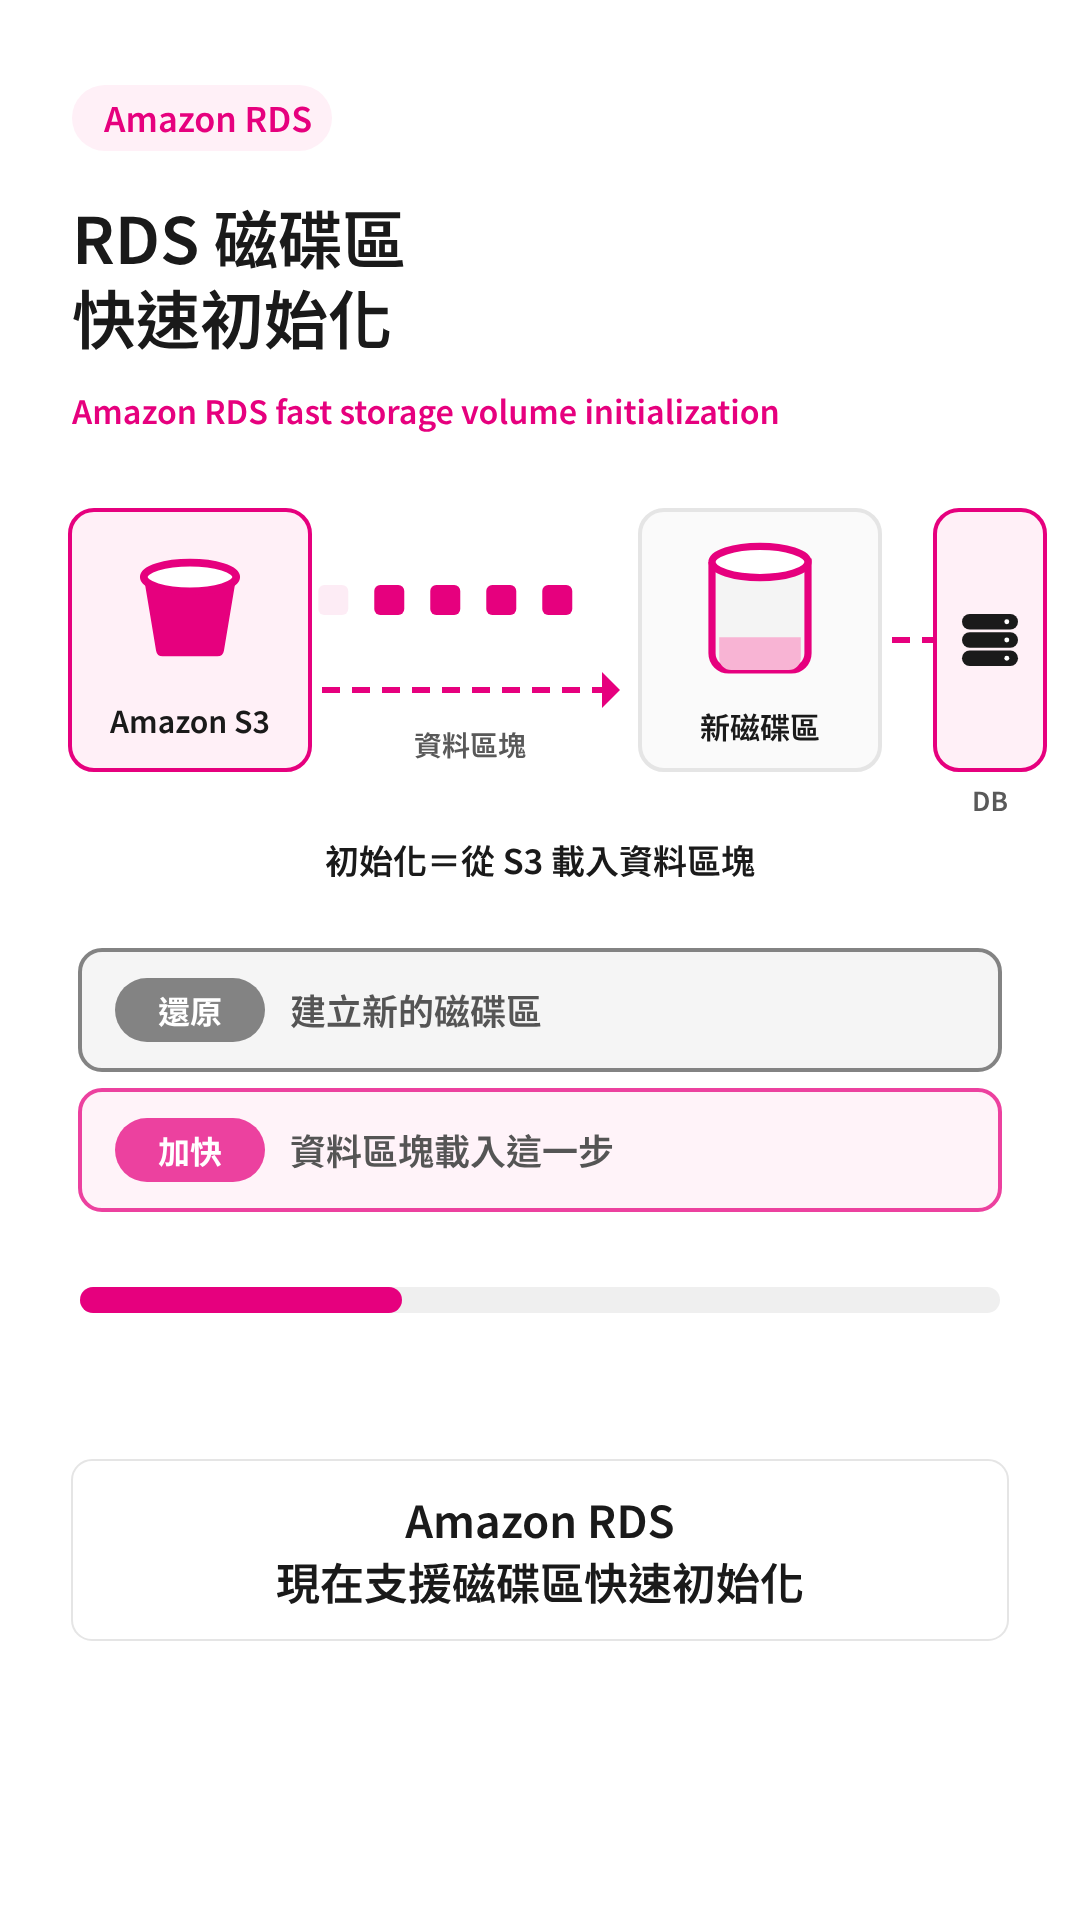 1:03
Amazon RDS 現已支援磁碟區快速初始化
-
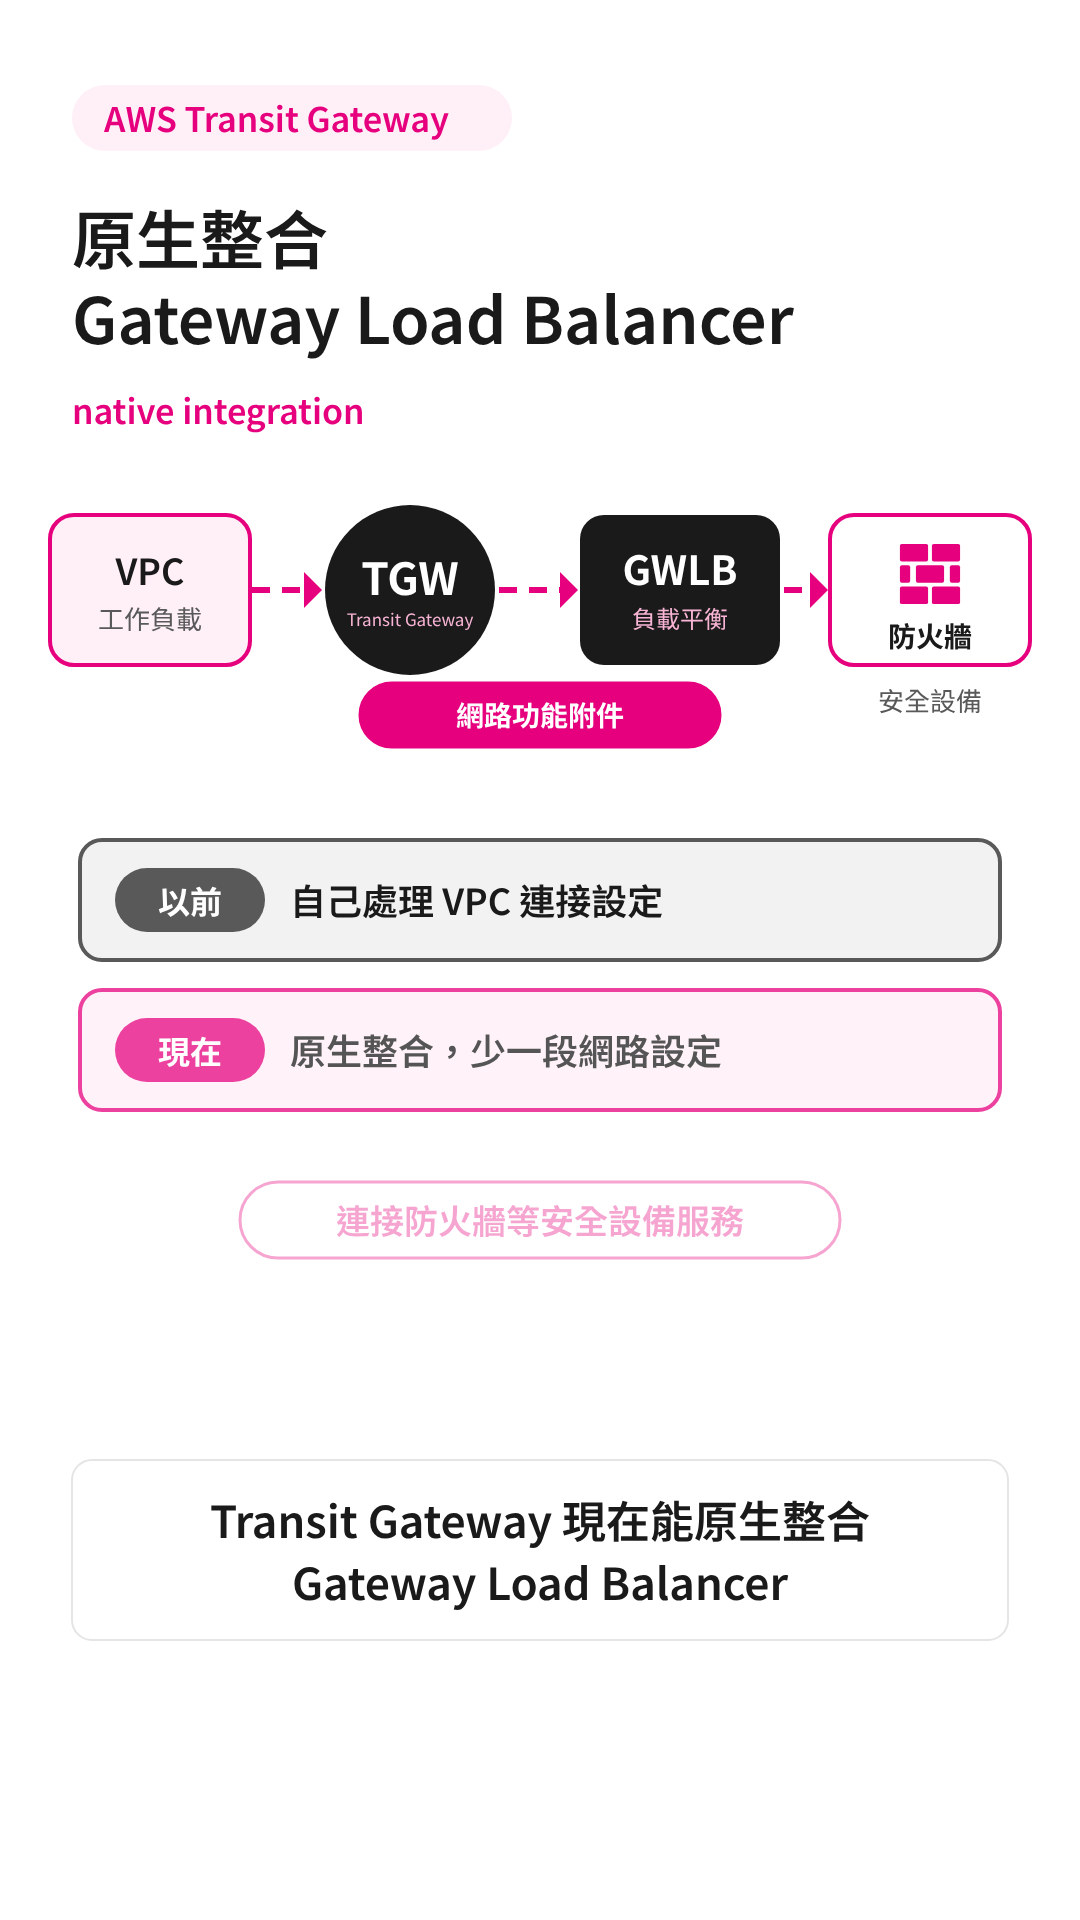 1:04
AWS Transit Gateway 原生整合 Gateway Load Balancer
-
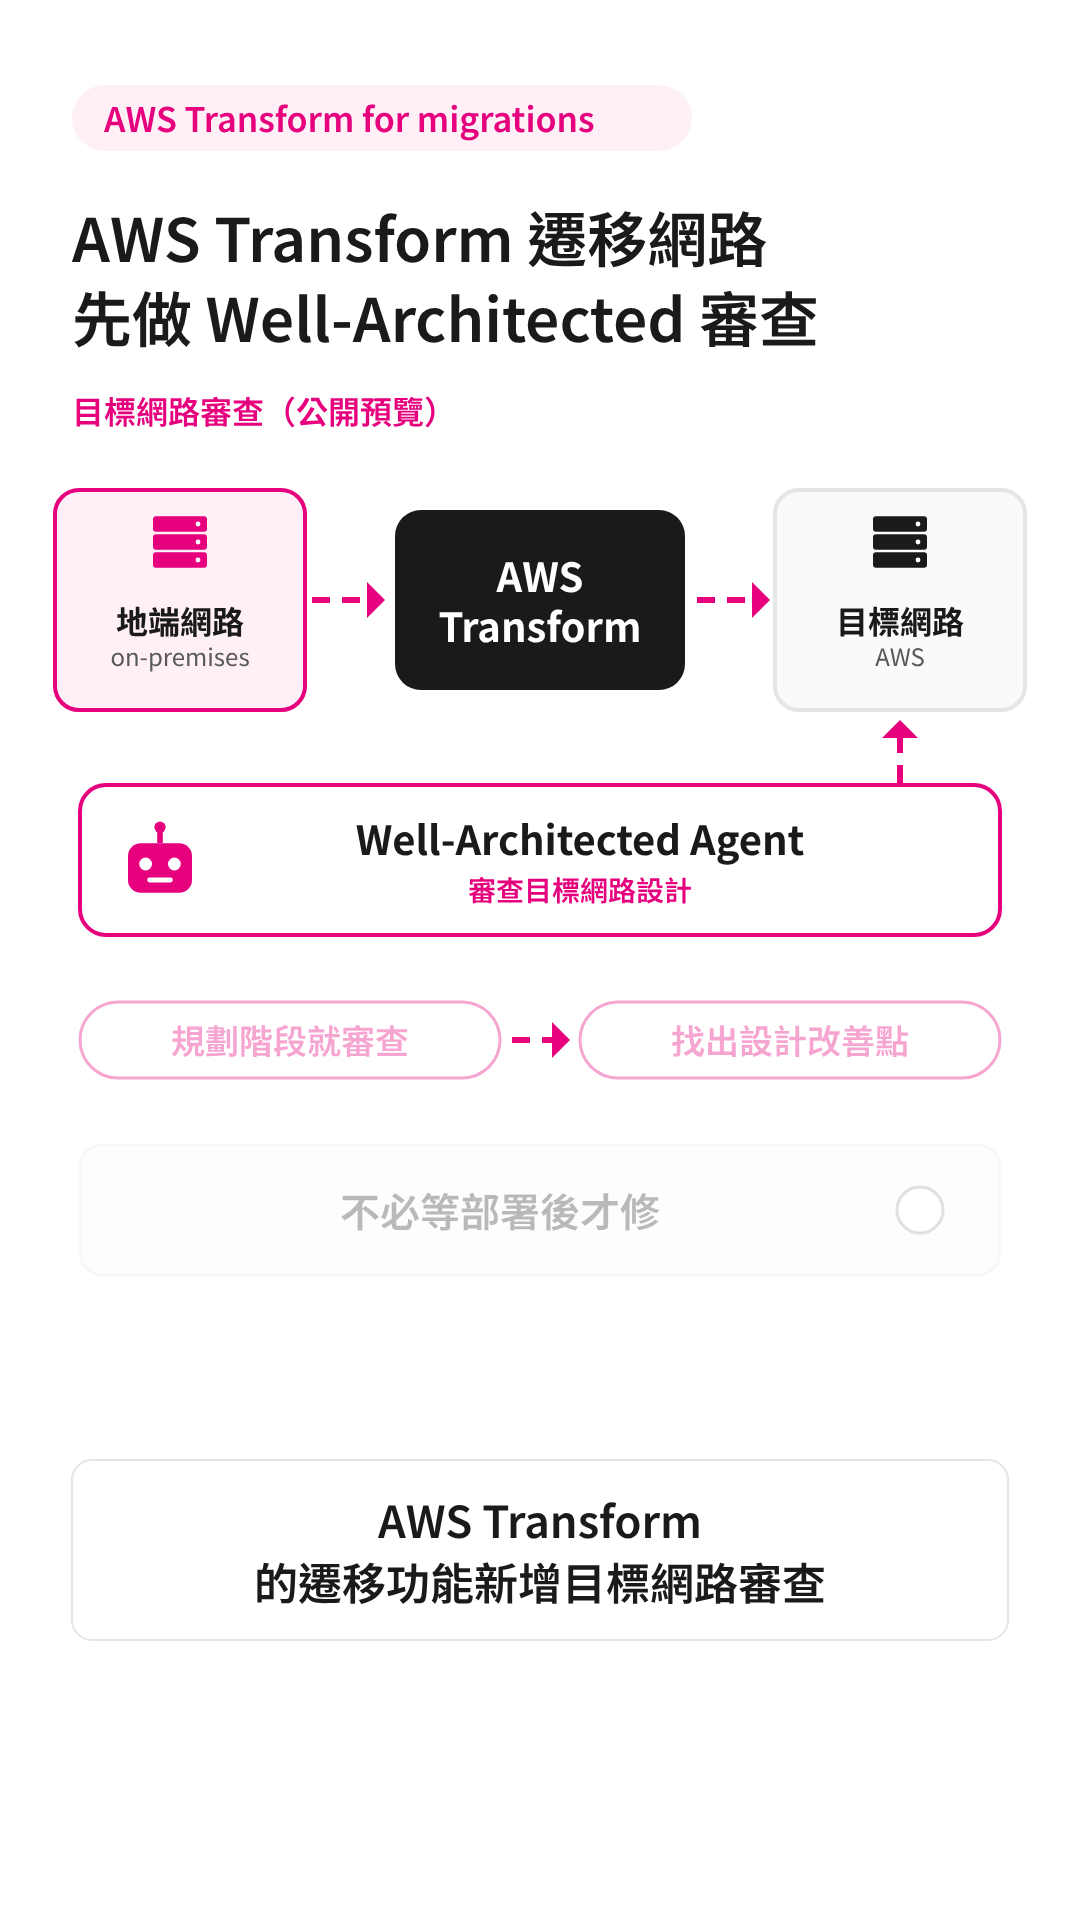 0:48
AWS Transform 提供 Well-Architected Agent 審查