CloudFront 把訪客 ISP 與 TLS 資訊送到 origin
閱讀 AWS 官方公告 ↗重點摘要
Amazon CloudFront 新增兩個選用標頭 CloudFront-Viewer-ISP 與 CloudFront-Viewer-TLS-Details。後端可依 ISP 分析效能、辨識特定業者的異常流量,並從 TLS 詳細資訊(金鑰交換、簽章方案、簽章公開金鑰類型)衡量後量子密碼的採用比例。要轉送,需把標頭加入 origin request policy 並附加到 distribution。這次新增的是可觀察性,不是自動升級用戶端加密。
官方事實
- CloudFront 現可將兩個新的選用標頭轉送至 origin:CloudFront-Viewer-ISP 與 CloudFront-Viewer-TLS-Details。
- CloudFront-Viewer-ISP 包含檢視者網際網路服務供應商(ISP)的名稱。
- CloudFront-Viewer-TLS-Details 描述檢視者 TLS 連線使用的密碼學資訊,包含金鑰交換、簽章方案及簽章公開金鑰類型。
- 可透過將任一標頭加入 origin request policy,並將該政策附加至 distribution,來轉送標頭至 origin。
完整口播文字
CloudFront 現在能把訪客的 ISP 名稱和 TLS 密碼學資訊送到 origin讓後端多兩個觀察連線的依據如果某家業者的訪客反映變慢後端可依 ISP 名稱分析效能也能用來辨識特定業者的異常流量TLS 詳細資訊包含金鑰交換與簽章資訊可衡量後量子密碼的採用比例找出尚未使用的用戶端這兩個標頭都是選用把需要的加入來源請求政策再附加到 distributionCloudFront 才會轉送實作前還要確認區域以及標頭大小和格式公告沒有列出細節origin 怎麼處理也要依環境評估這次新增的是可觀察性不是自動替用戶端升級加密先選需要的標頭再確認 origin 能正確解析
參考資料
- Amazon CloudFront now provides viewer ISP and post-quantum TLS details · Amazon Web Services
快捷鍵:K 或空白鍵 播放/暫停 · J / L 倒退/快轉 5 秒 · M 靜音 · F 全螢幕
更多 Amazon CloudFront 影片
-
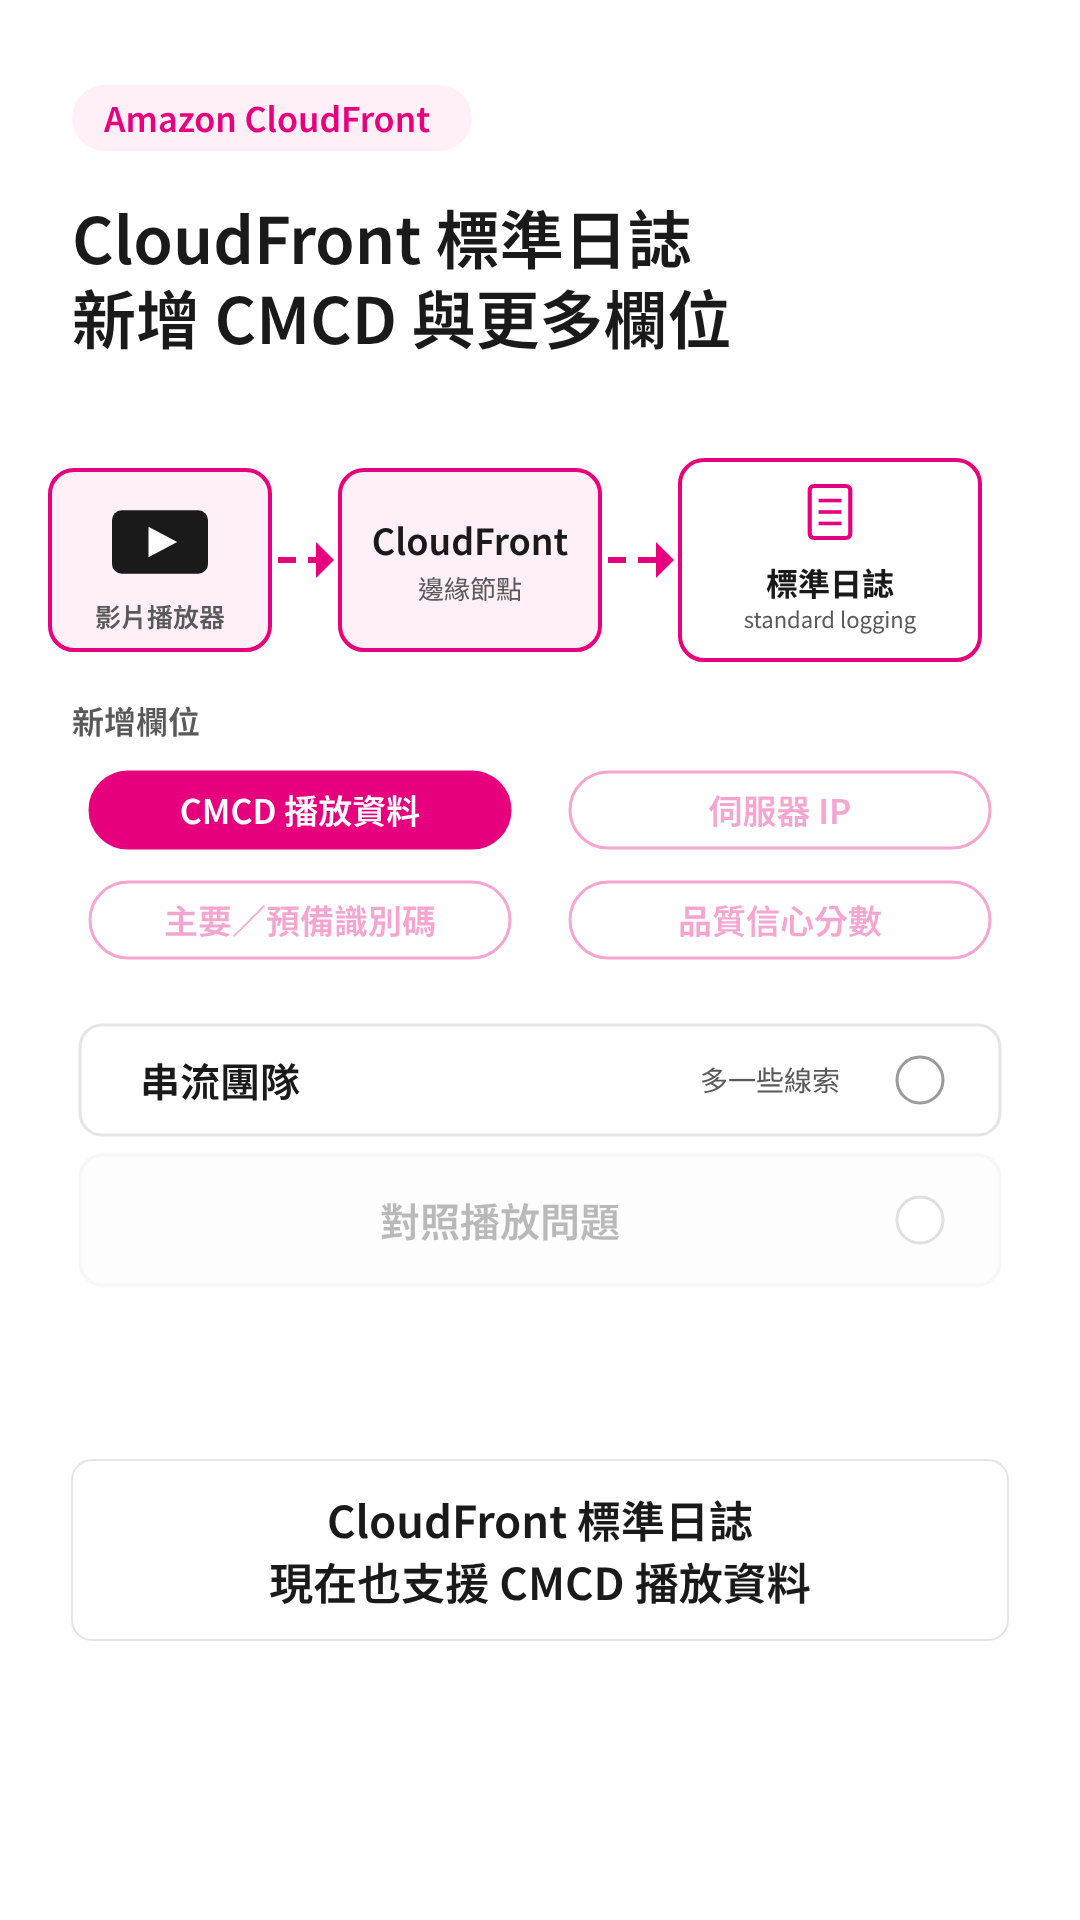 0:58
Amazon CloudFront 標準日誌新增 CMCD 與其他日誌欄位
-
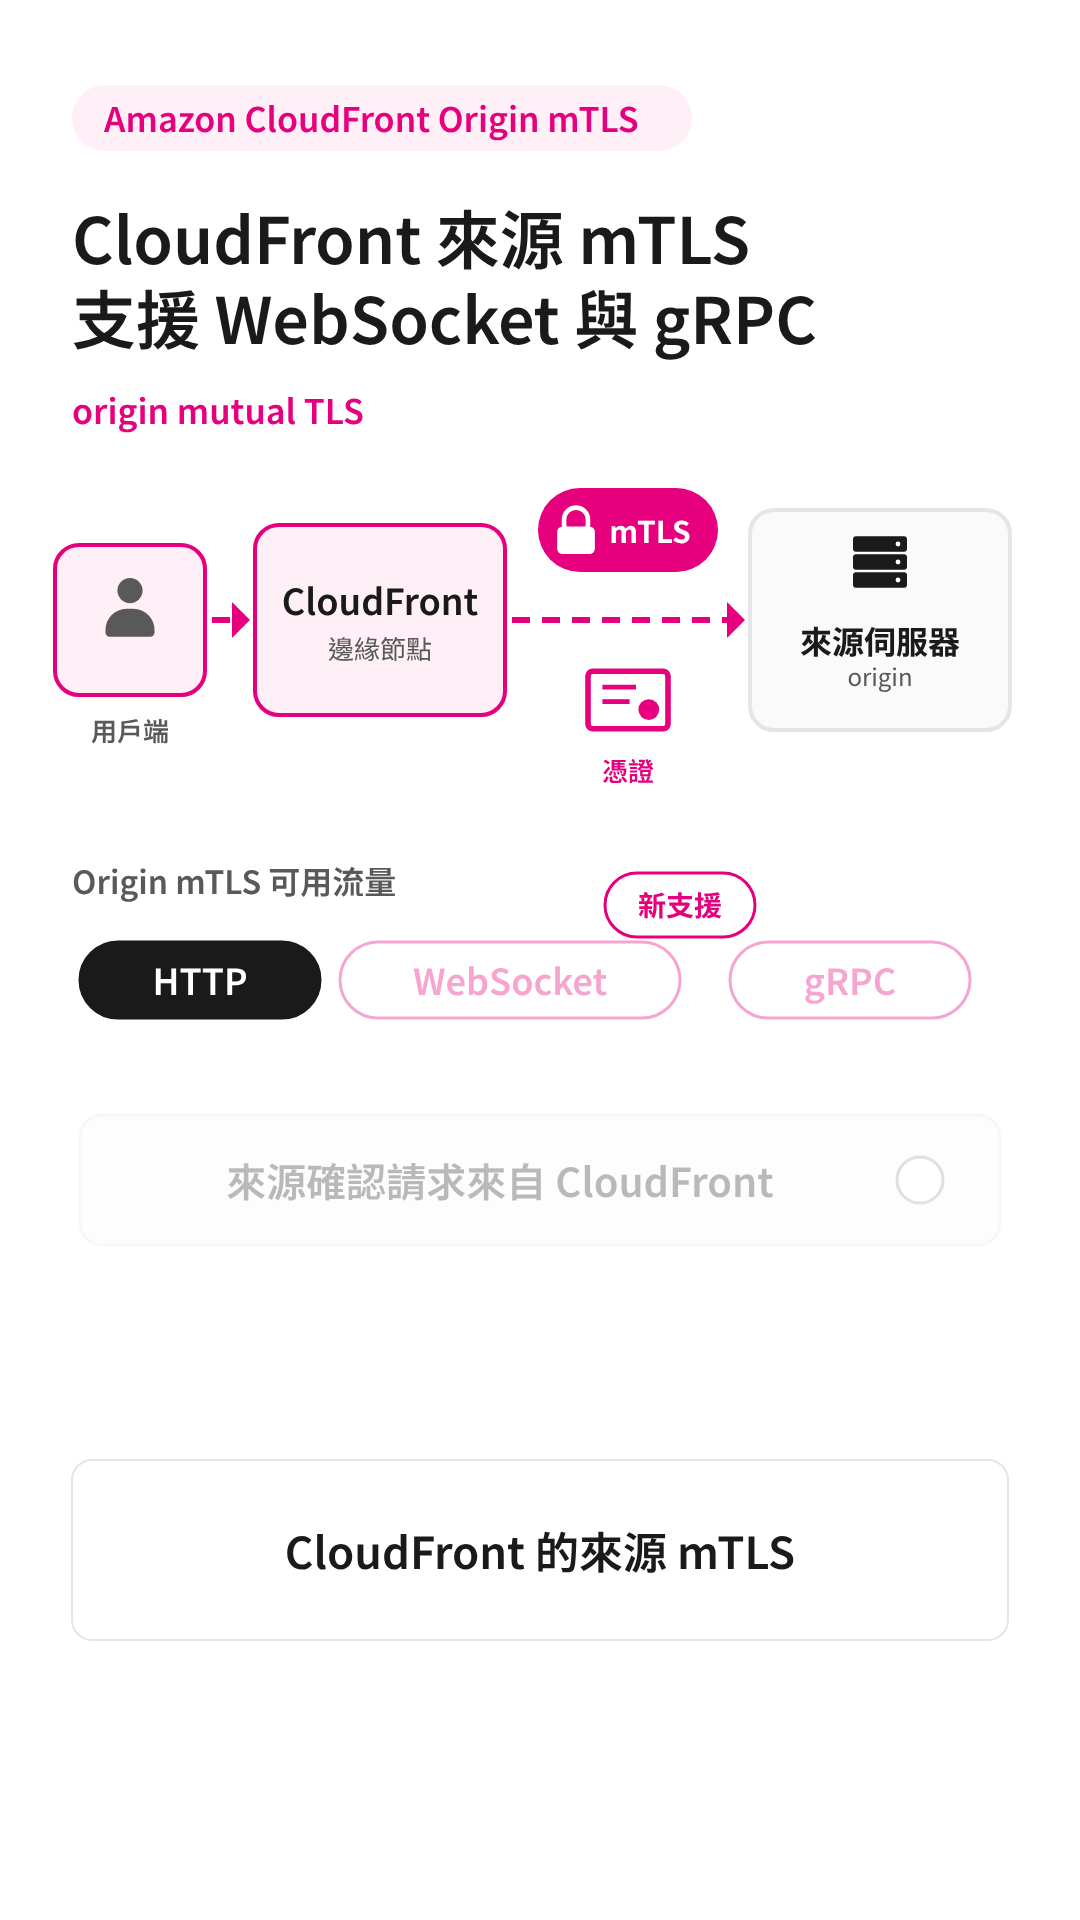 0:58
CloudFront 來源 mTLS 支援 WebSocket 與 gRPC
-
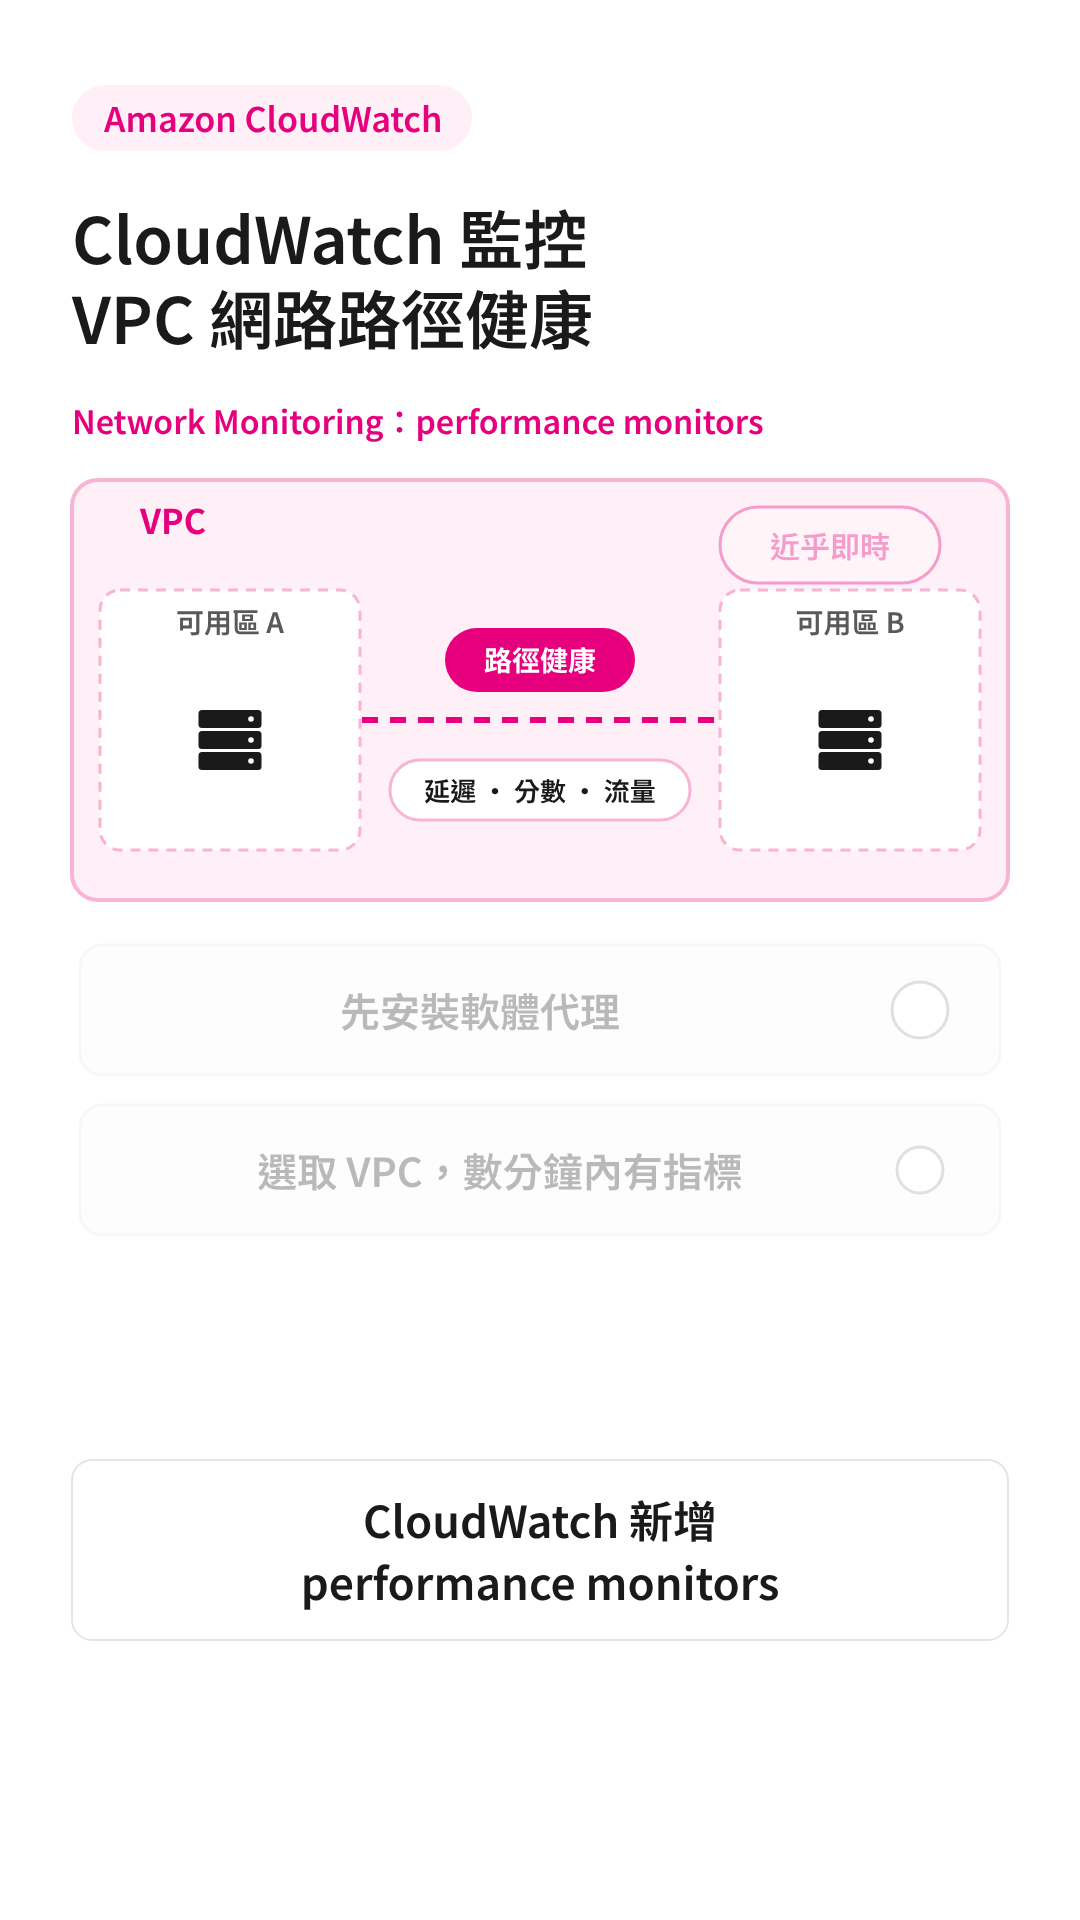 0:56
Amazon CloudWatch 監控 VPC 網路路徑健康
-
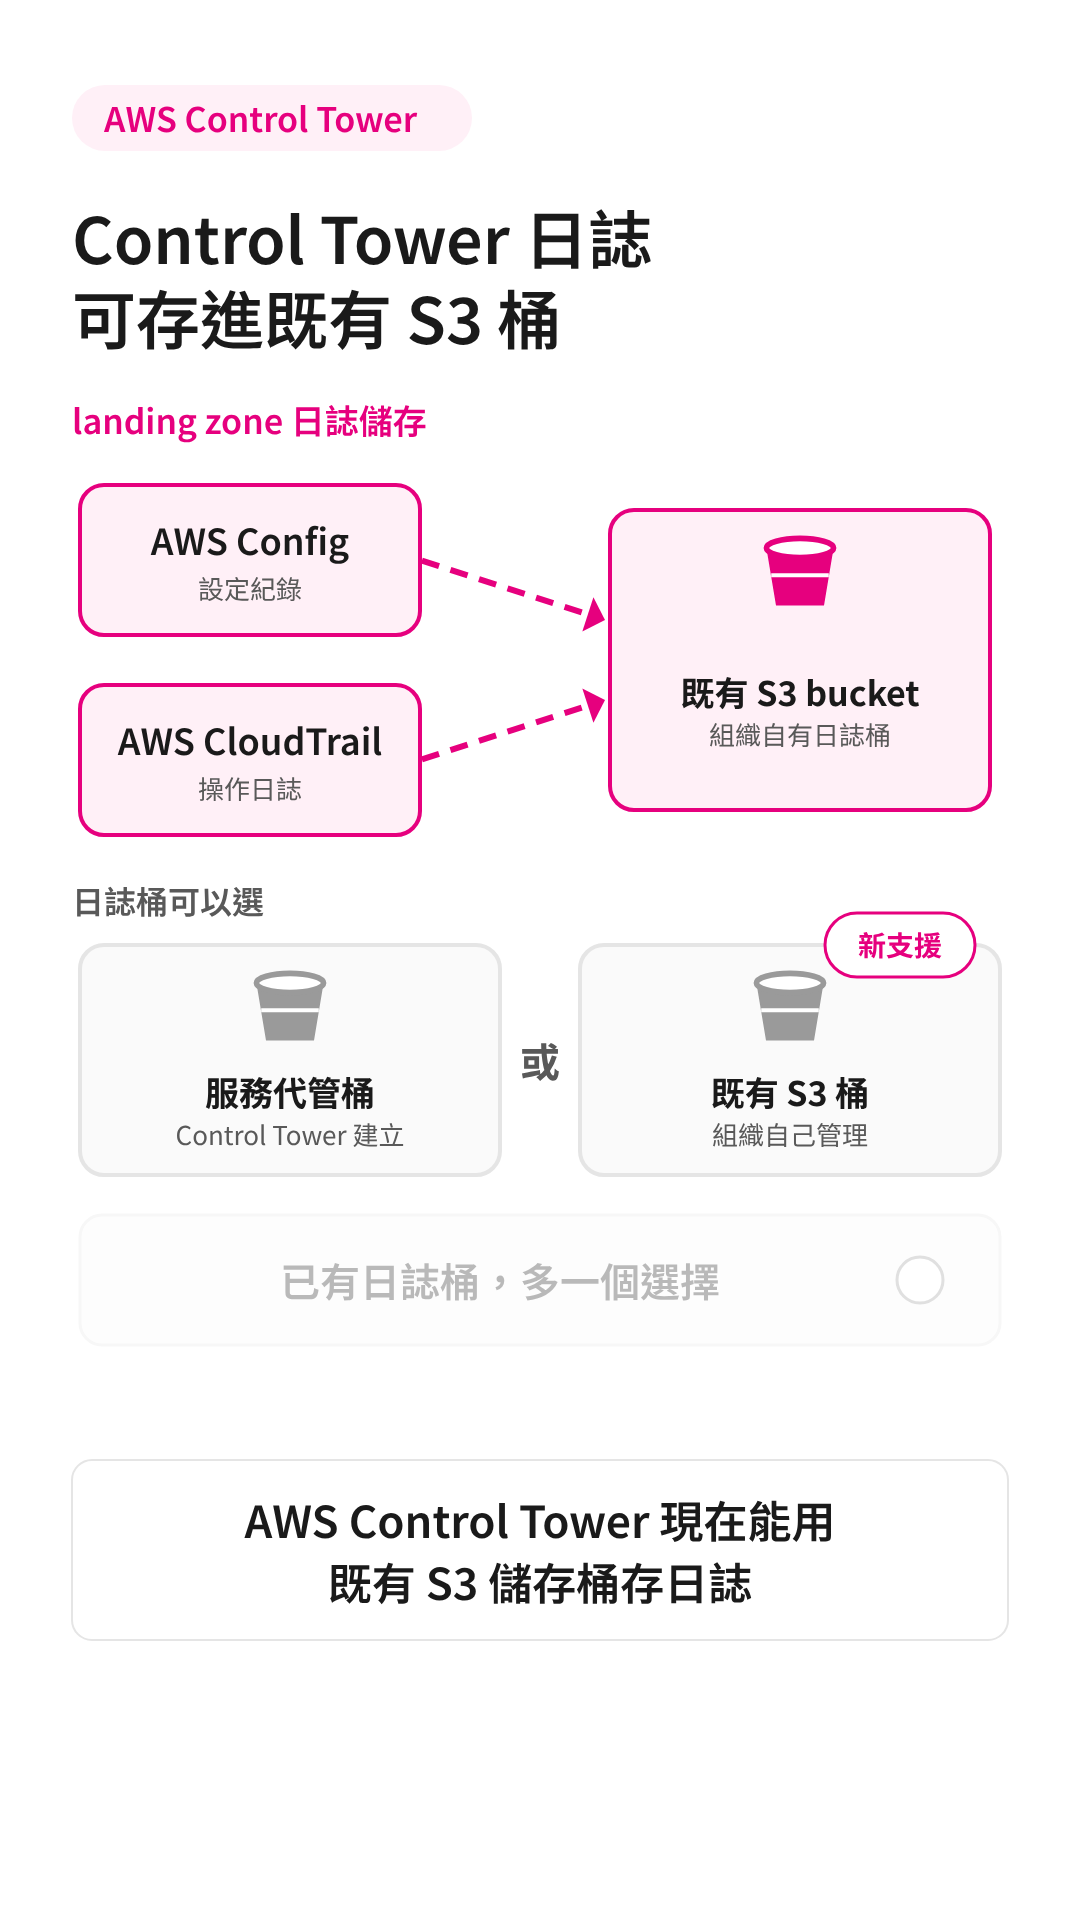 1:03
AWS Control Tower 支援使用既有 Amazon S3 bucket 儲存日誌
-
 0:58
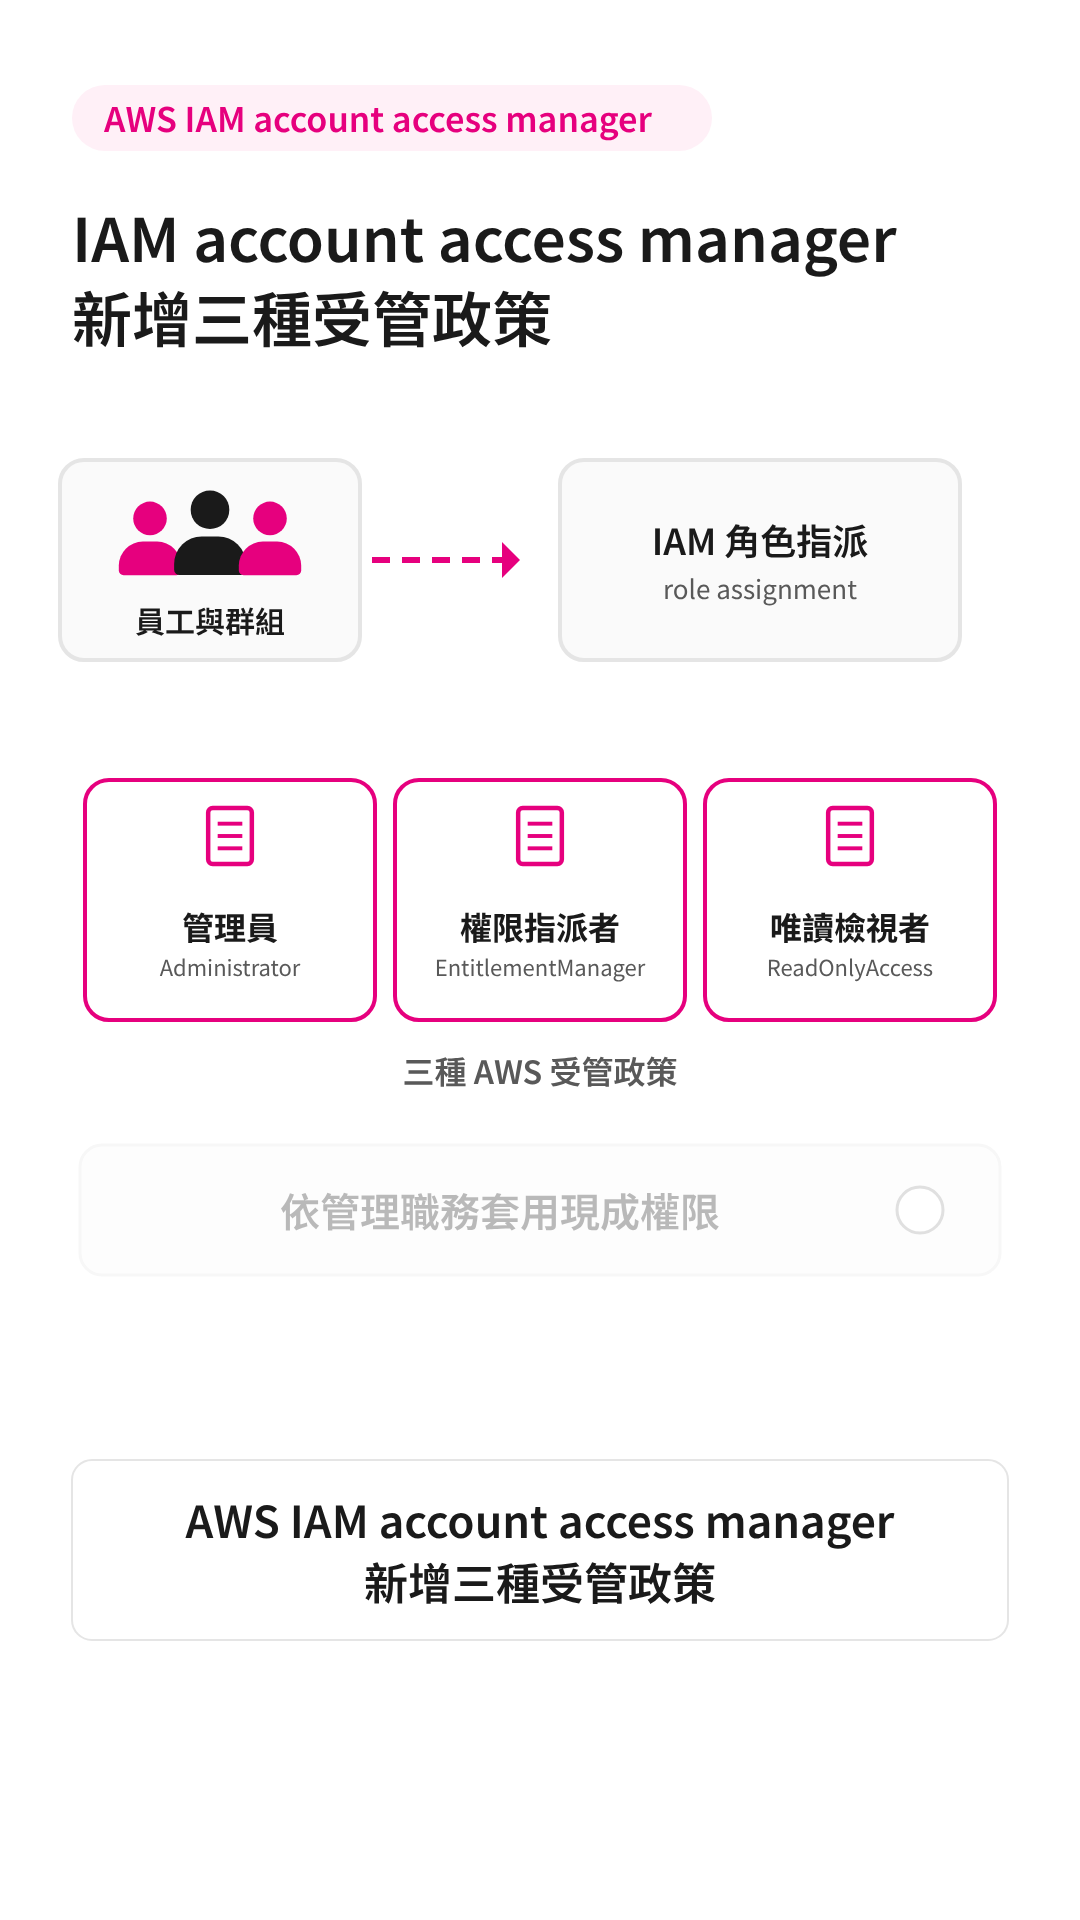
AWS IAM account access manager 新增三種受管政策
-
 1:03
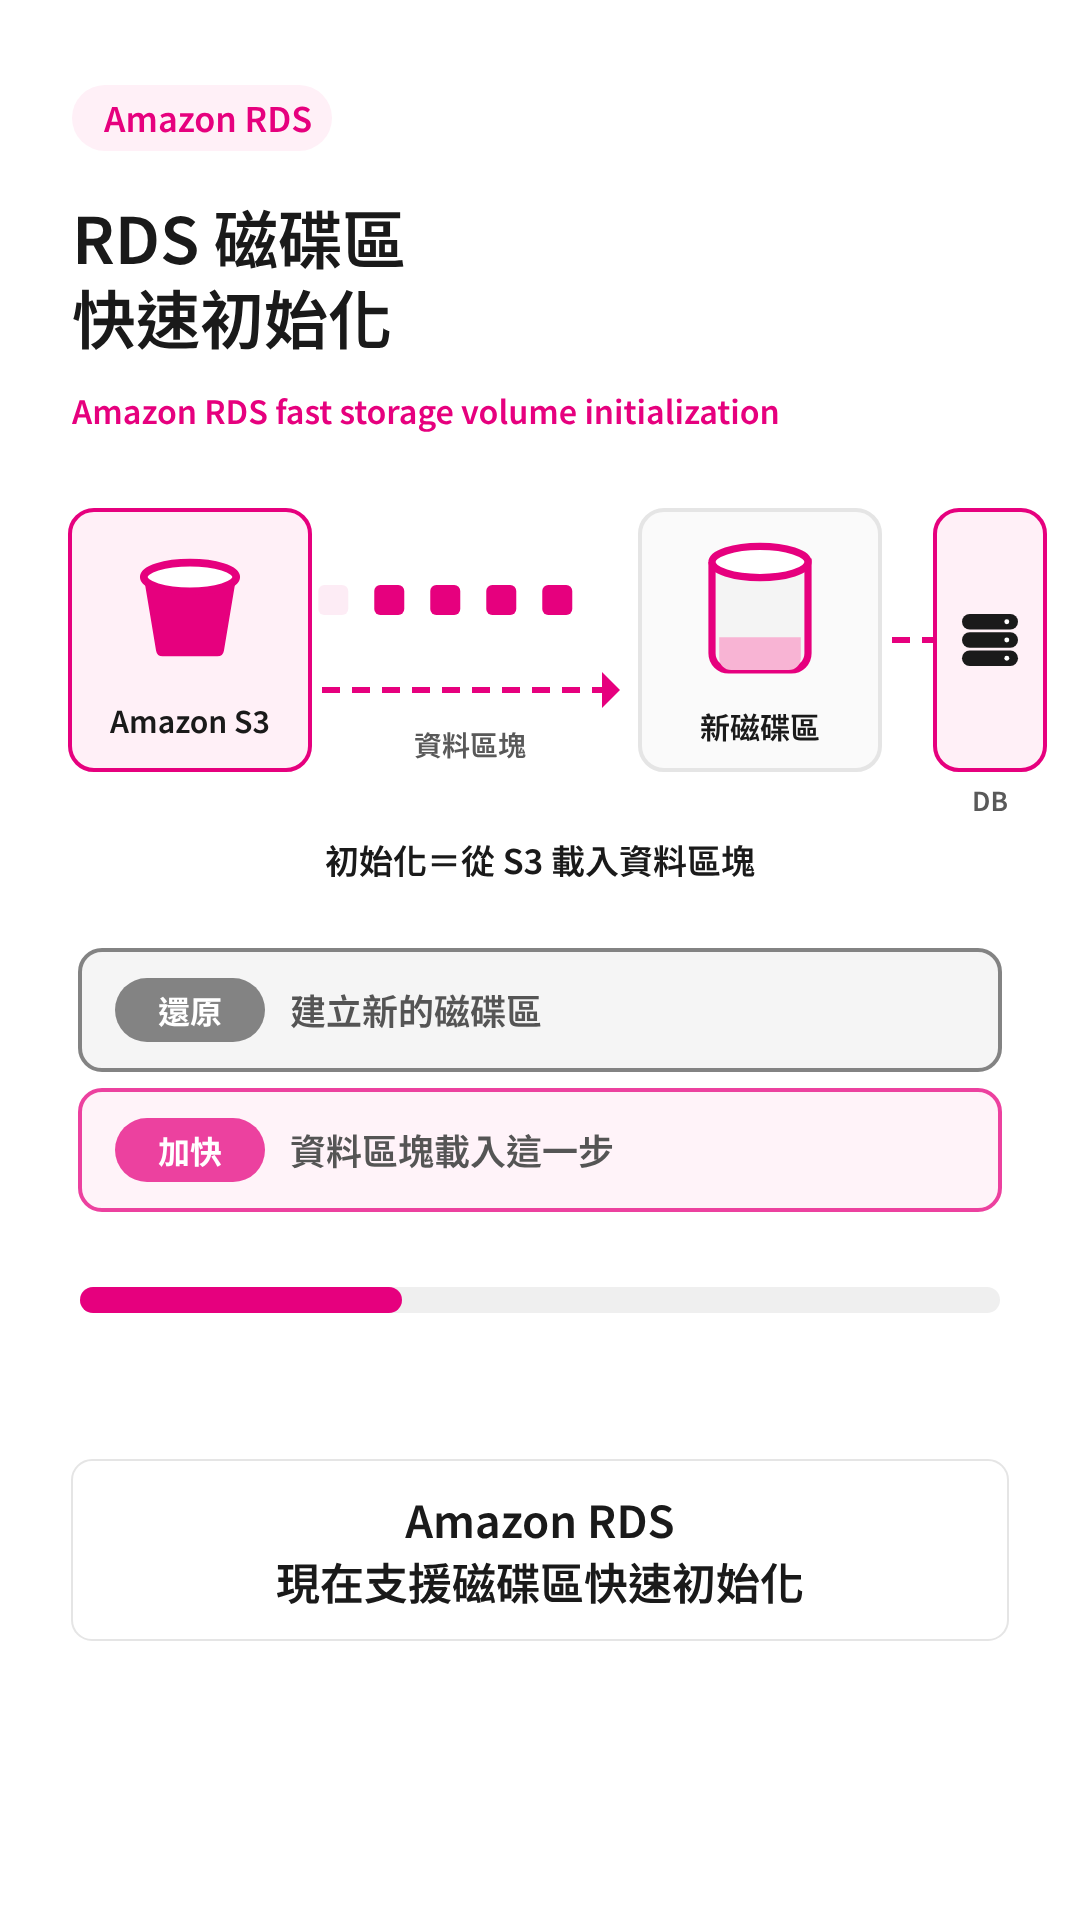
Amazon RDS 現已支援磁碟區快速初始化
-
 1:04
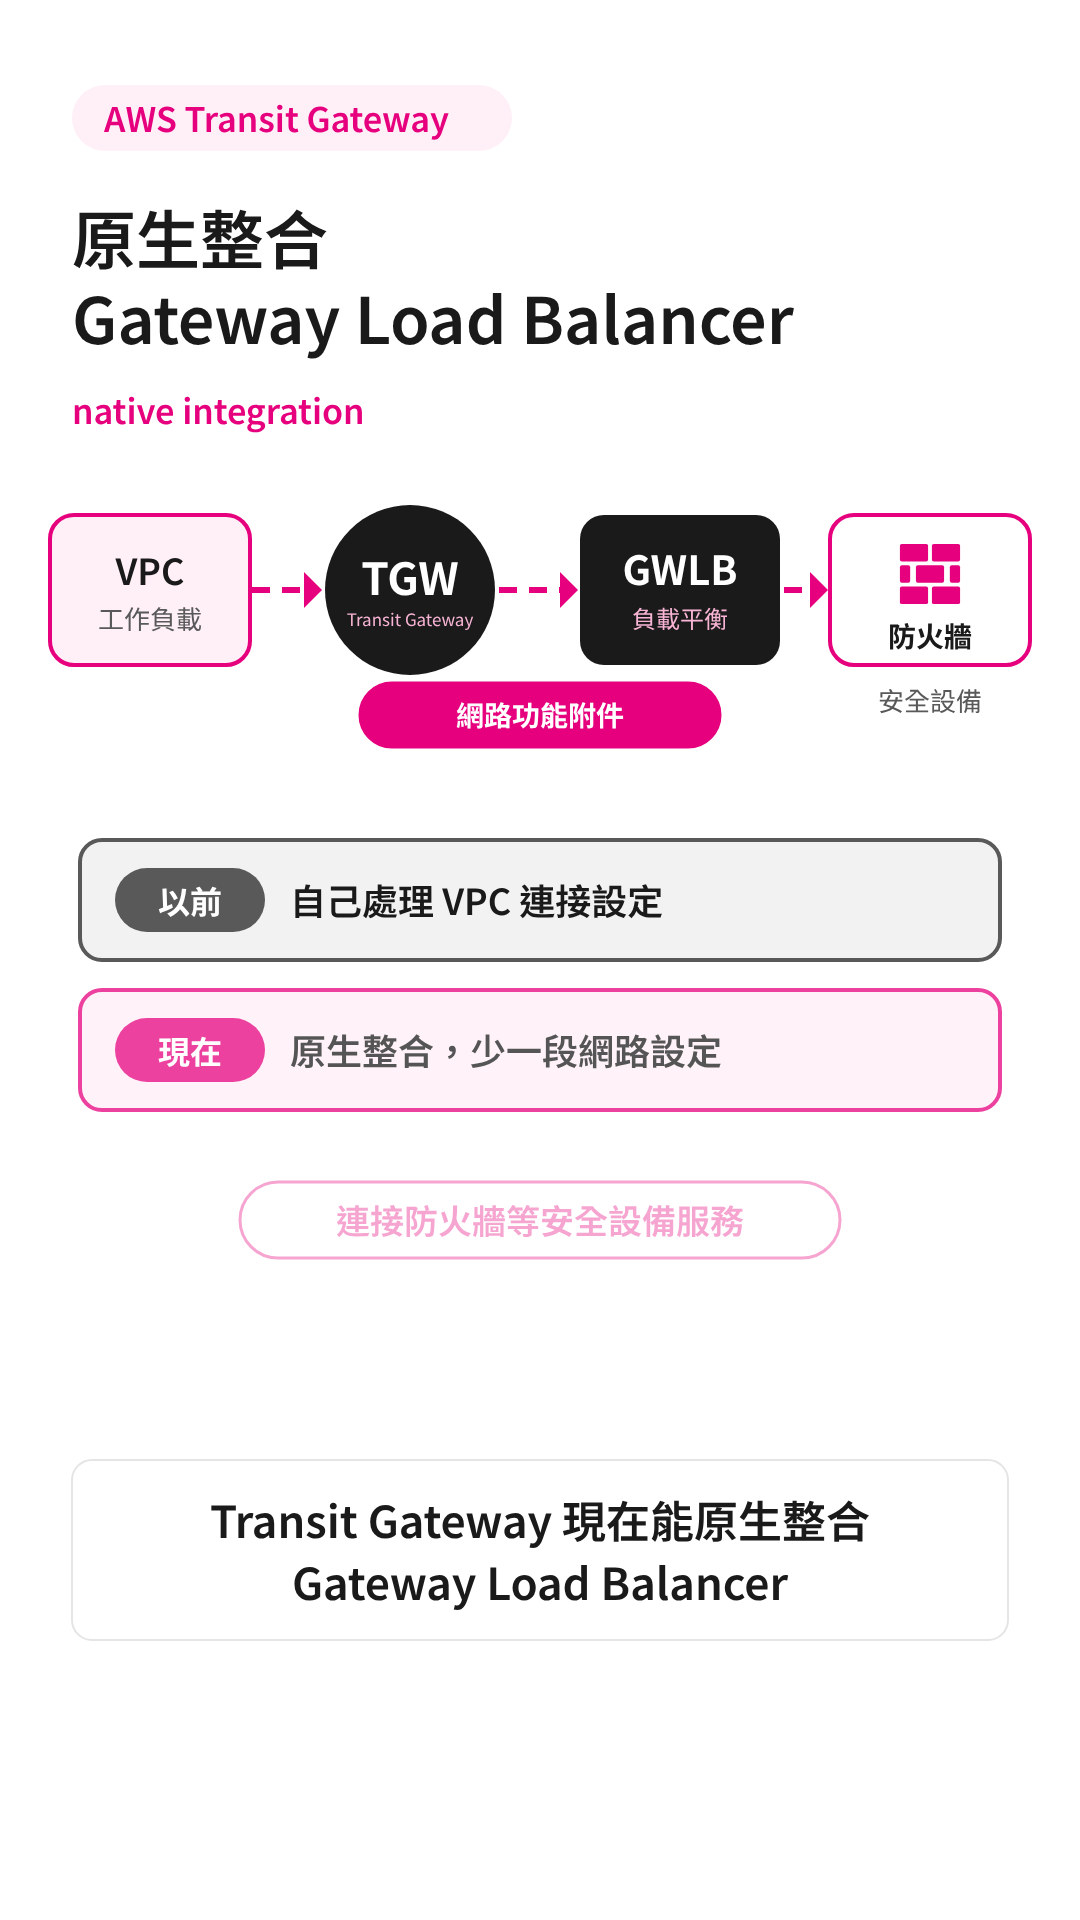
AWS Transit Gateway 原生整合 Gateway Load Balancer
-
 0:48
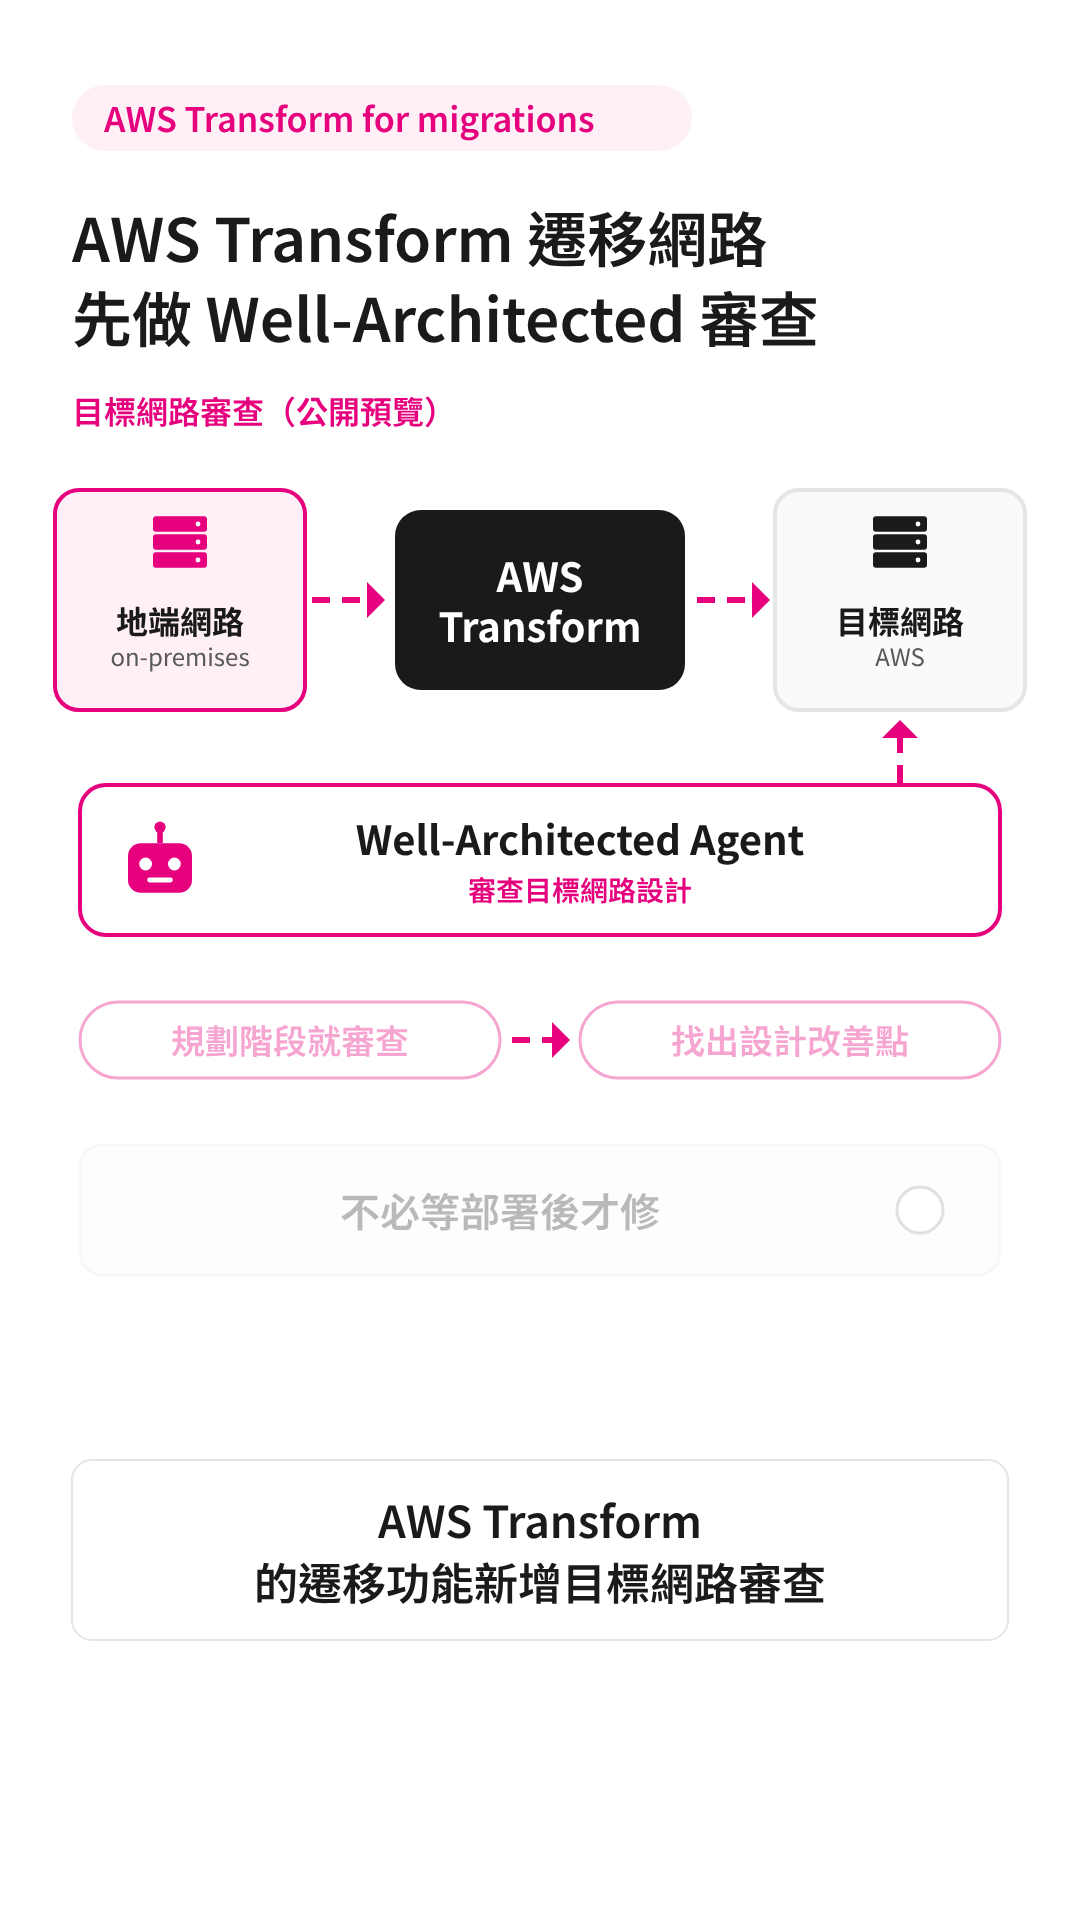
AWS Transform 提供 Well-Architected Agent 審查