Route 53 Global Resolver 經 Cloud WAN 私有連線解析
閱讀 AWS 官方公告 ↗重點摘要
Amazon Route 53 Global Resolver 現在可透過 AWS Cloud WAN 私有連線提供 anycast DNS 解析,混合網路可沿用 Direct Connect 或 AWS VPN 解析公私網域,並享有自動多區域容錯移轉。啟用時至少選兩個區域、關聯 Cloud WAN,再用 DNS Views 依區段指定私有託管區與篩選規則。
官方事實
- Route 53 Global Resolver 現在支援透過 AWS Cloud WAN 設定管理的私人連線進行 anycast DNS 解析。
- 混合網路可透過既有 AWS Direct Connect 或 AWS VPN 連線,解析公有與私有網域的 DNS 查詢,並支援自動多區域容錯移轉。
- 此功能可搭配 Route 53 DNS Firewall 提供集中式 DNS 篩選,並支援解析公有網際網路網域及託管於 Route 53 的私有網域。
- 啟用時需在兩個或更多 AWS 區域啟用 Global Resolver,並將其與 Cloud WAN 網路設定建立關聯。可選取一個或多個不與 Cloud WAN 既有位址衝突的私有可路由 IPv4 或 IPv6 位址,並定義 DNS Views。
- 使用者需設定內部部署用戶端,將 DNS 查詢轉送至 Global Resolver 設定的私有 IP 位址。
- 此功能適用於同時提供 Global Resolver 與 AWS Cloud WAN 的 AWS 區域;公告未列出具體區域。
完整口播文字
Route 53 Global Resolver 現在能經 Cloud WAN 私有連線提供 anycast DNS 解析也支援自動多區域容錯移轉這條私有連線提供解析服務如果用戶端沒有網際網路或受法規限制也能透過這個方式使用混合網路可沿用既有連線像 Direct Connect 或 AWS VPN解析公私網域不必再逐區域、逐地點部署端點容錯移轉由服務自動跨區域處理如果還需要篩選 DNS可搭配 Route 53 DNS Firewall 集中管理啟用時,至少選兩個區域並關聯 Cloud WAN再用 DNS Views 按區段指定私有託管區與篩選規則區域要兩項服務都有公告沒列清單私有位址可選一個或多個但不能跟 Cloud WAN 既有位址衝突如果你已用 Cloud WAN這次值得評估的是減少分散的端點部署先確認區域可用性再盤點位址與區段設定
參考資料
快捷鍵:K 或空白鍵 播放/暫停 · J / L 倒退/快轉 5 秒 · M 靜音 · F 全螢幕
更多影片
-
 0:56
Amazon CloudWatch 監控 VPC 網路路徑健康
-
 1:03
AWS Control Tower 支援使用既有 Amazon S3 bucket 儲存日誌
-
 0:58
AWS IAM account access manager 新增三種受管政策
-
 0:58
Amazon CloudFront 標準日誌新增 CMCD 與其他日誌欄位
-
 0:58
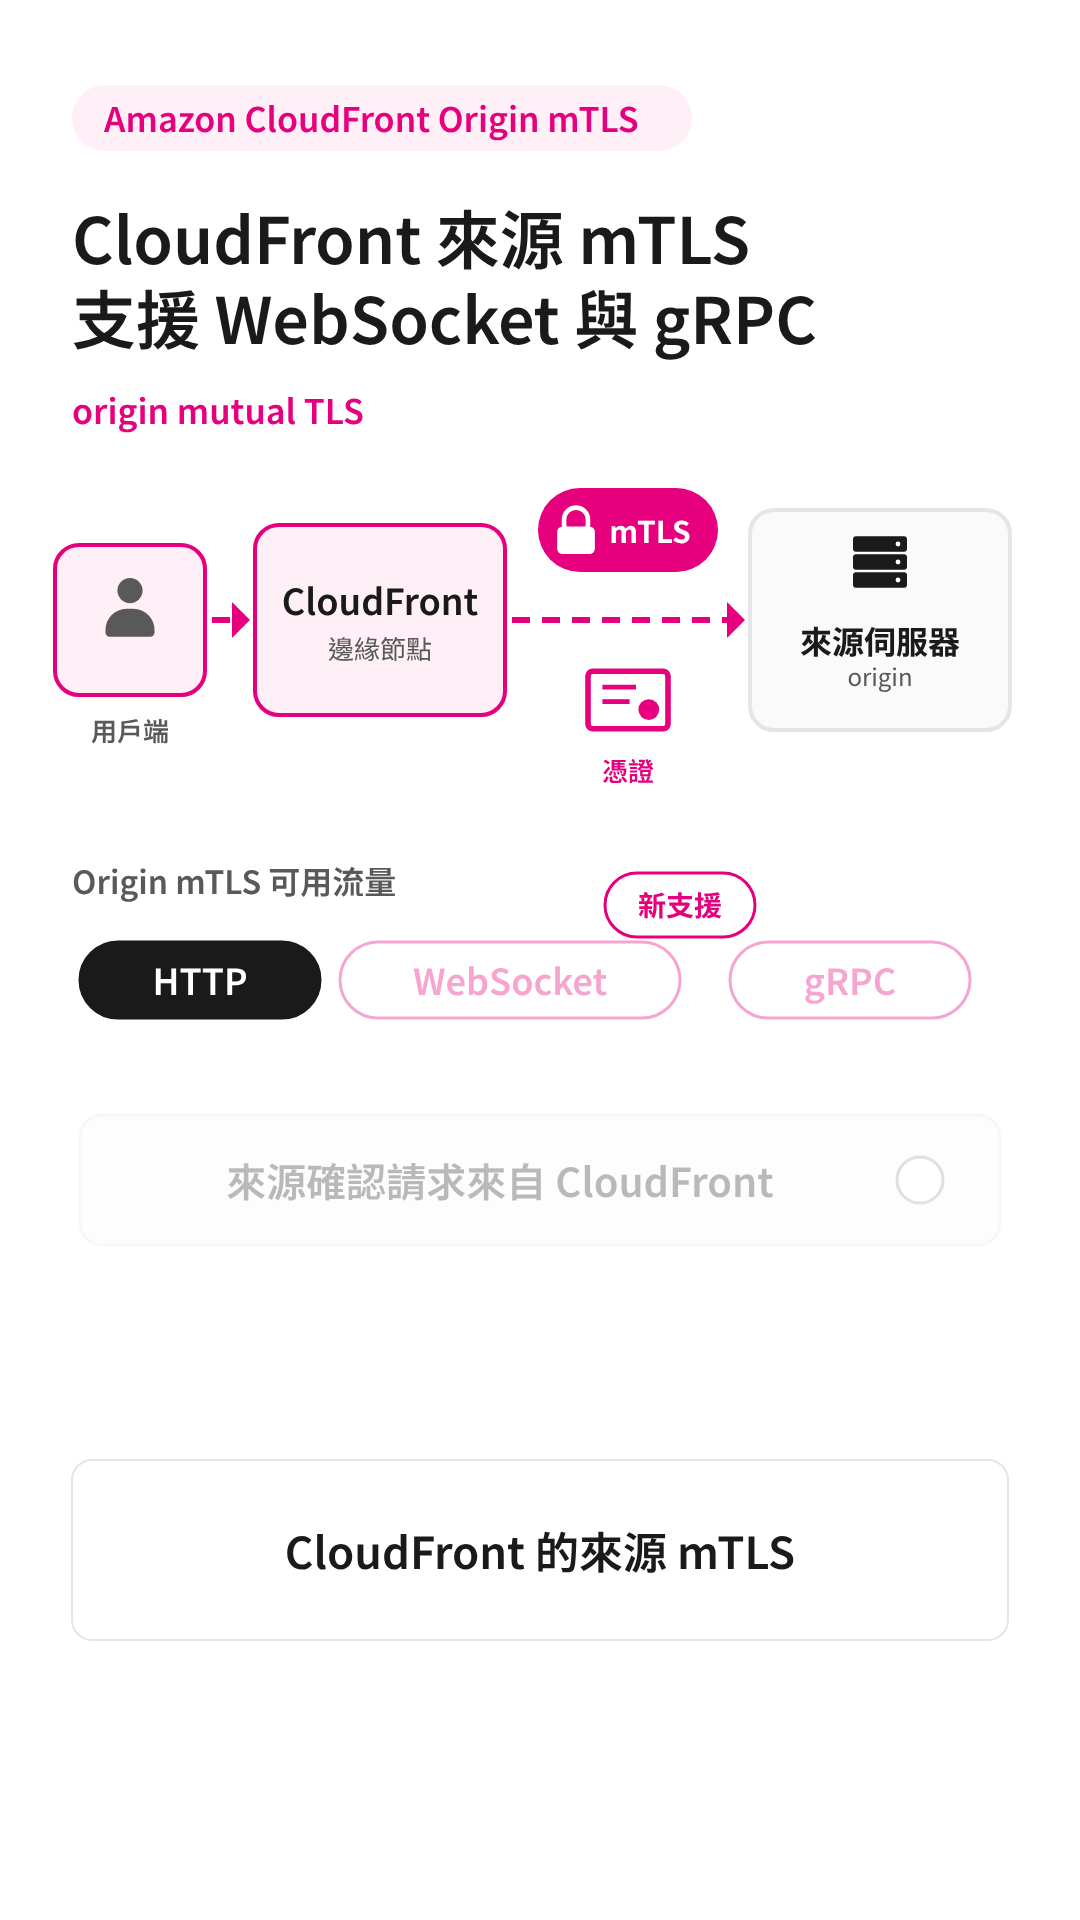
CloudFront 來源 mTLS 支援 WebSocket 與 gRPC
-
 1:03
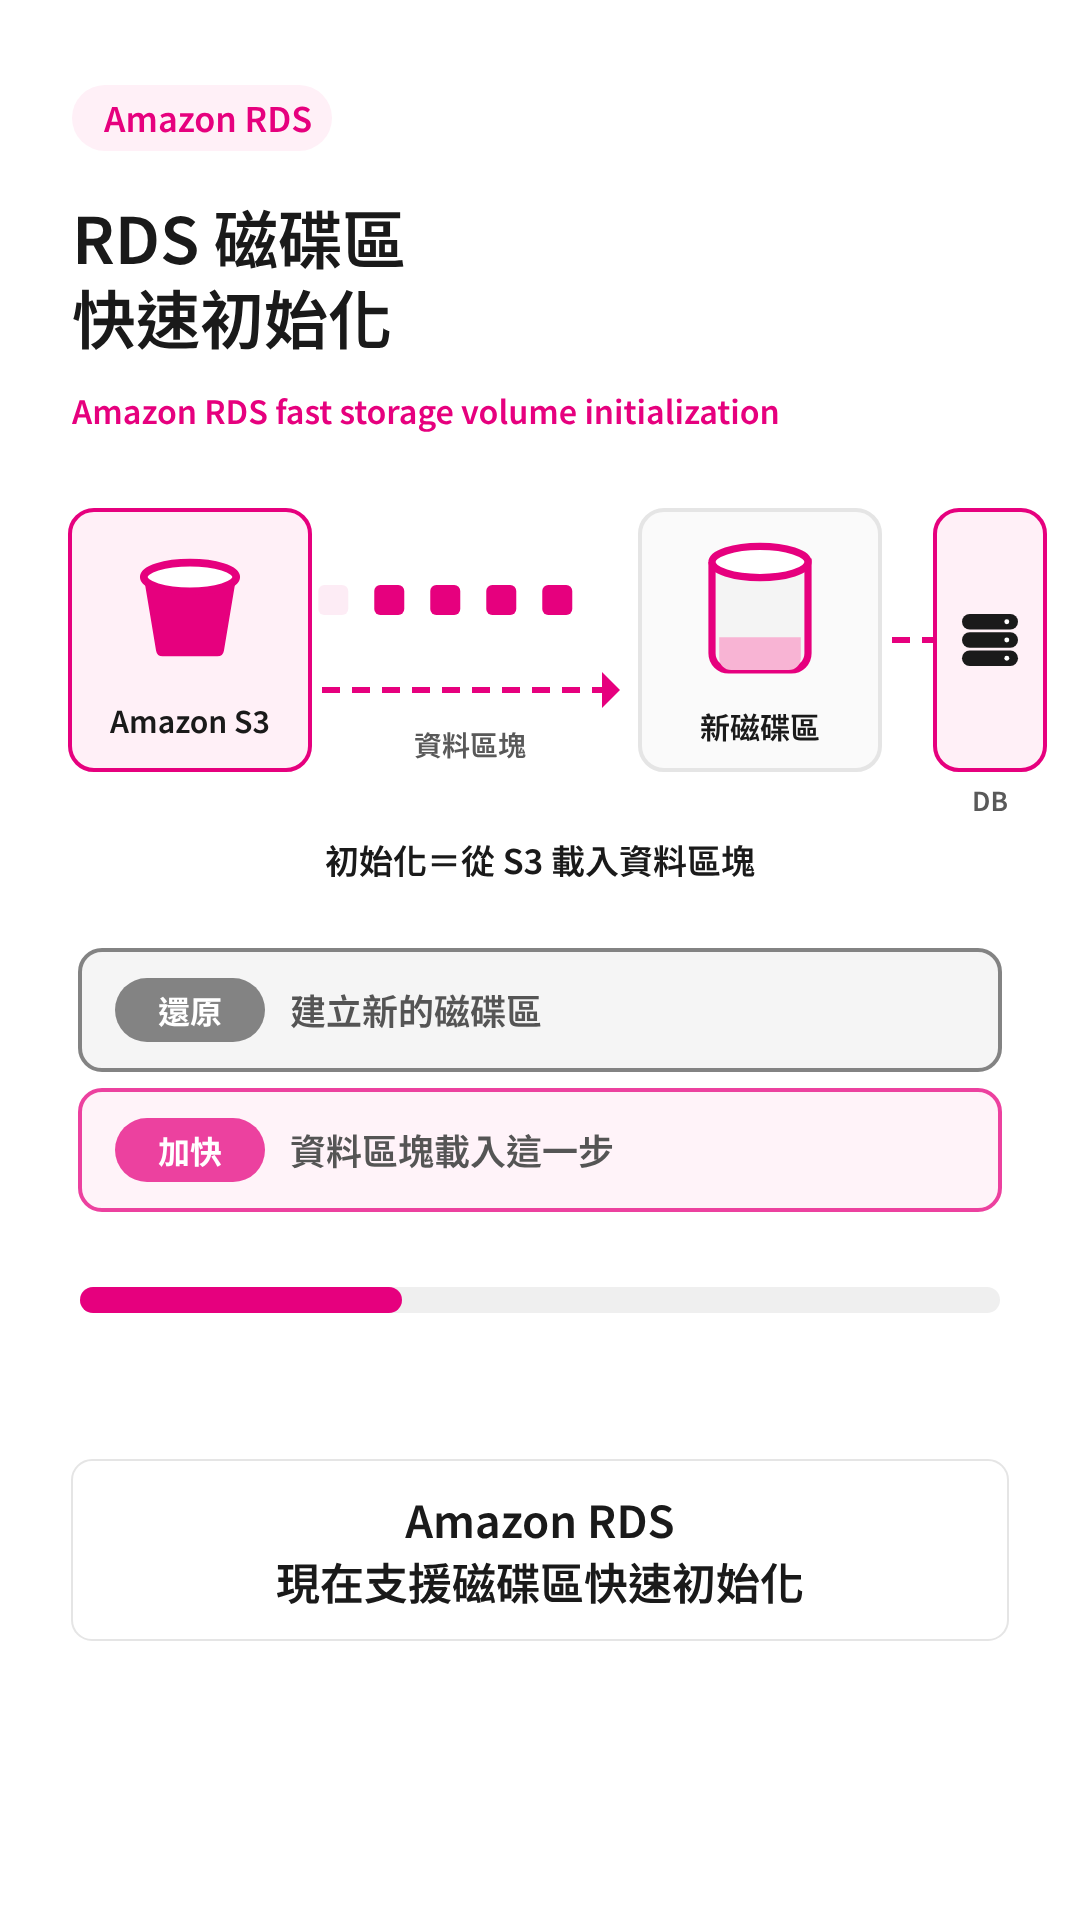
Amazon RDS 現已支援磁碟區快速初始化
-
 1:04
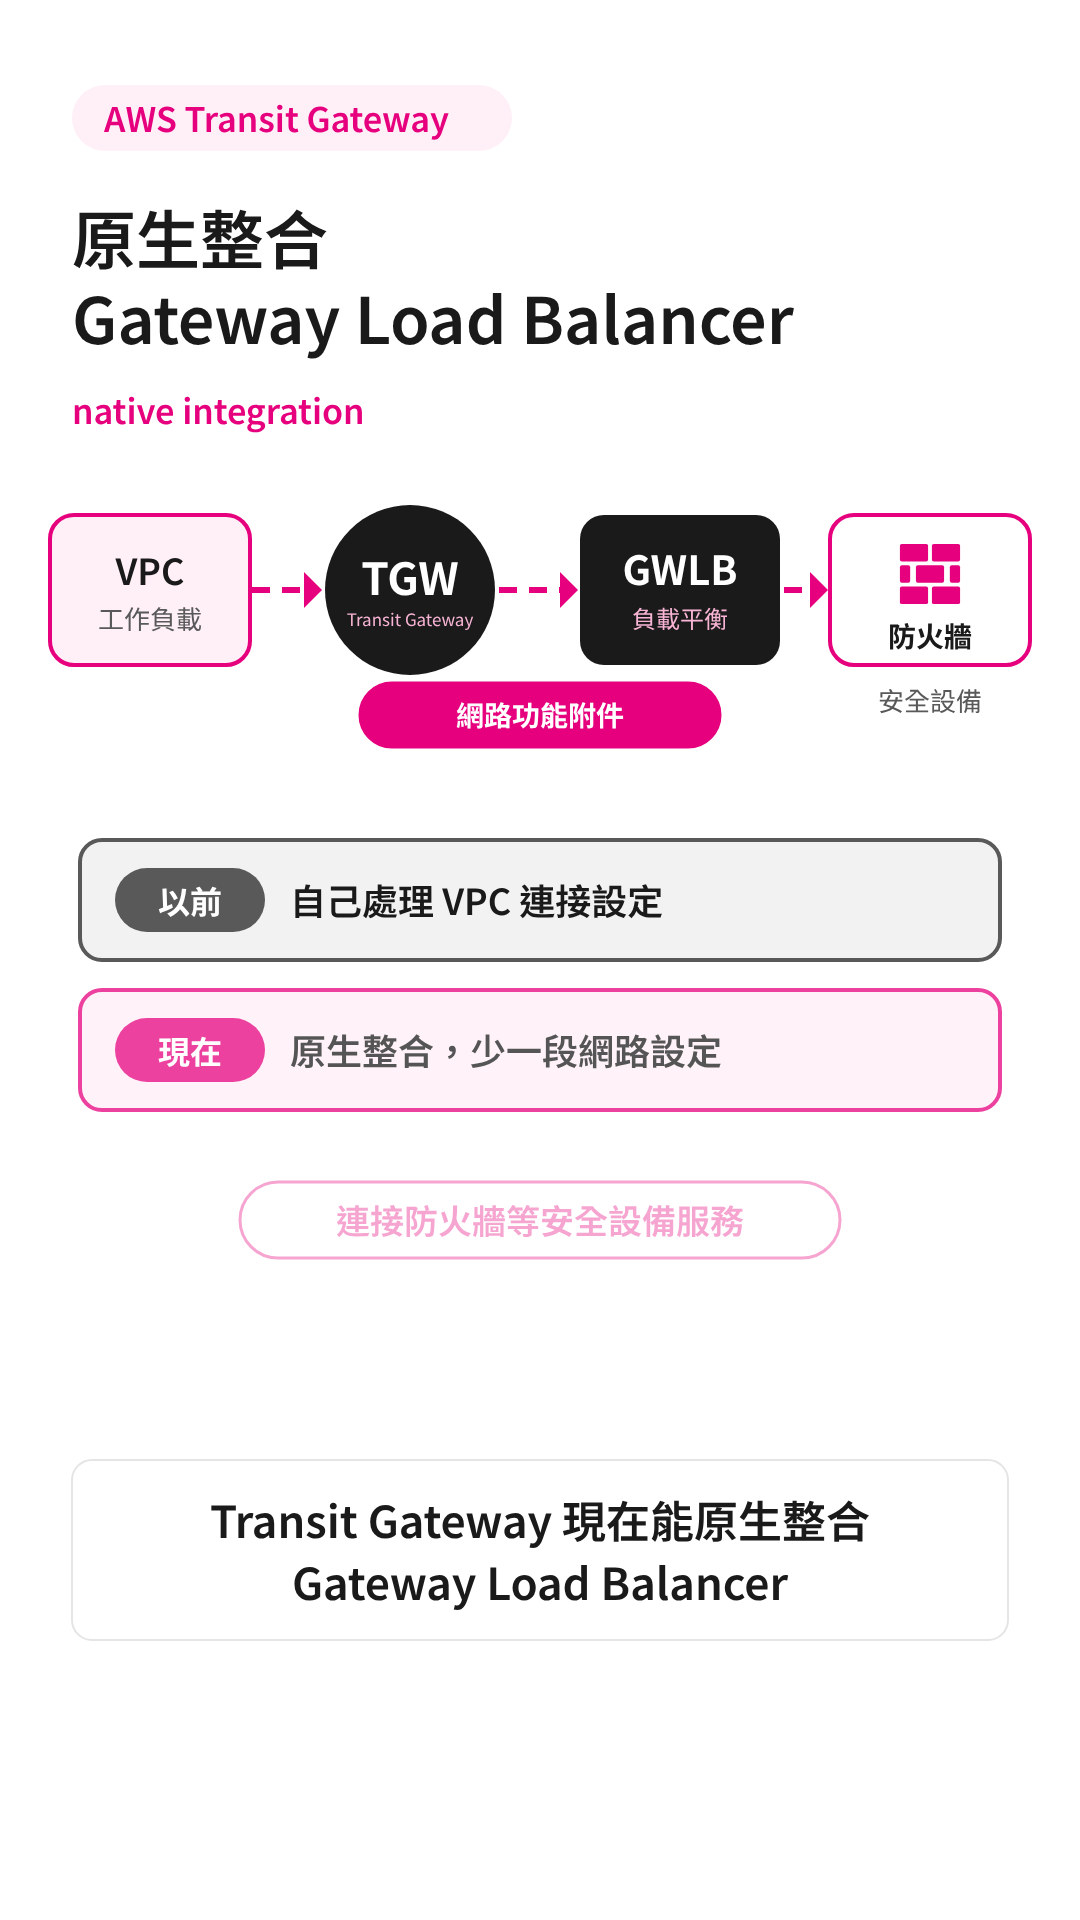
AWS Transit Gateway 原生整合 Gateway Load Balancer
-
 0:48
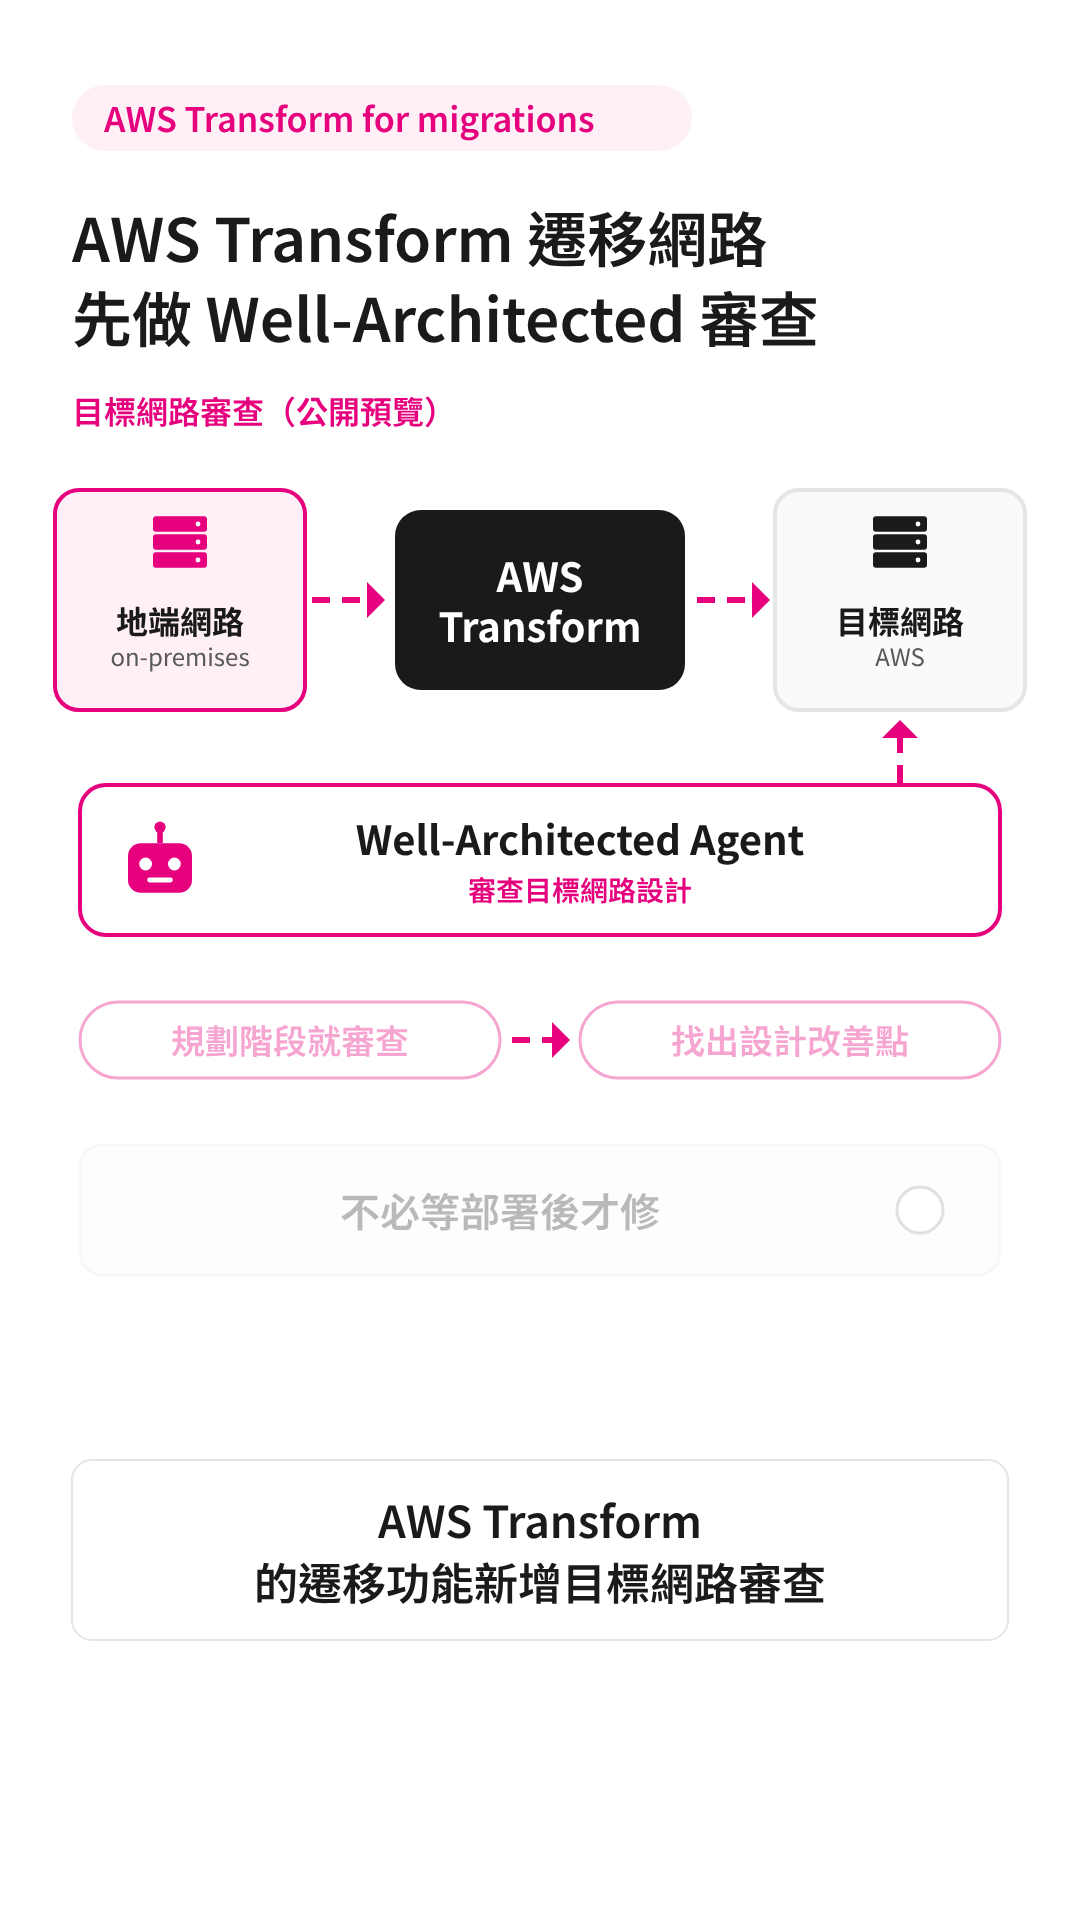
AWS Transform 提供 Well-Architected Agent 審查