AWS Workload Credentials Provider:ACM 憑證匯出到容器
閱讀 AWS 官方公告 ↗重點摘要
開源 AWS Workload Credentials Provider 現可將 ACM 憑證匯出至 Amazon ECS(含 AWS Fargate)、Amazon EKS 與 Amazon EC2 上的 Docker 容器,支援 Linux 與 Windows。Provider 以 sidecar 執行,把憑證與私鑰匯出到共享磁碟區並在 ACM 更新時寫入新檔;不會自動重載的 TLS 伺服器可搭配 watcher 執行重載命令,watcher 不需要 AWS 憑據。sidecar 承擔各工作負載的 IAM 角色,只能匯出該工作負載的憑證。Provider 不額外收費,匯出的憑證仍適用 ACM 標準費用。 來源:AWS What's New 2026-11-17 https://aws.amazon.com/about-aws/whats-new/2026/11/acm-certificates-container-support/
官方事實
- 開源 AWS Workload Credentials Provider 現可將 ACM 憑證匯出至 Amazon ECS(包括 AWS Fargate)、Amazon EKS,以及 Amazon EC2 上的 Docker 容器應用程式,支援 Linux 與 Windows。
- Provider 以 sidecar 形式執行於 ECS task 或 EKS pod,將憑證與私鑰匯出至共享磁碟區,並在 ACM 更新憑證時寫入更新後的檔案。
- 對於不會自行重新載入憑證檔案的 TLS 伺服器,可在 TLS 容器中執行 companion watcher,於每次憑證更新後執行重新載入命令;watcher 不需要 AWS 憑證。
- 可自動重新載入憑證的 TLS 伺服器只需要共享磁碟區。
- 存取透過 IAM 控制:sidecar 承擔每個 workload 的角色,且該角色只允許匯出該 workload 的憑證。
- Provider 不額外收費;匯出的憑證仍適用標準 ACM 費用。
完整口播文字
AWS Workload Credentials Provider 現在支援把 ACM 憑證匯出到容器讓容器裡的 TLS 應用也能自動部署與更新憑證Linux、Windows 系統都支援如果你用 ECS、EKS或 EC2 上的 Docker這次都在支援範圍內做法是讓輔助容器跟應用並行把憑證部署與更新交給它自動化處理這套方式跟 EC2 相同能自動重載的伺服器像 Envoy、Caddy只需共享磁碟區否則可用 watcher 在更新後執行重載命令權限跟著工作負載角色走sidecar 只能匯出該工作負載的憑證watcher 則不需要 AWS 存取憑據這是開源工具Provider 不額外收費但不代表憑證免費匯出的憑證仍適用 ACM 標準費用如果準備導入先確認 TLS 伺服器能不能自動重載再決定是否搭配 watcher讓更新後的憑證確實被載入
參考資料
- AWS Workload Credentials Provider adds container support for ACM certificates · Amazon Web Services
快捷鍵:K 或空白鍵 播放/暫停 · J / L 倒退/快轉 5 秒 · M 靜音 · F 全螢幕
更多影片
-
 0:56
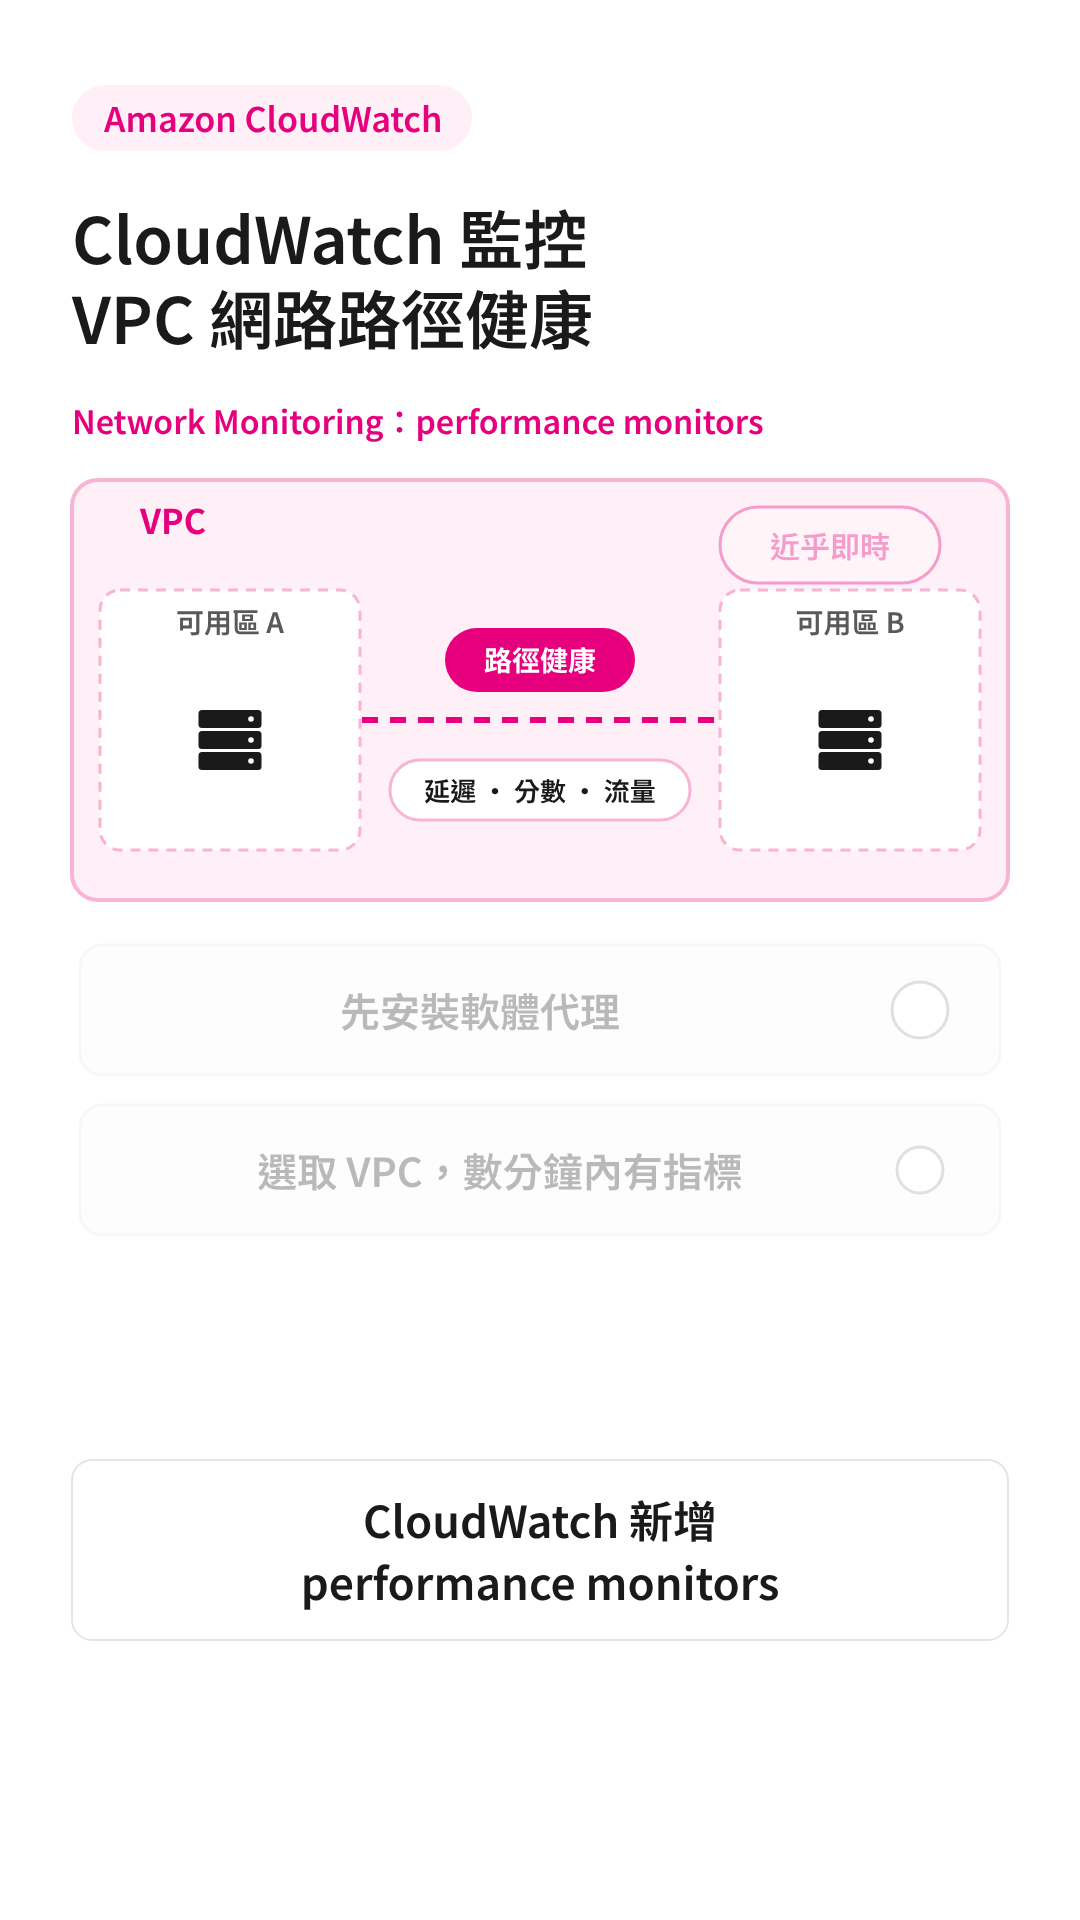
Amazon CloudWatch 監控 VPC 網路路徑健康
-
 1:03
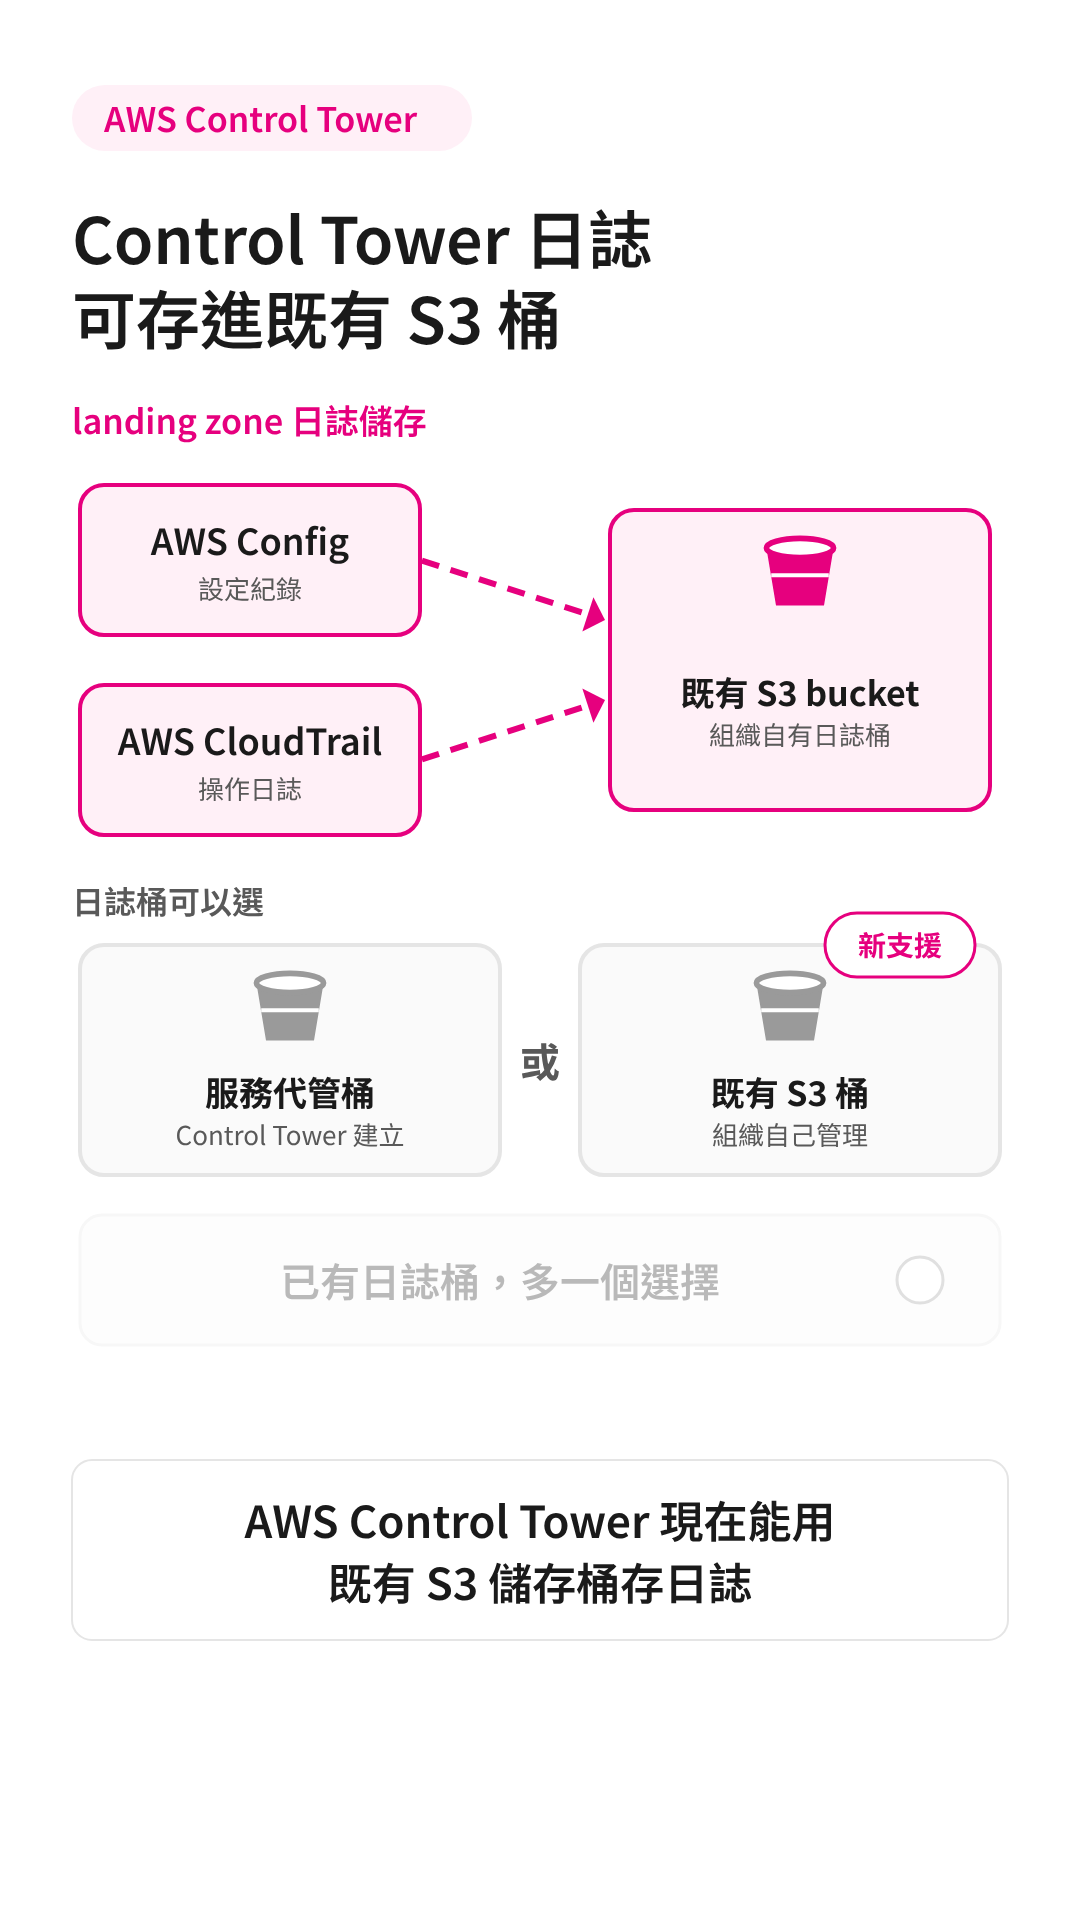
AWS Control Tower 支援使用既有 Amazon S3 bucket 儲存日誌
-
 0:58
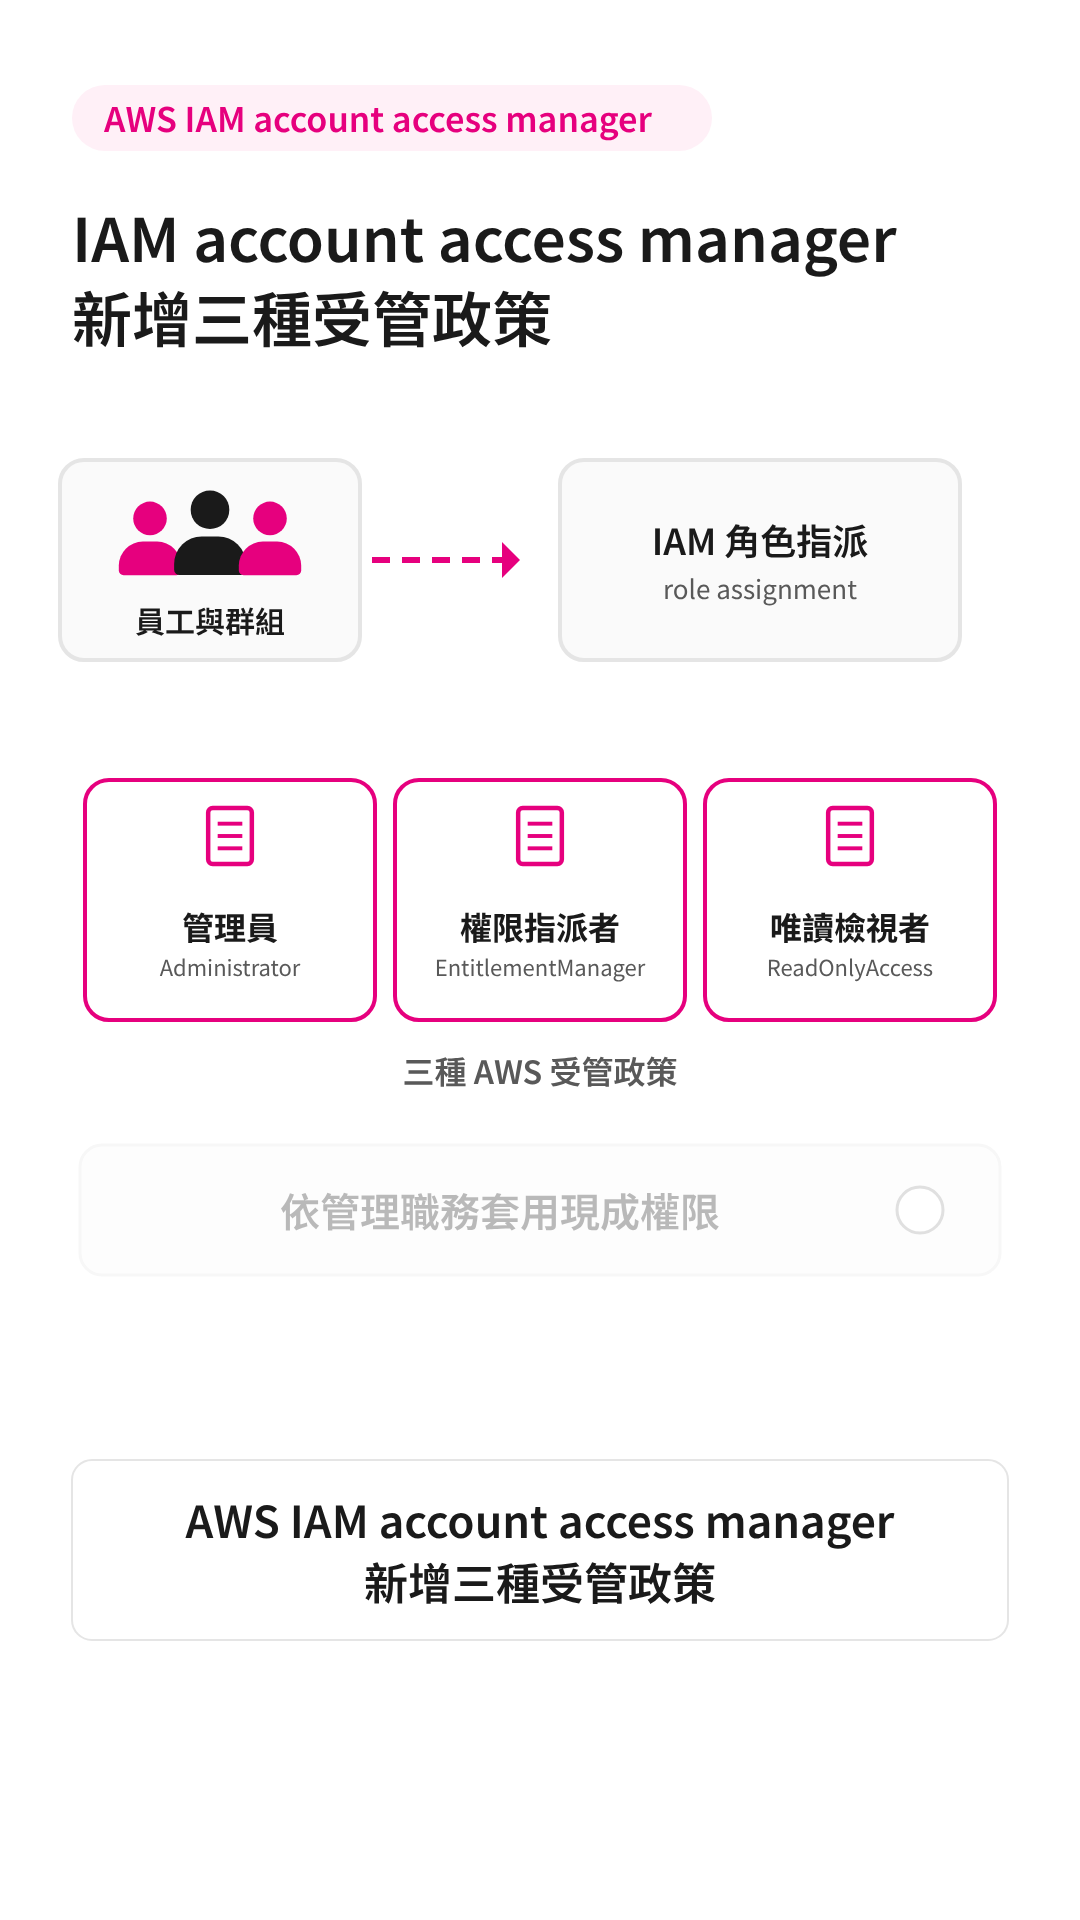
AWS IAM account access manager 新增三種受管政策
-
 0:58
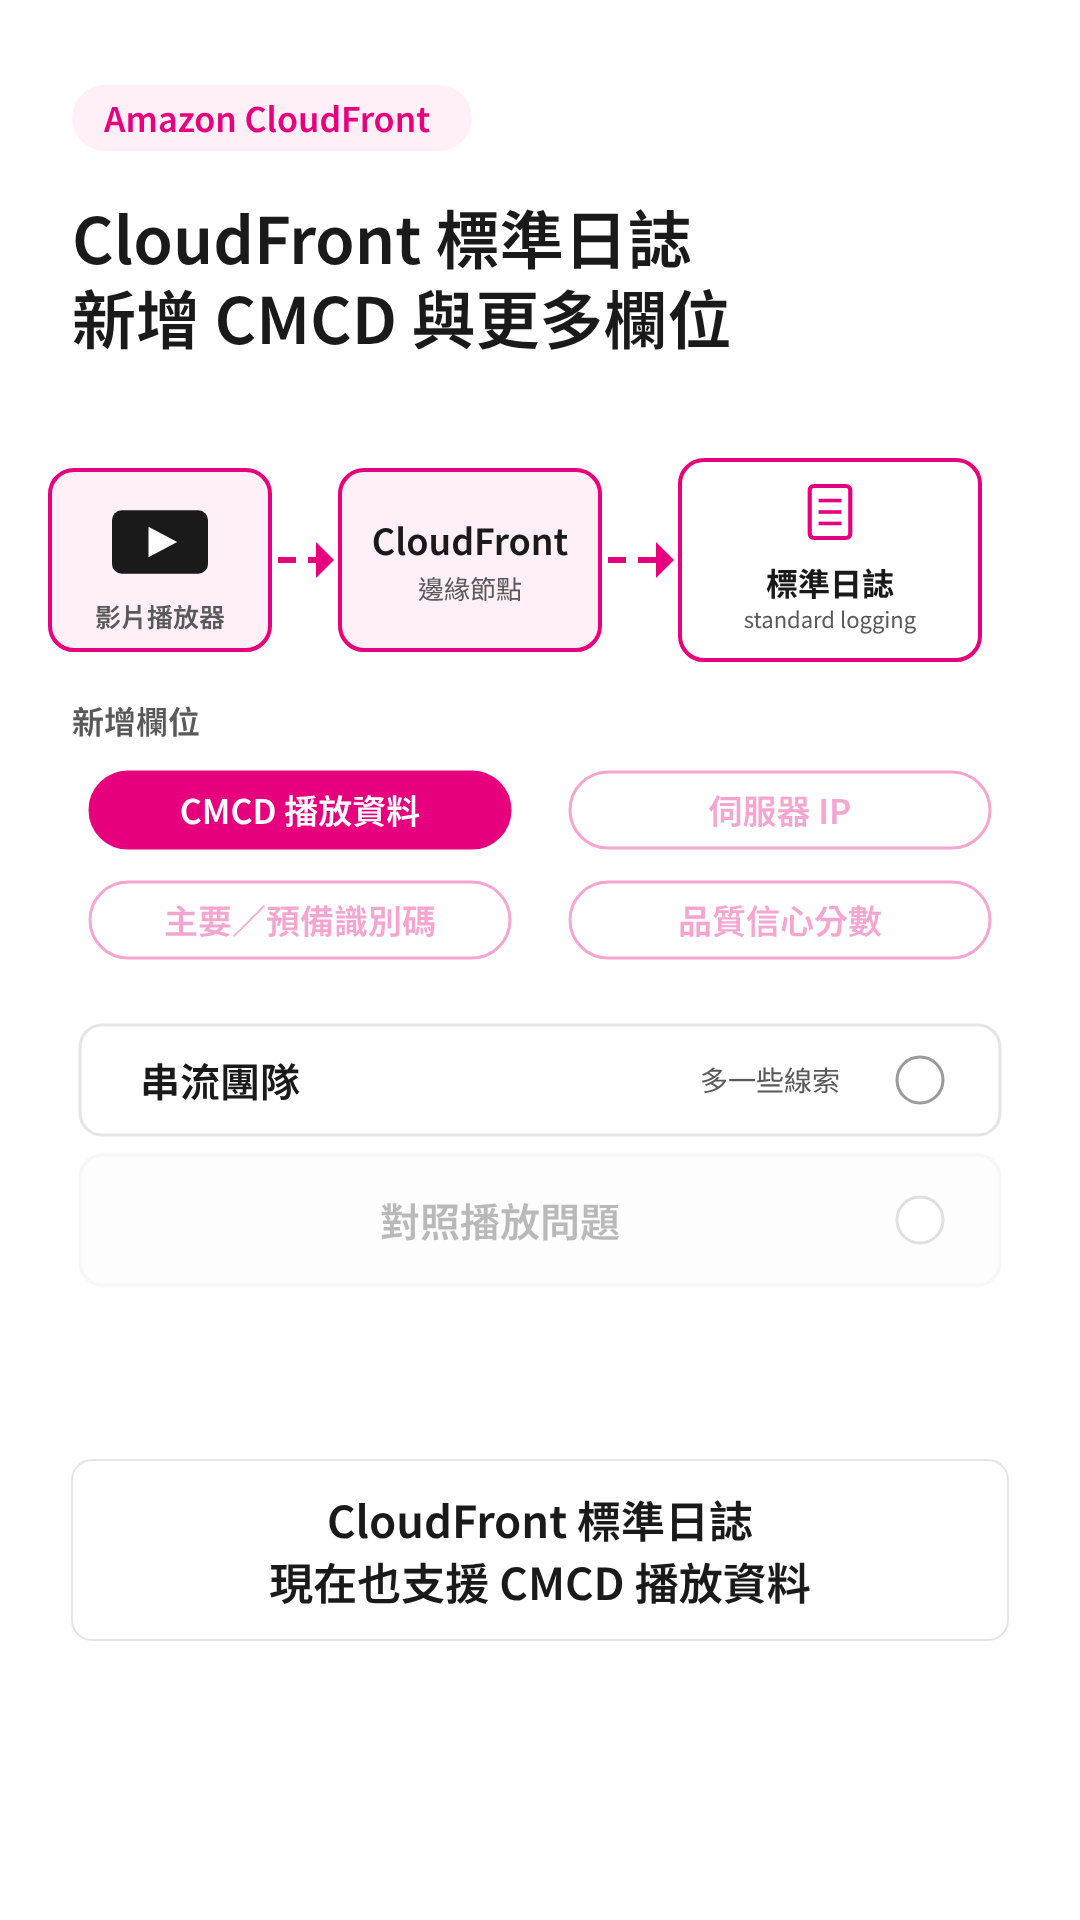
Amazon CloudFront 標準日誌新增 CMCD 與其他日誌欄位
-
 0:58
CloudFront 來源 mTLS 支援 WebSocket 與 gRPC
-
 1:03
Amazon RDS 現已支援磁碟區快速初始化
-
 1:04
AWS Transit Gateway 原生整合 Gateway Load Balancer
-
 0:48
AWS Transform 提供 Well-Architected Agent 審查