Amazon ECR 私有登錄檔支援全域驗證權杖
閱讀 AWS 官方公告 ↗重點摘要
Amazon ECR 私有登錄檔現在支援全域驗證權杖:同一 AWS 分區內,跨區域不必再逐區域請求權杖,單一權杖即可。預設有效期 12 小時,可縮短到 5 分鐘;支援 Docker CLI 與 Amazon ECR Docker Credential Helper;既有區域權杖維持原有運作;適用所有支援 Amazon ECR 的商業區域。 來源:AWS What's New https://aws.amazon.com/about-aws/whats-new/2026/11/global-authentication-amazon-ecr/
官方事實
- Amazon ECR 私有登錄檔現在支援全域驗證權杖。
- 可透過 AWS Sign-In CreateBearerToken API 取得單一權杖,並用於同一 AWS partition 中的所有 ECR 私有登錄檔。
- 全域權杖預設有效期為 12 小時,可設定為短至 5 分鐘。
- 全域權杖可搭配 Docker CLI 和 Amazon ECR Docker Credential Helper 使用。
- 既有區域驗證權杖維持原有運作方式。
- 全域驗證權杖適用於所有支援 Amazon ECR 的商業 AWS Region。
完整口播文字
Amazon ECR 私有登錄檔現在支援全域驗證權杖同一個 AWS 分區內跨區域不用再各自請求權杖以前得逐區域請求現在改用單一權杖但要在同一分區也就是同一組 AWS 區域群內不是跨所有環境私有登錄檔的全域權杖預設有效期是12小時也能縮短到5分鐘採用前,先確認流程需要的有效時間Docker CLI 和 ECR 憑證助手都支援如果流程包含跨區域推送與拉取就能共用權杖不必逐區域取得區域權杖維持原有運作不必因更新就更換新增的全域選項適用於所有支援 ECR 的商業區域如果代理服務會跨區域路由映像拉取以前得管理多個權杖現在只需單一權杖省下的是逐區域管理這一步如果你正逐區域管理權杖這次更新值得評估先確認目標登錄檔在同一分區再選擇適合流程的有效期
參考資料
- Amazon ECR now supports global authentication tokens for private registries · Amazon Web Services
快捷鍵:K 或空白鍵 播放/暫停 · J / L 倒退/快轉 5 秒 · M 靜音 · F 全螢幕
更多影片
-
 0:56
Amazon CloudWatch 監控 VPC 網路路徑健康
-
 1:03
AWS Control Tower 支援使用既有 Amazon S3 bucket 儲存日誌
-
 0:58
AWS IAM account access manager 新增三種受管政策
-
 0:58
Amazon CloudFront 標準日誌新增 CMCD 與其他日誌欄位
-
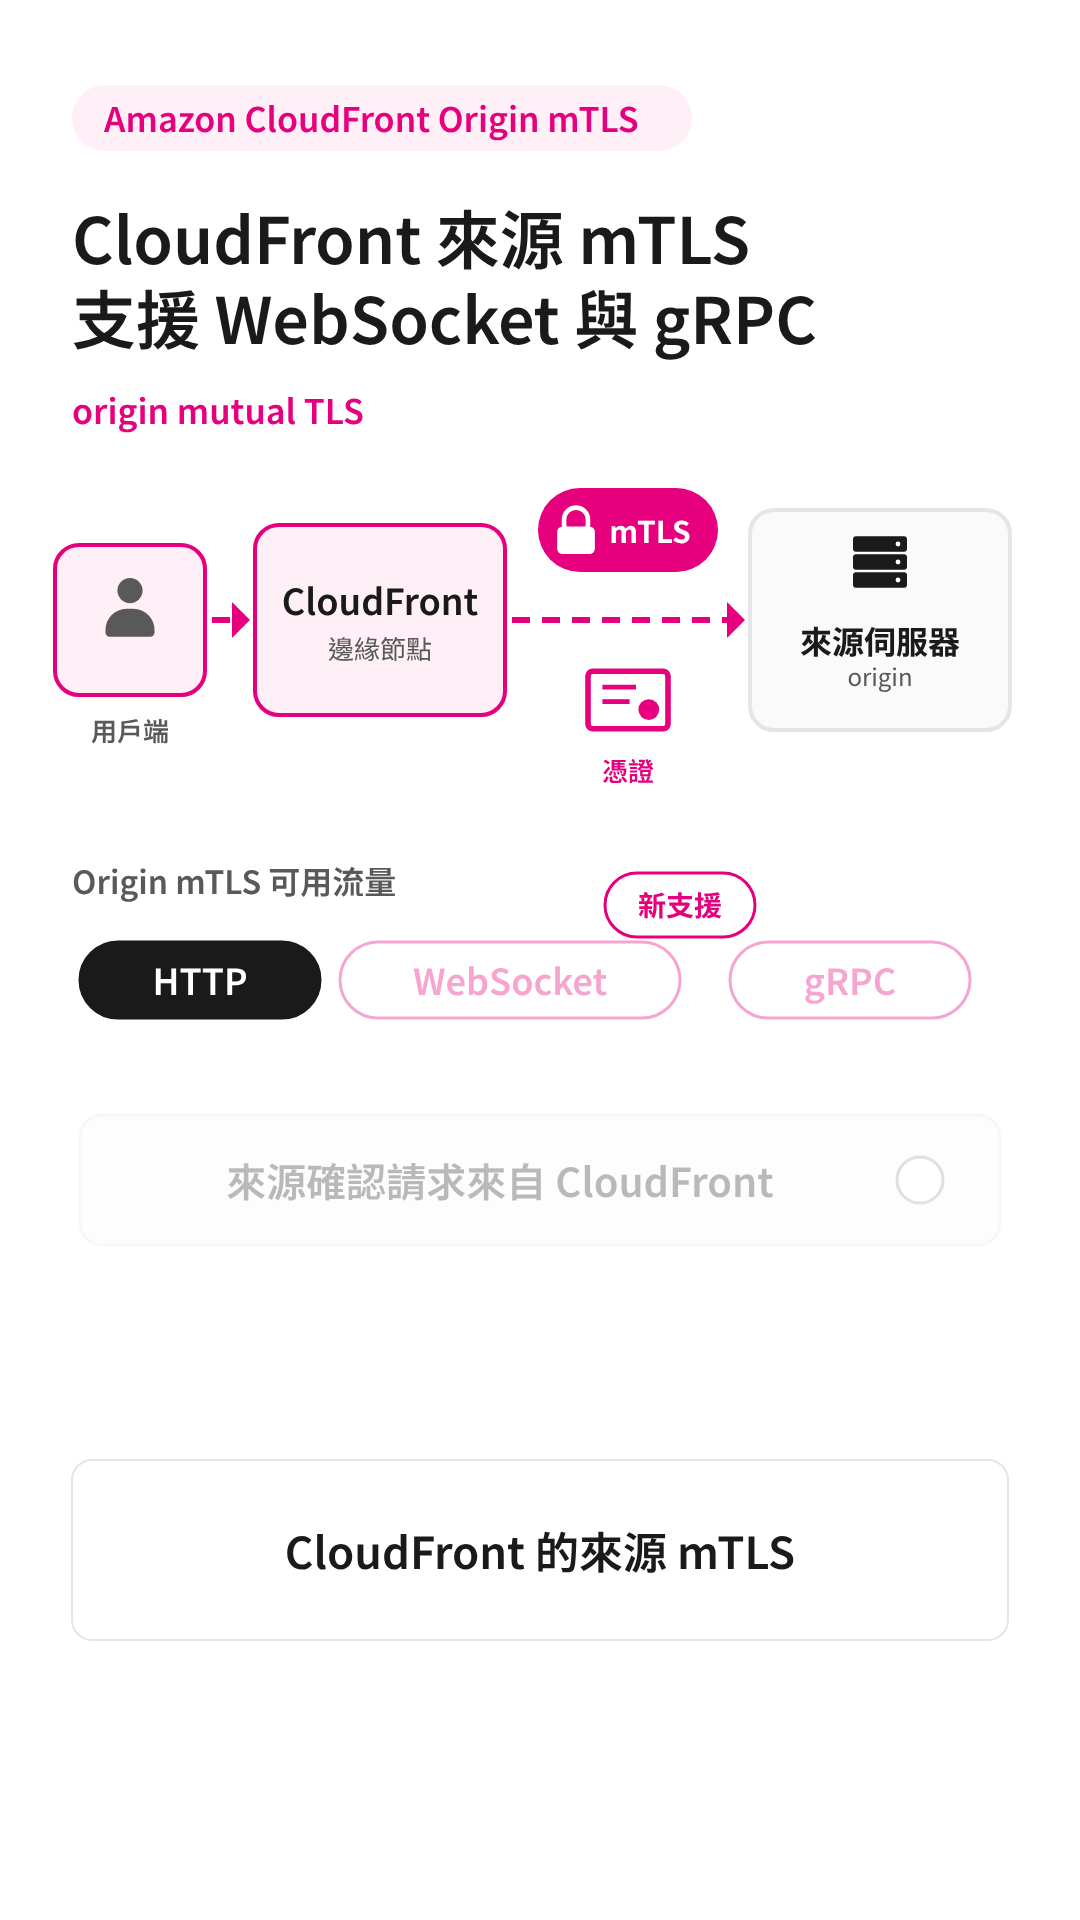 0:58
CloudFront 來源 mTLS 支援 WebSocket 與 gRPC
-
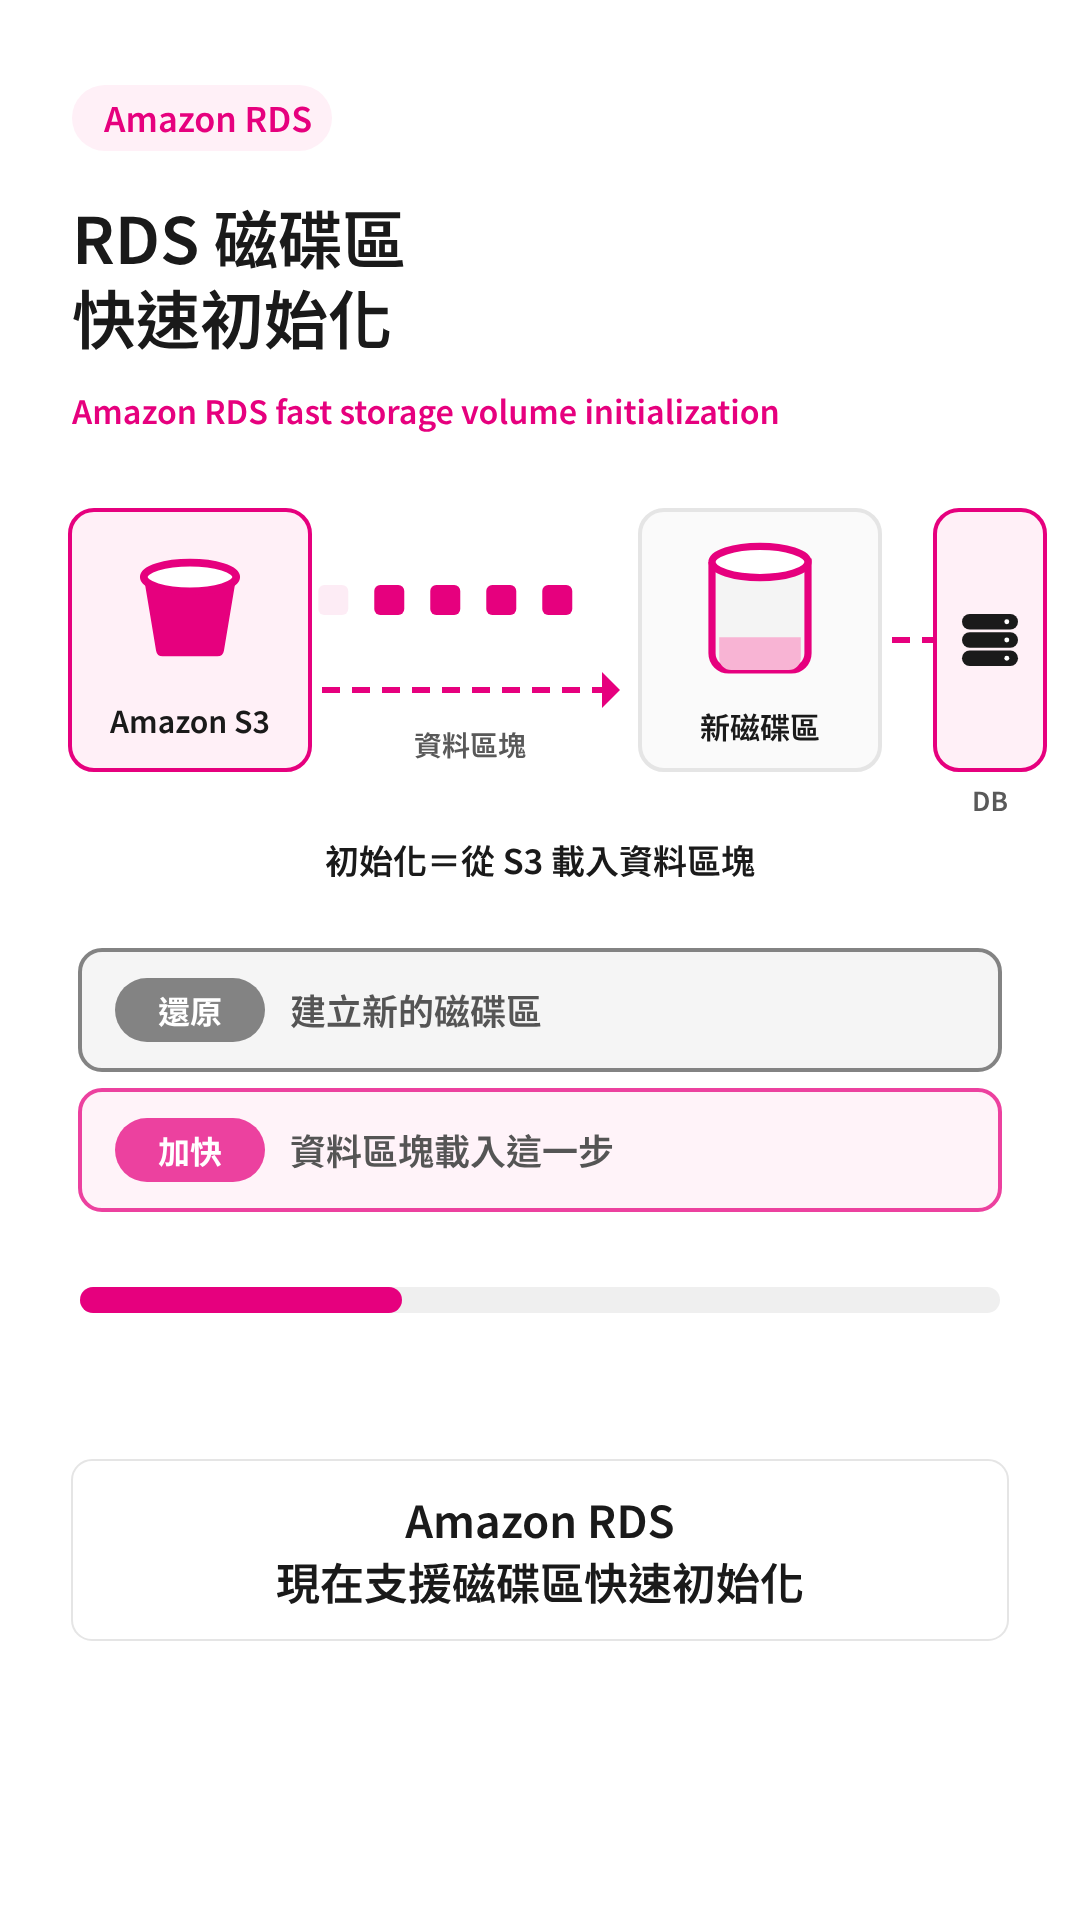 1:03
Amazon RDS 現已支援磁碟區快速初始化
-
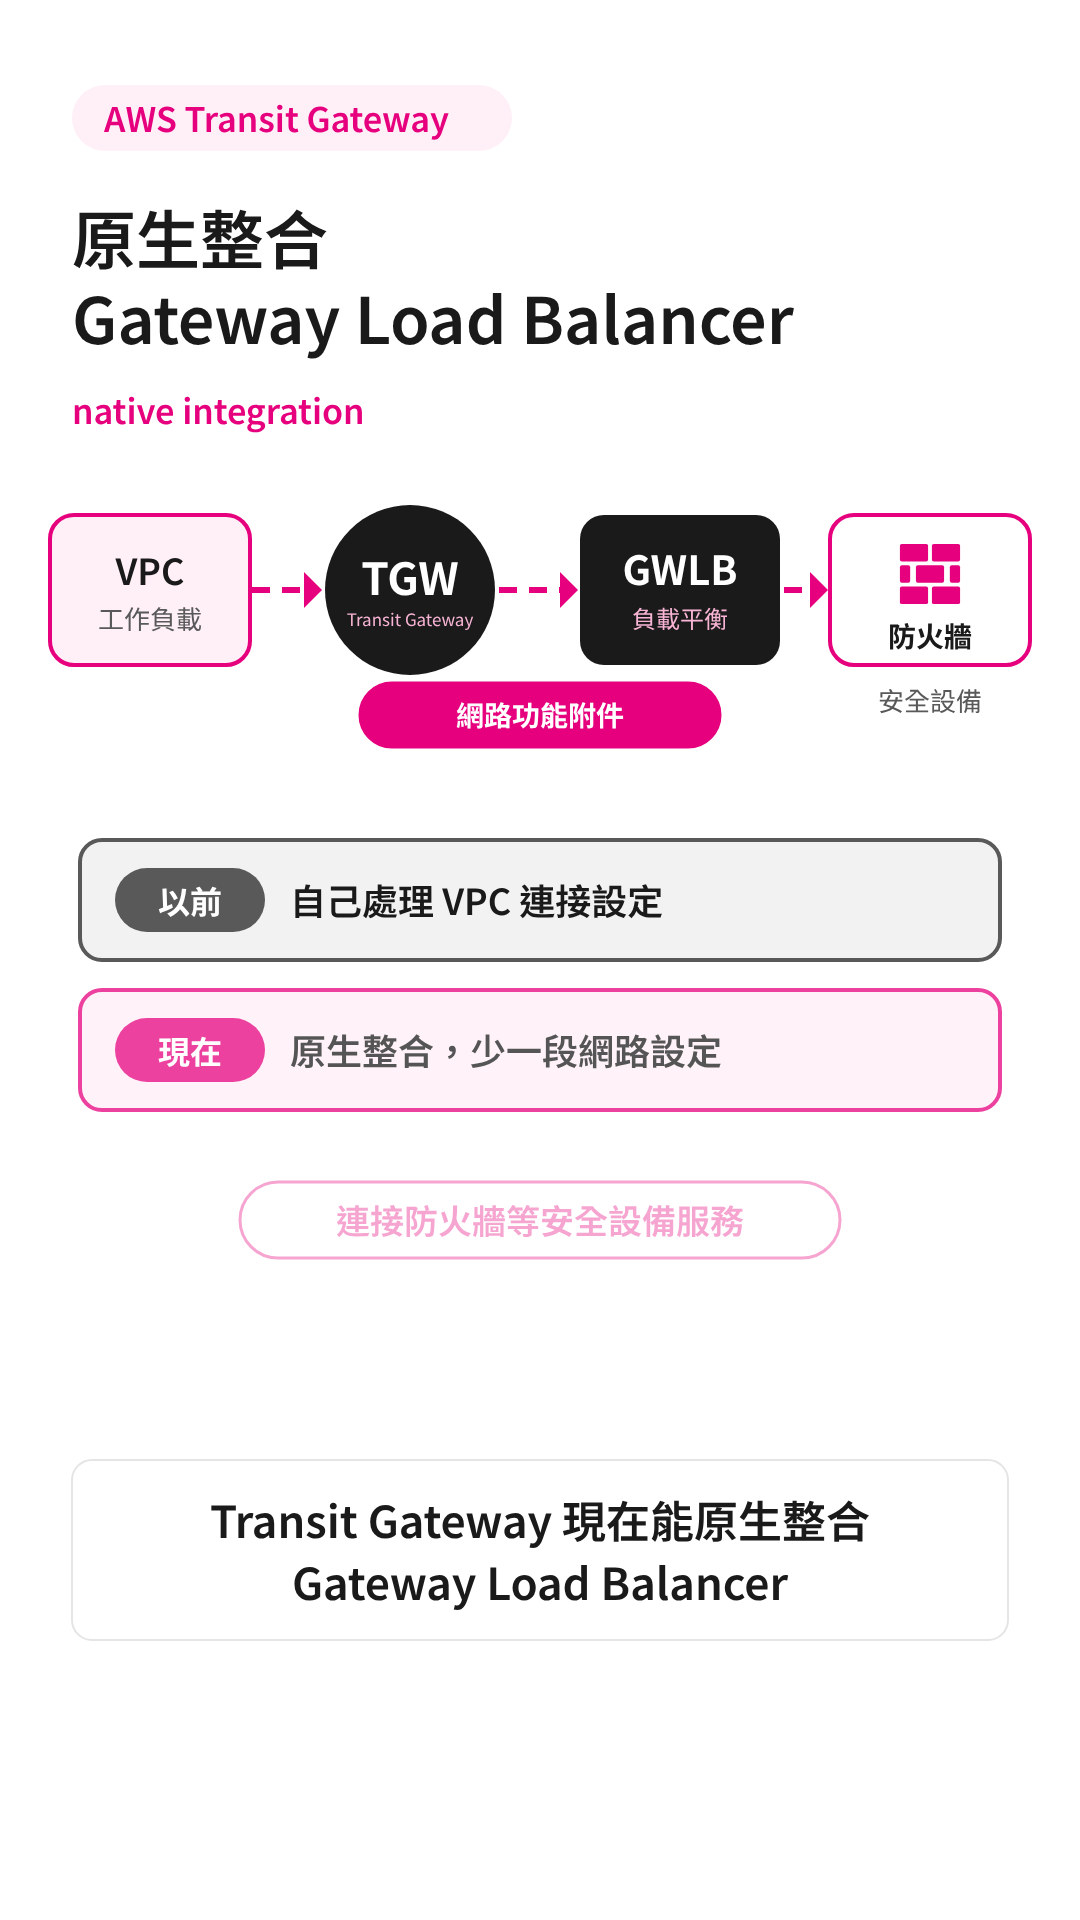 1:04
AWS Transit Gateway 原生整合 Gateway Load Balancer
-
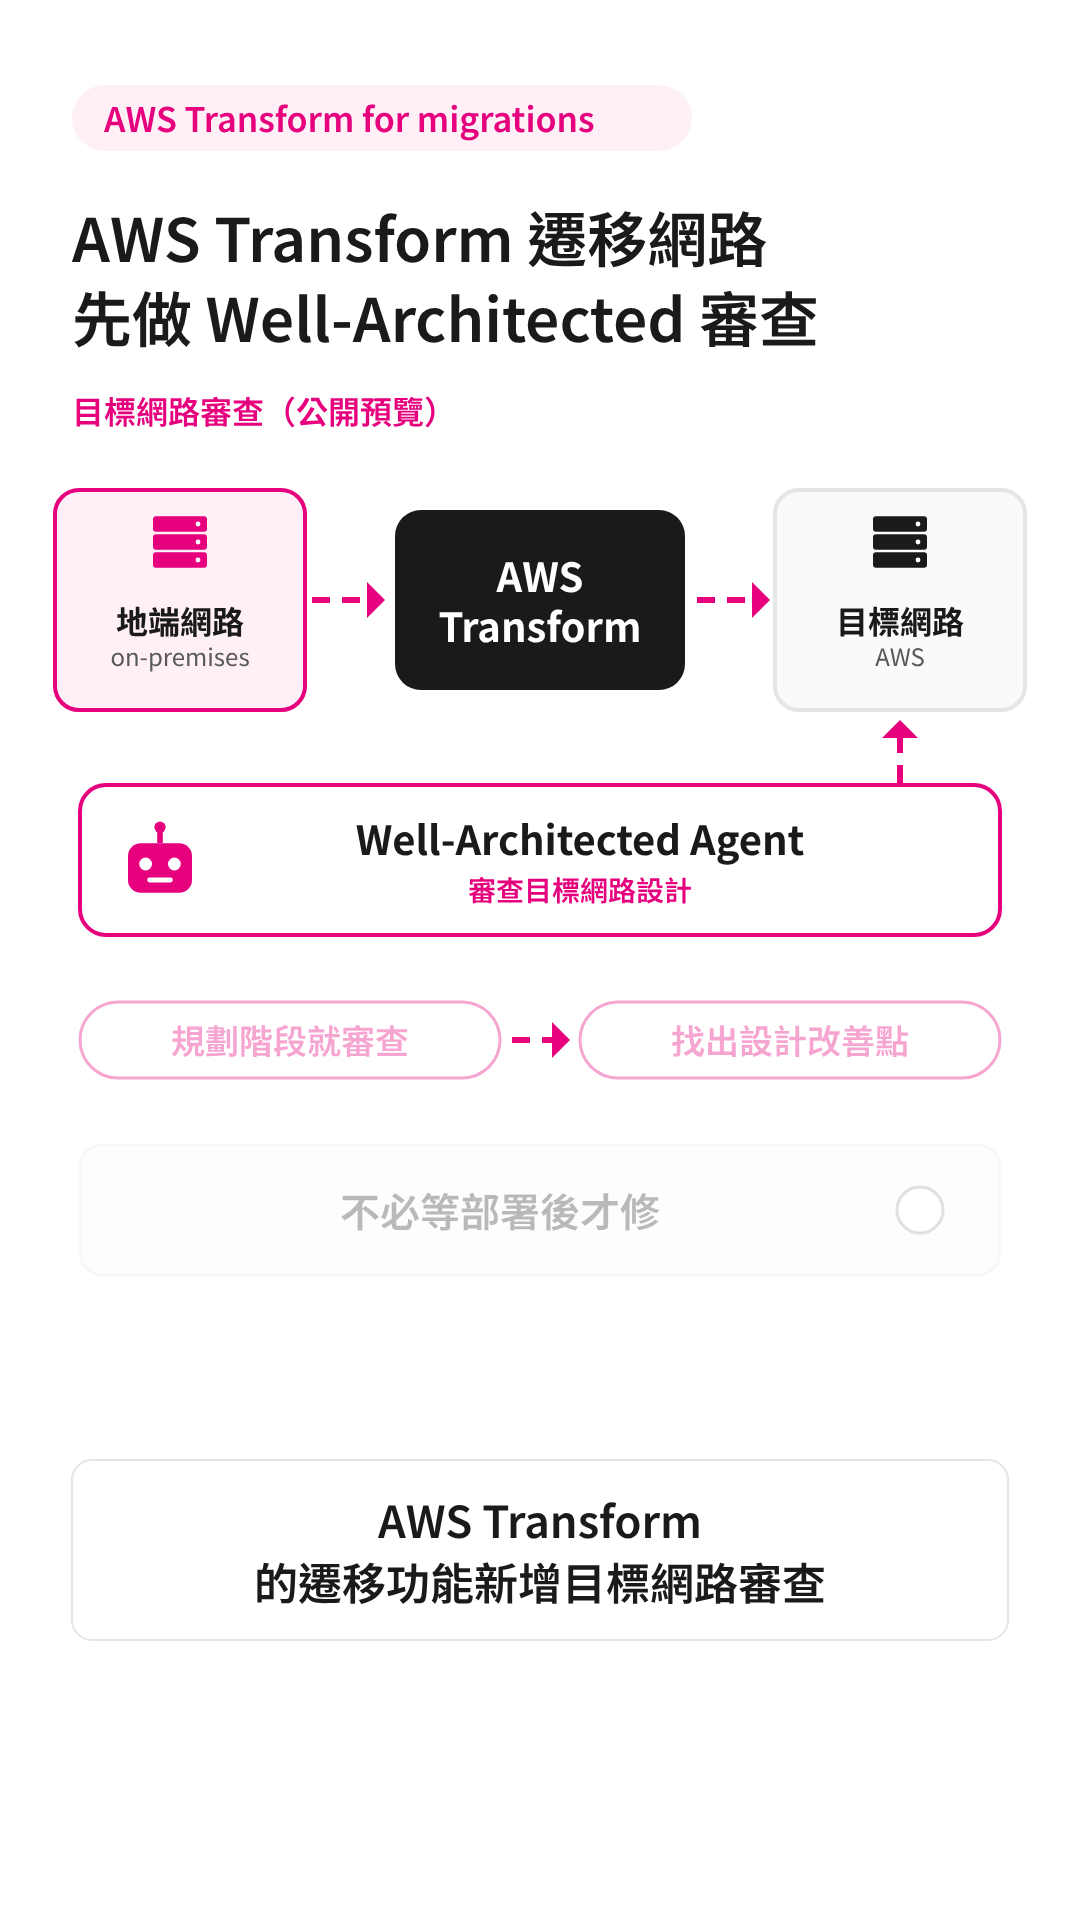 0:48
AWS Transform 提供 Well-Architected Agent 審查