Amazon EKS Auto Mode 支援 Pods 的安全群組
閱讀 AWS 官方公告 ↗重點摘要
Amazon EKS Auto Mode 現已支援 Pods 的安全群組,可將專用的 Amazon EC2 安全群組規則套用至個別 Pod。同一節點上的不同工作負載可使用不同安全群組,不必為每個應用另建節點池。透過 SecurityGroupPolicy 指定哪些 Pod 使用哪些安全群組,未符合政策的 Pod 繼續使用節點的安全群組。連線仍依 VPC 既有規則,例如 Amazon RDS、Amazon ElastiCache 仍須由資源的安全群組授權。此功能包含於 EKS Auto Mode、無額外費用,適用 Kubernetes 1.36 以上叢集,僅限 EKS Auto Mode 支援的 AWS 區域。 來源:AWS What's New https://aws.amazon.com/about-aws/whats-new/2026/11/amazon-eks-auto-mode-security-groups-for-pods/
官方事實
- Amazon EKS Auto Mode 現已支援 Pods 的 security groups,可將專用 Amazon EC2 security group 規則套用至個別 Pod。
- 同一個節點上的不同工作負載可使用不同 security groups,無需為每個應用程式建立獨立節點池即可進行網路層級隔離。
- 透過 SecurityGroupPolicy 資源指定哪些 Pods 使用哪些 security groups;未符合政策的 Pods 會繼續使用其節點的 security groups。
- 此功能包含於 EKS Auto Mode,無額外費用;適用於 Kubernetes 1.36 或更新版本的叢集,且僅限 EKS Auto Mode 支援的 AWS 區域。
- Pods 可依 VPC 既有規則連線至使用 security group 授權連線的資源,例如 Amazon RDS 和 Amazon ElastiCache 資料庫。
完整口播文字
EKS Auto Mode 現在支援 Pods 的安全群組可以把專用的 EC2 安全群組規則套到個別 Pod看這張對應圖重點是政策指定哪些 Pod 使用哪些安全群組讓存取範圍不必再只依節點劃分現在能把規則細到 Pod如果同節點的兩個應用需要不同權限就不必只為了這個差異另外拆節點池這份政策叫 SecurityGroupPolicy符合的 Pod 用指定群組其餘沿用節點群組不會一啟用就全部切換連線仍依 VPC 既有規則如果 Pod 要存取資料庫或快取仍須符合資源的安全群組授權不是套了群組就都能通採用前先看 Kubernetes 是否為 1.36 以上再確認區域支援 Auto Mode這項功能沒有額外費用不代表叢集免費如果版本和區域都符合可以先挑一個工作負載驗證連線也確認未符合政策的 Pod仍按節點群組運作
參考資料
- Amazon EKS Auto Mode now supports security groups for Pods · Amazon Web Services
快捷鍵:K 或空白鍵 播放/暫停 · J / L 倒退/快轉 5 秒 · M 靜音 · F 全螢幕
更多 Amazon EKS Auto Mode 影片
-
 0:48
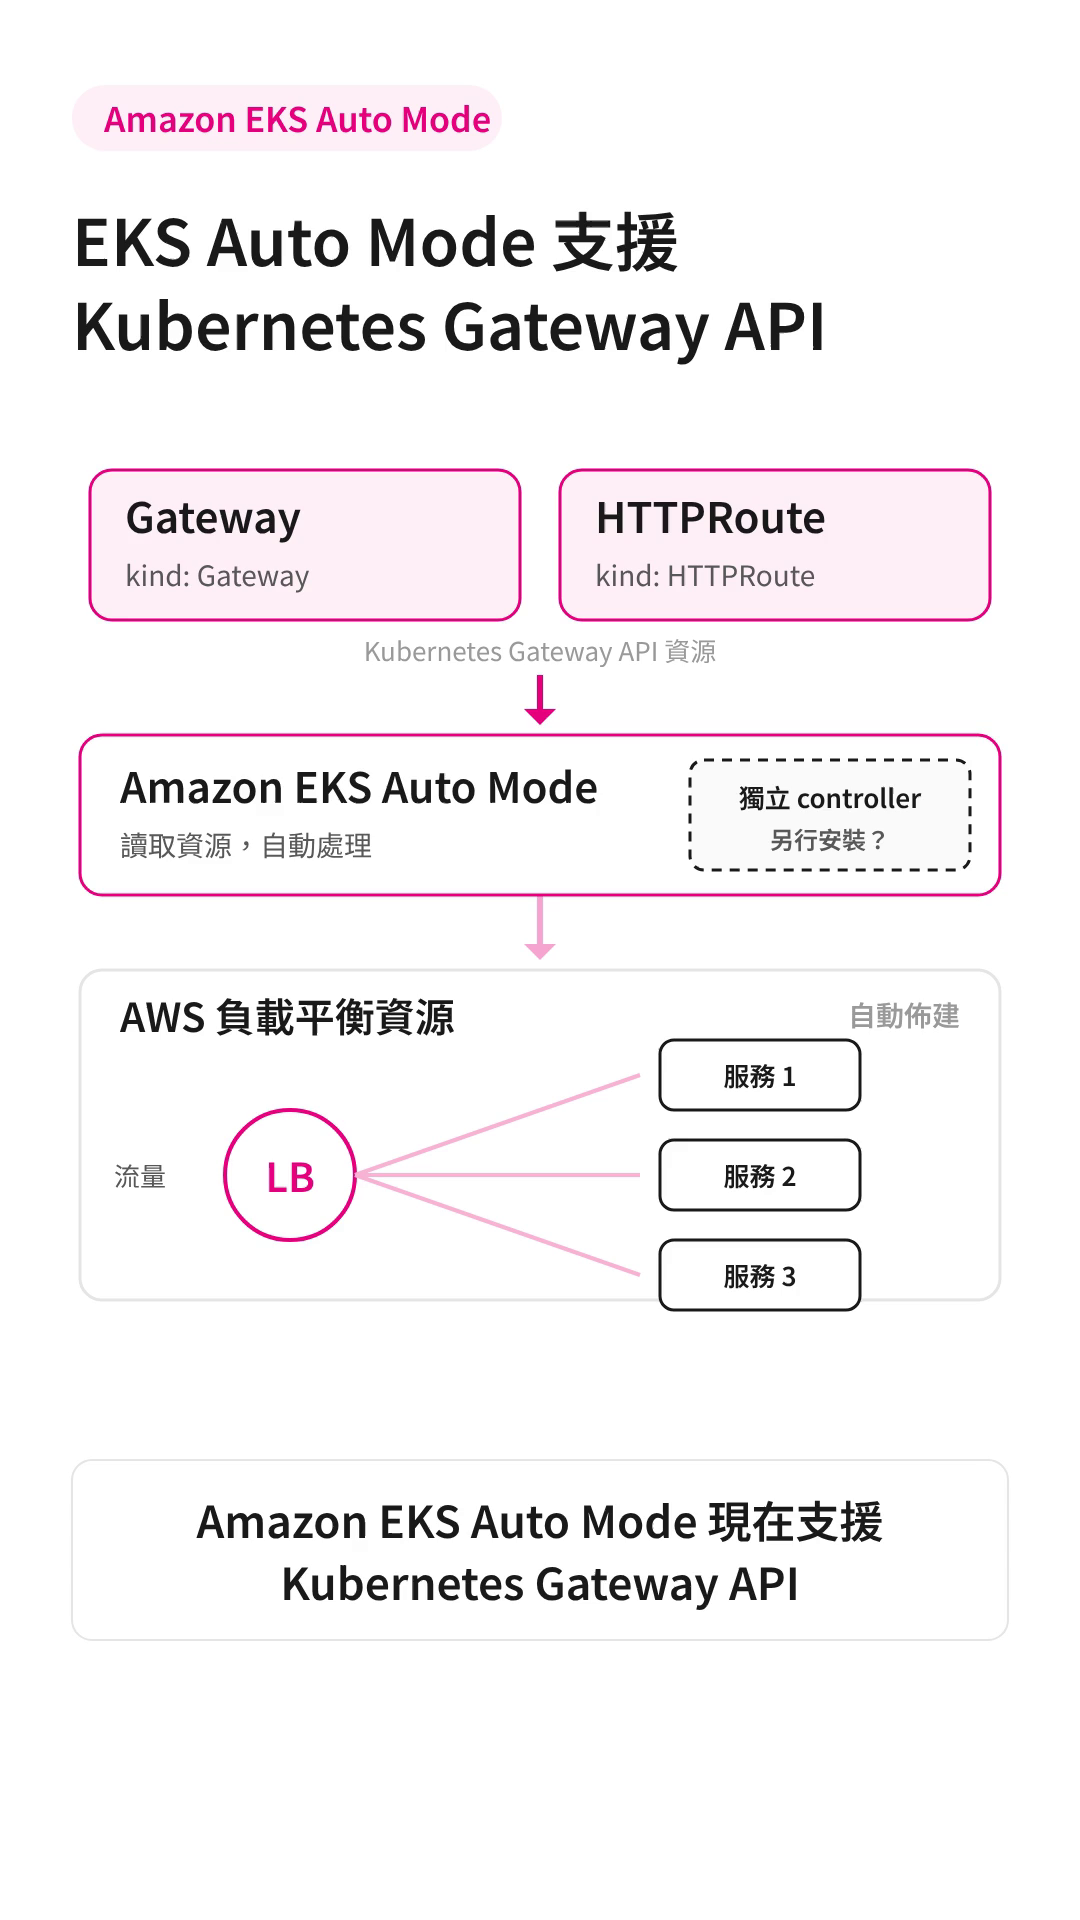
EKS Auto Mode 支援 Kubernetes Gateway API
-
 0:56
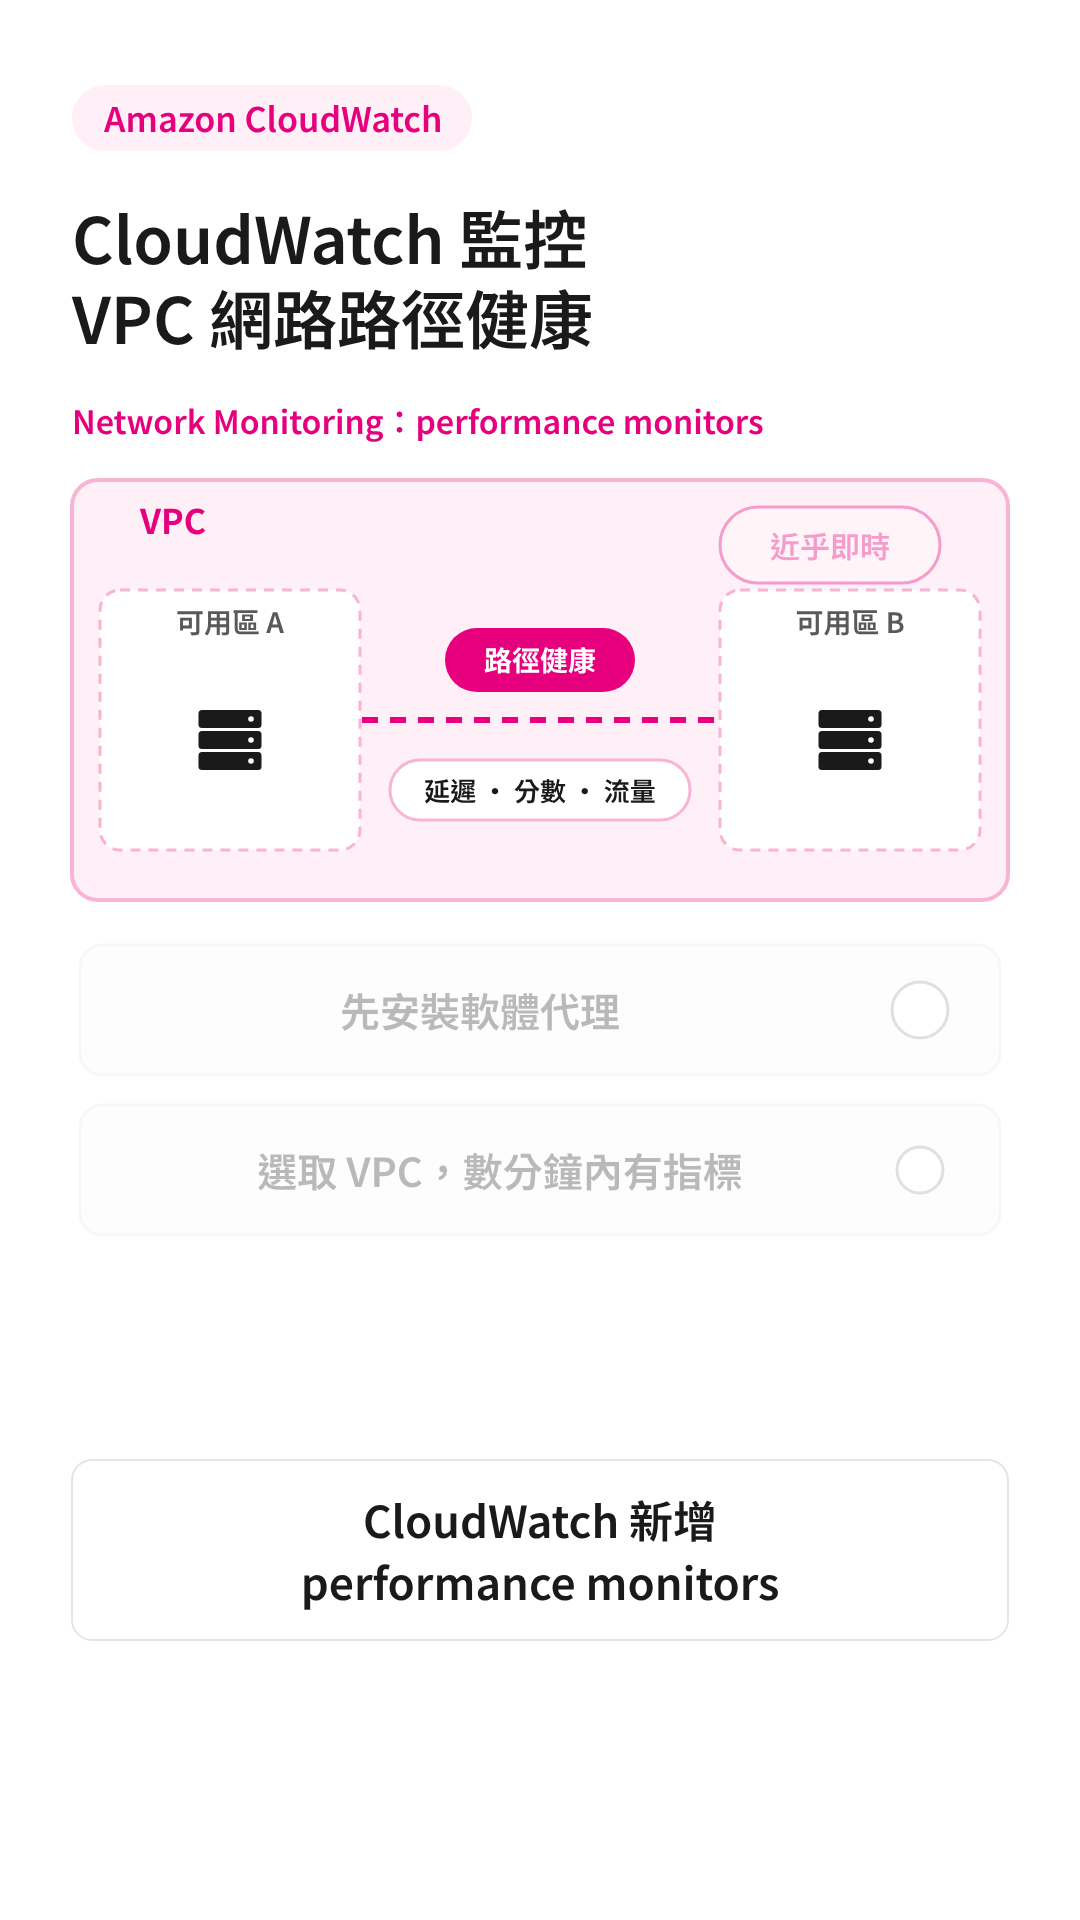
Amazon CloudWatch 監控 VPC 網路路徑健康
-
 1:03
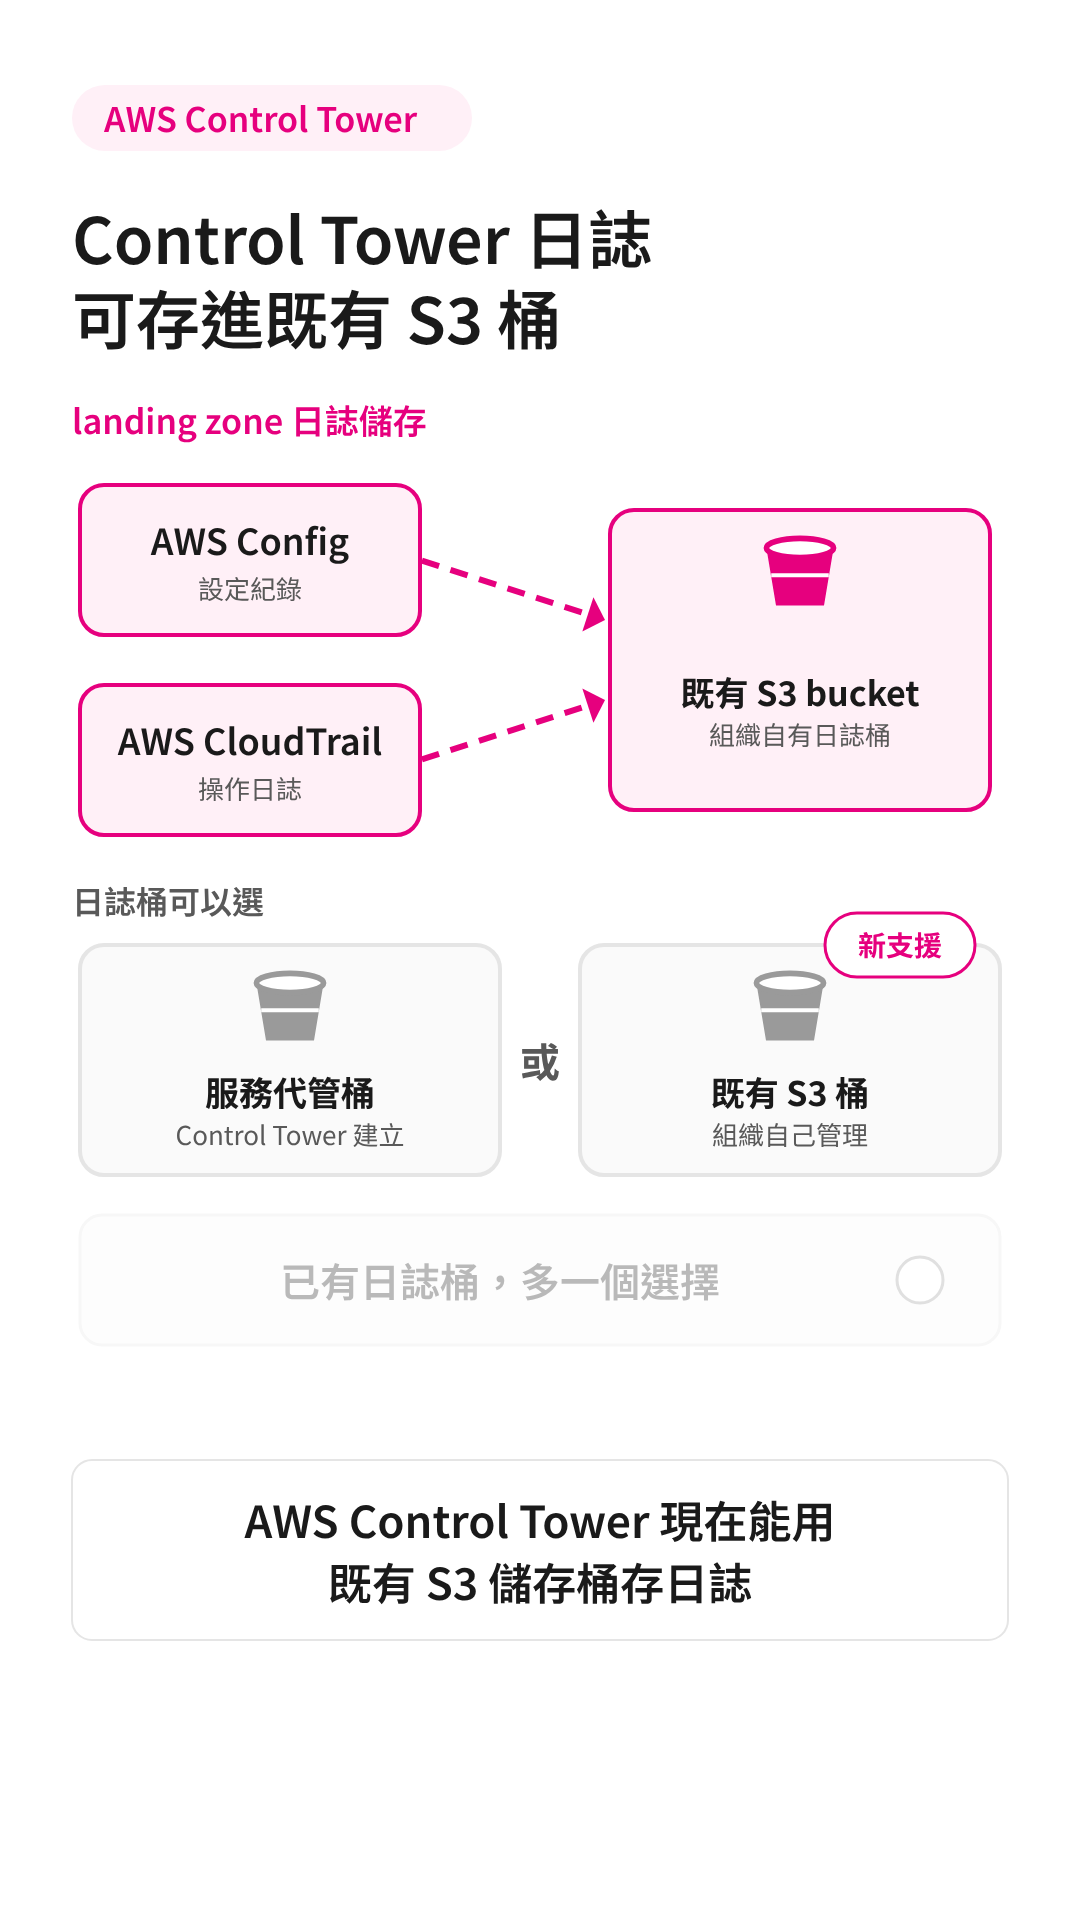
AWS Control Tower 支援使用既有 Amazon S3 bucket 儲存日誌
-
 0:58
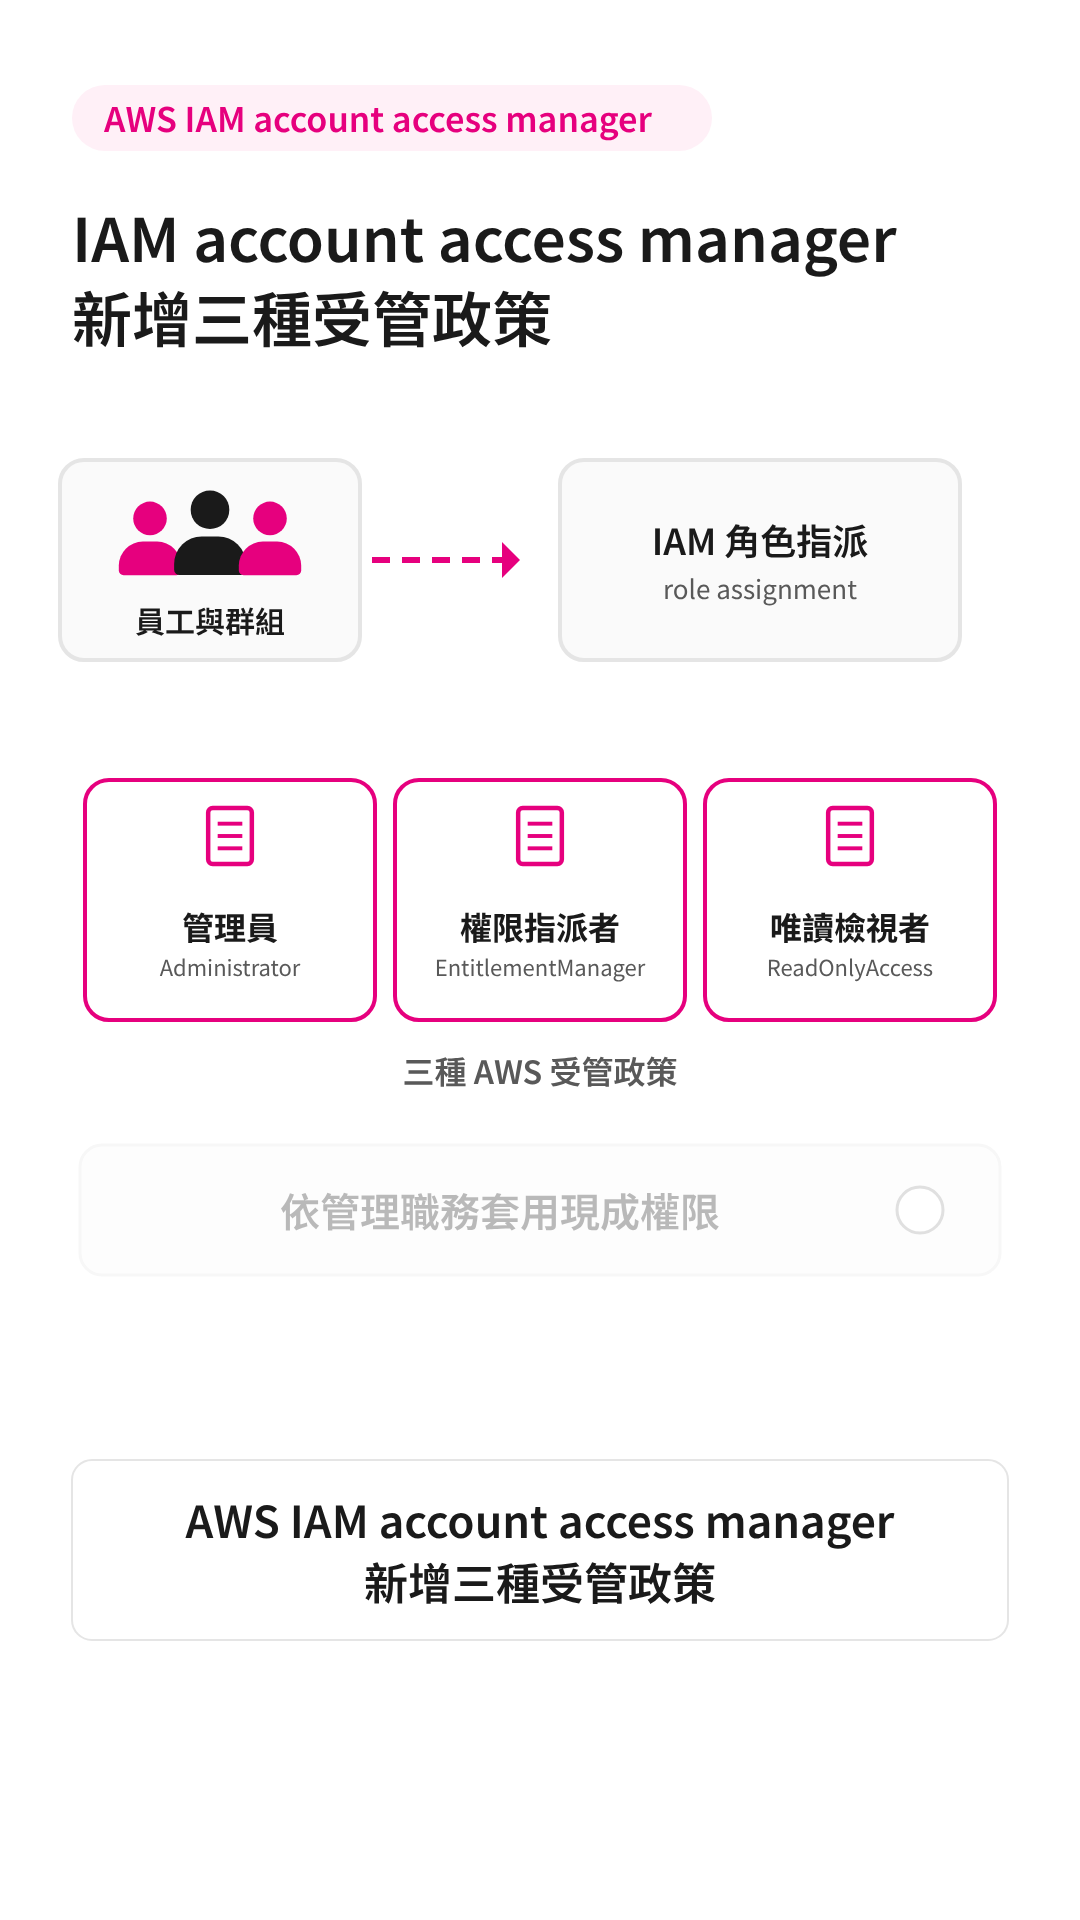
AWS IAM account access manager 新增三種受管政策
-
 0:58
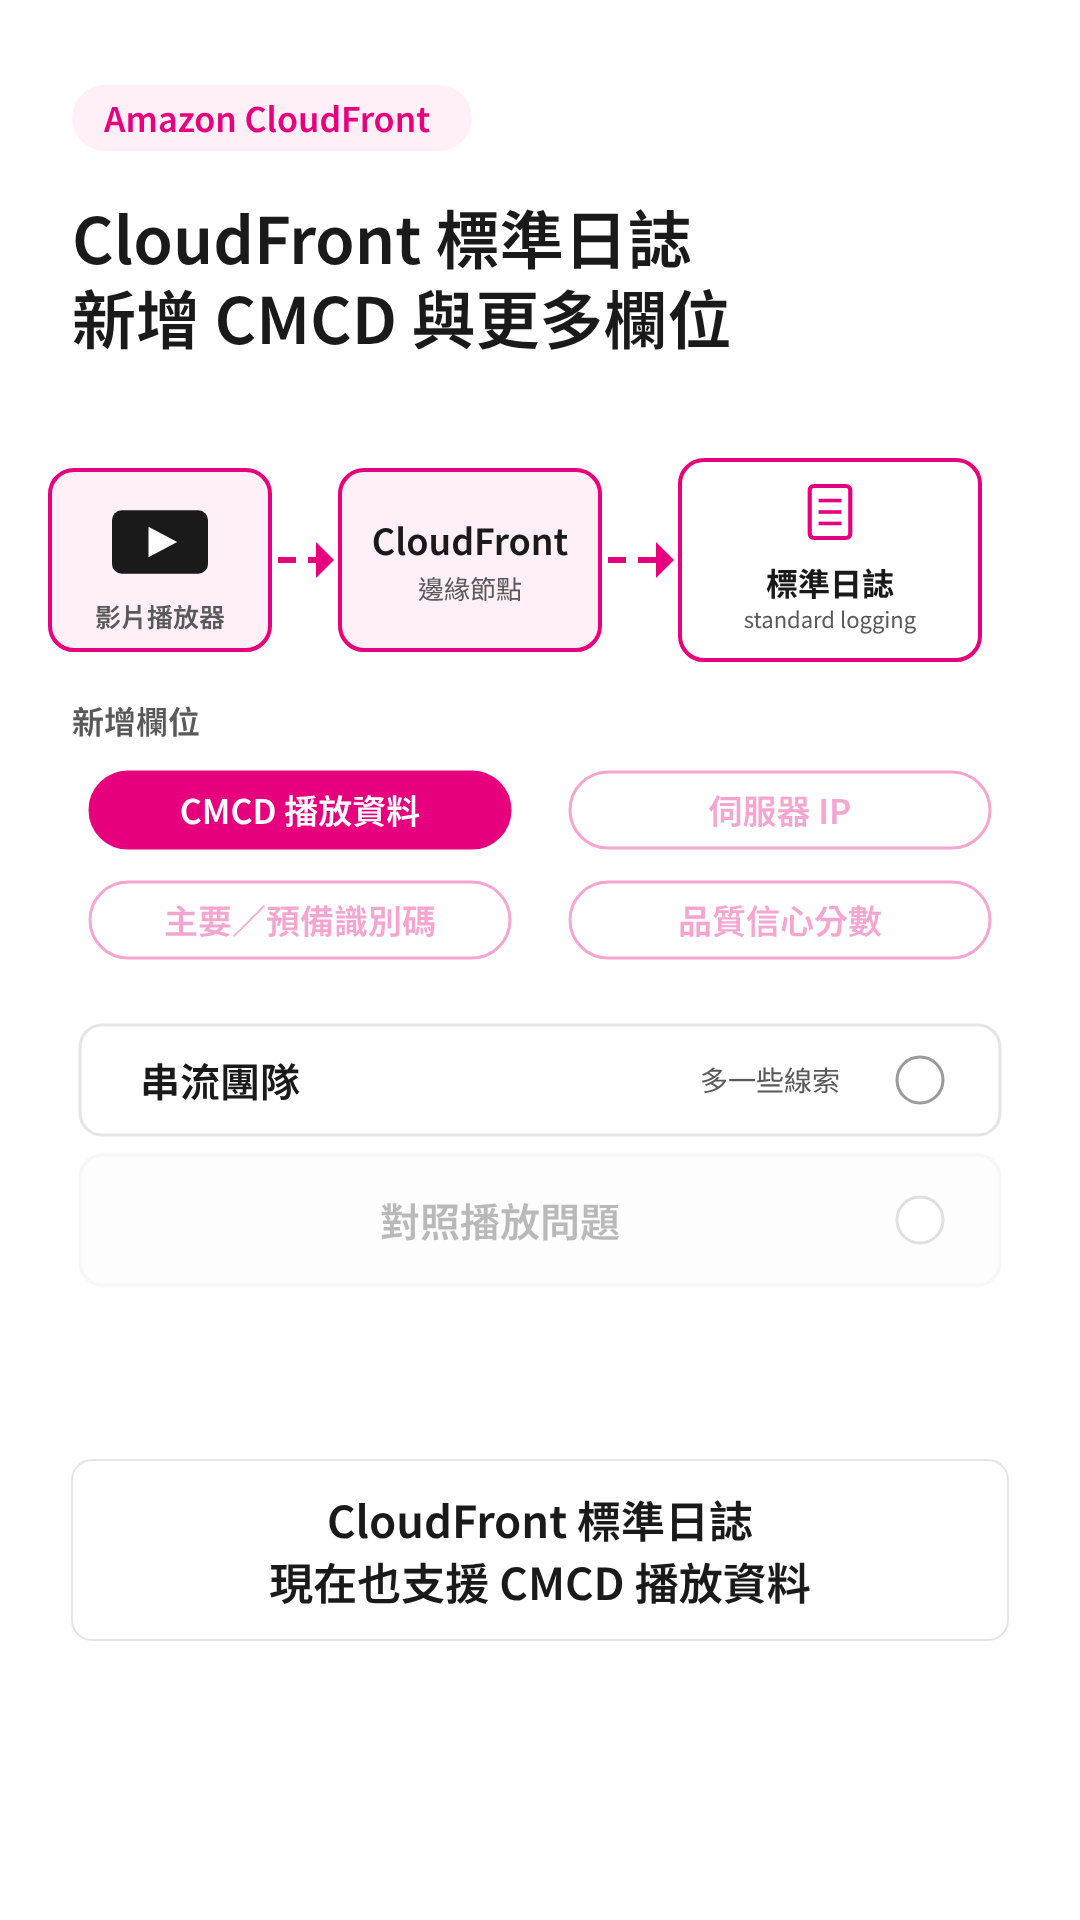
Amazon CloudFront 標準日誌新增 CMCD 與其他日誌欄位
-
 0:58
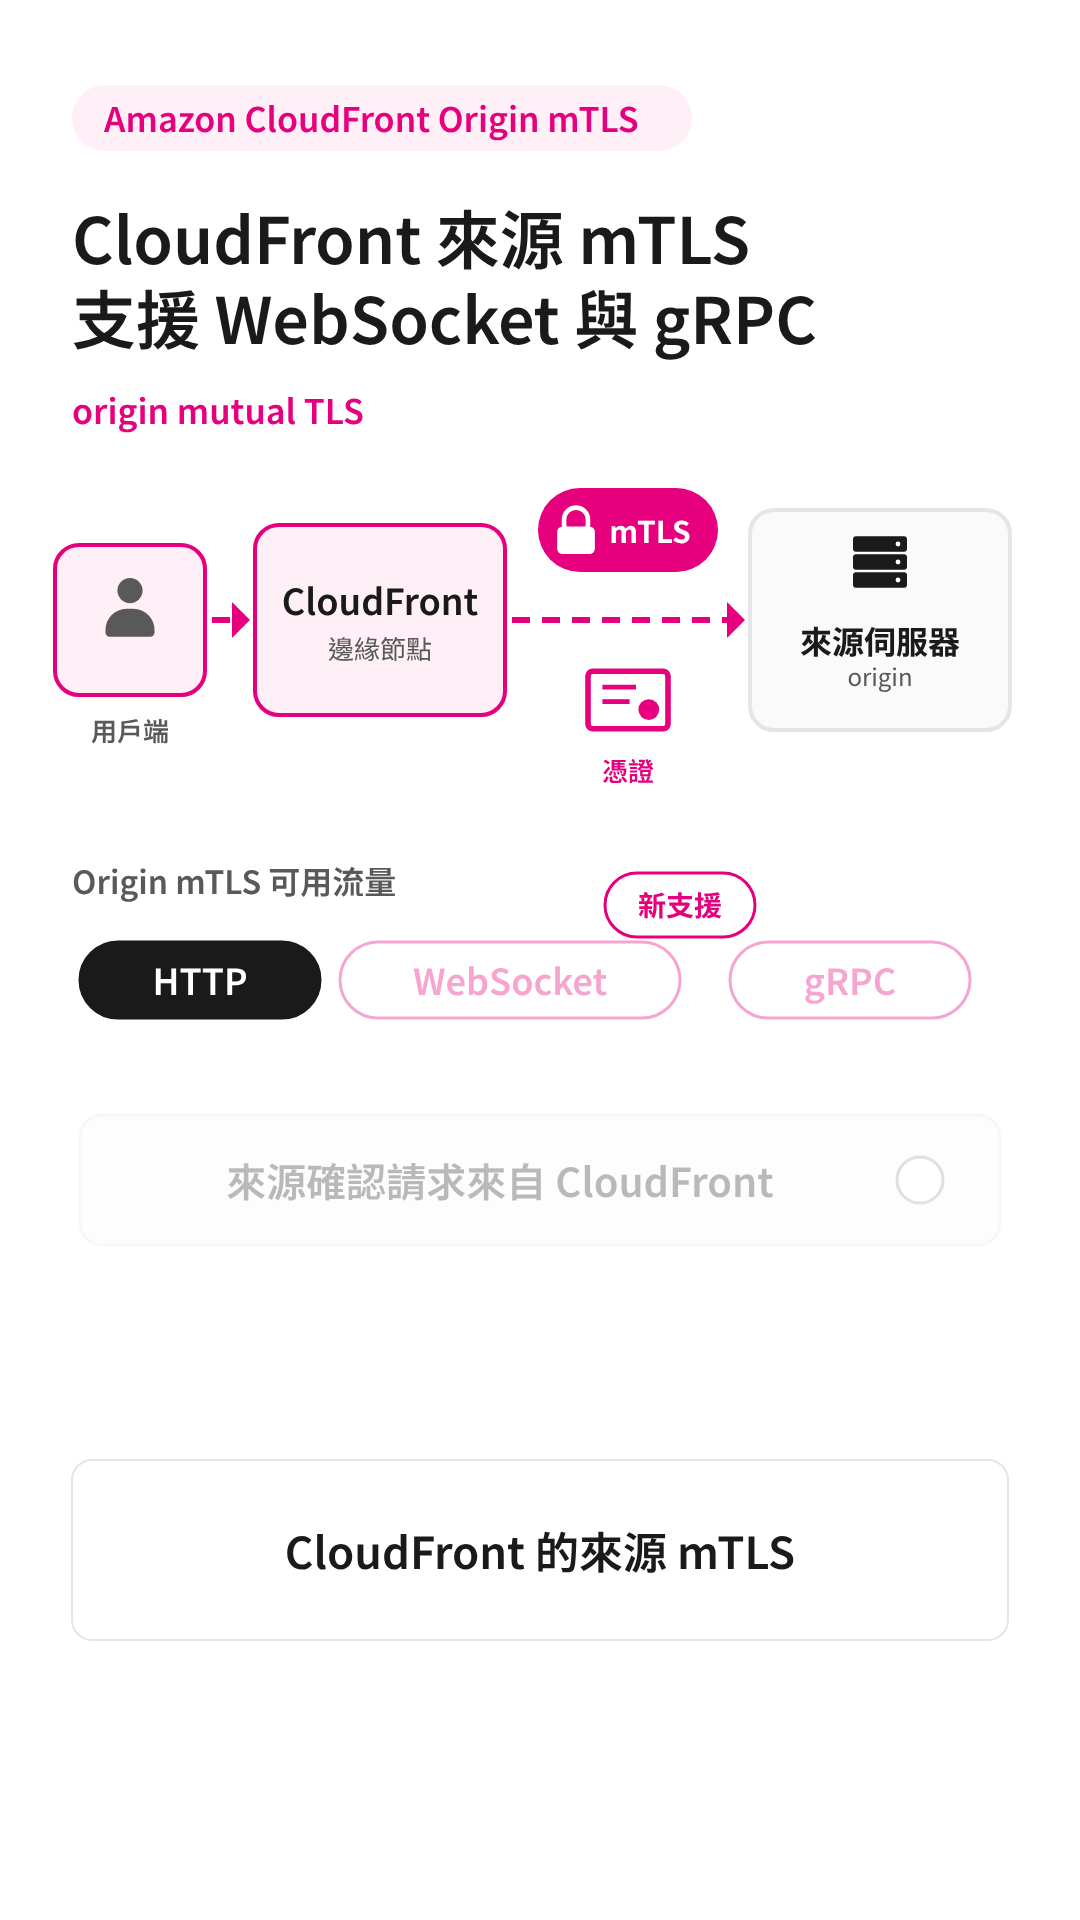
CloudFront 來源 mTLS 支援 WebSocket 與 gRPC
-
 1:03
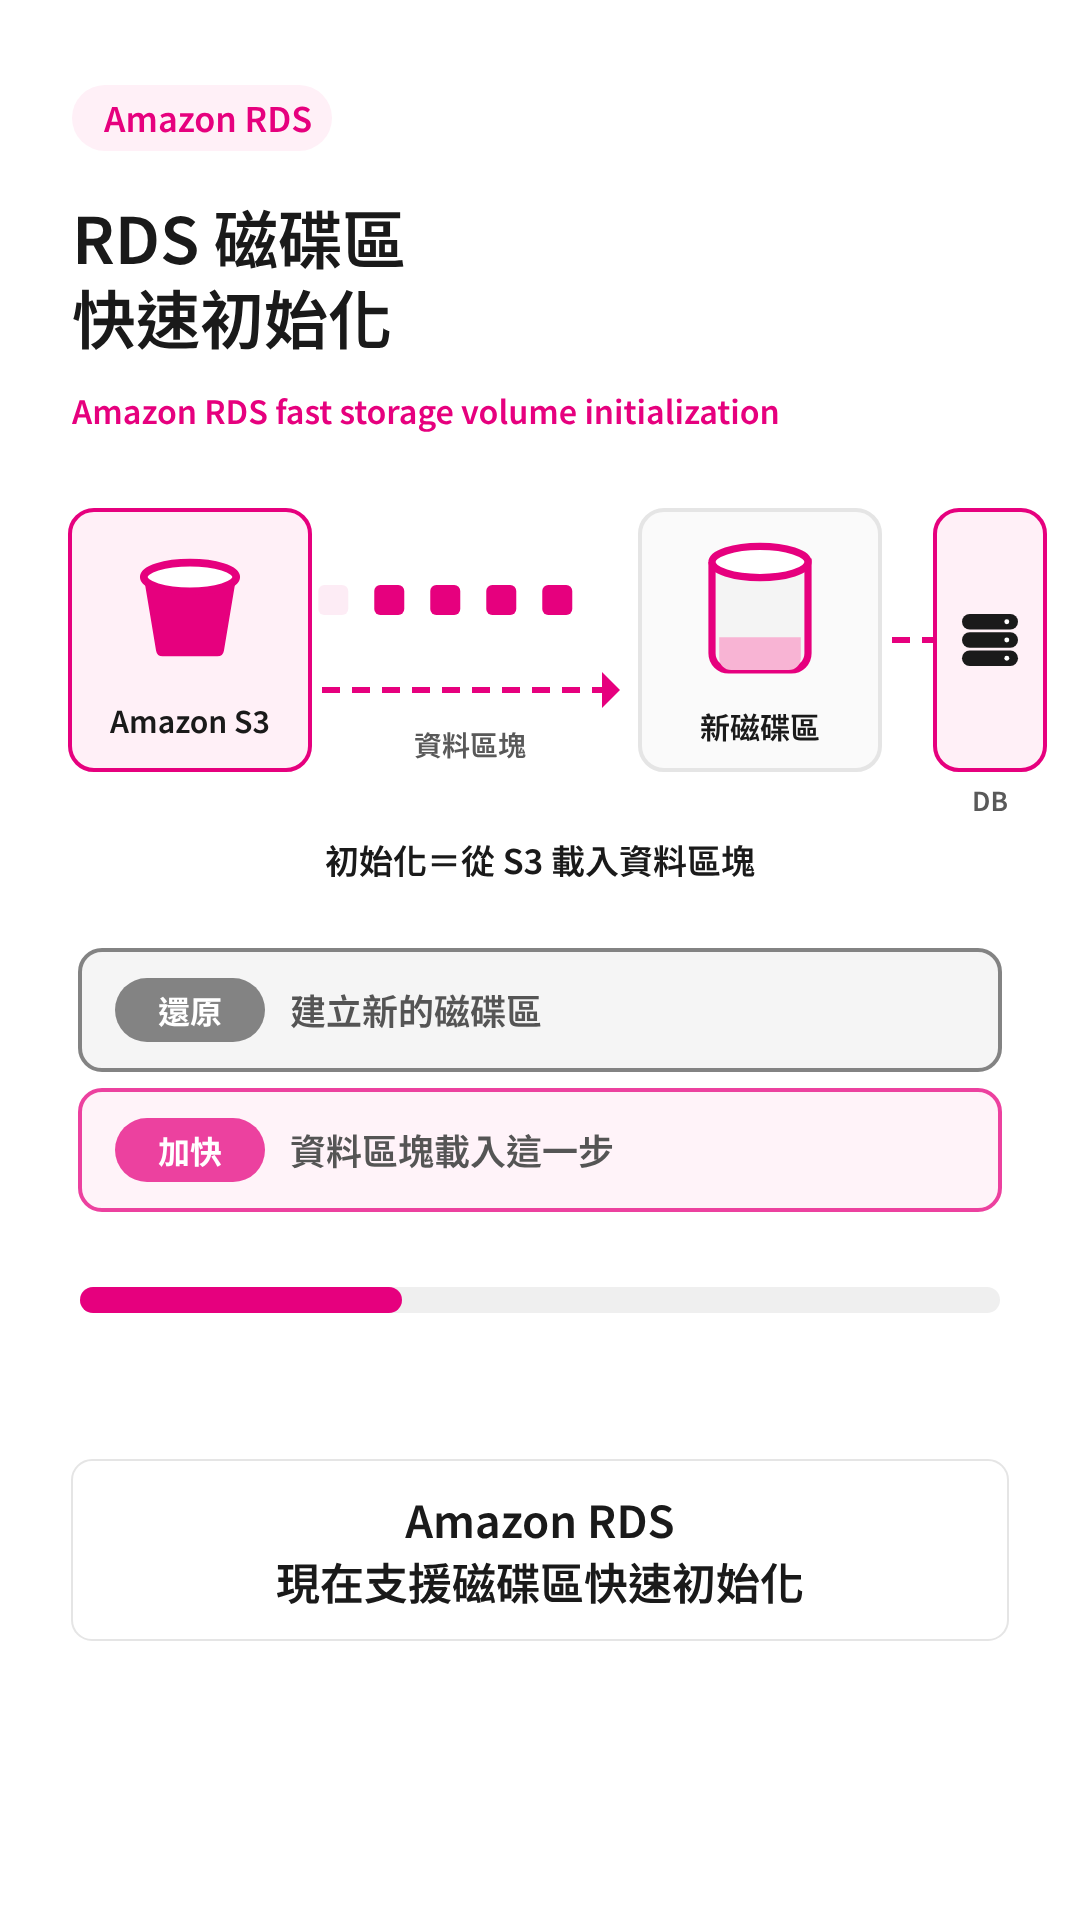
Amazon RDS 現已支援磁碟區快速初始化
-
 1:04
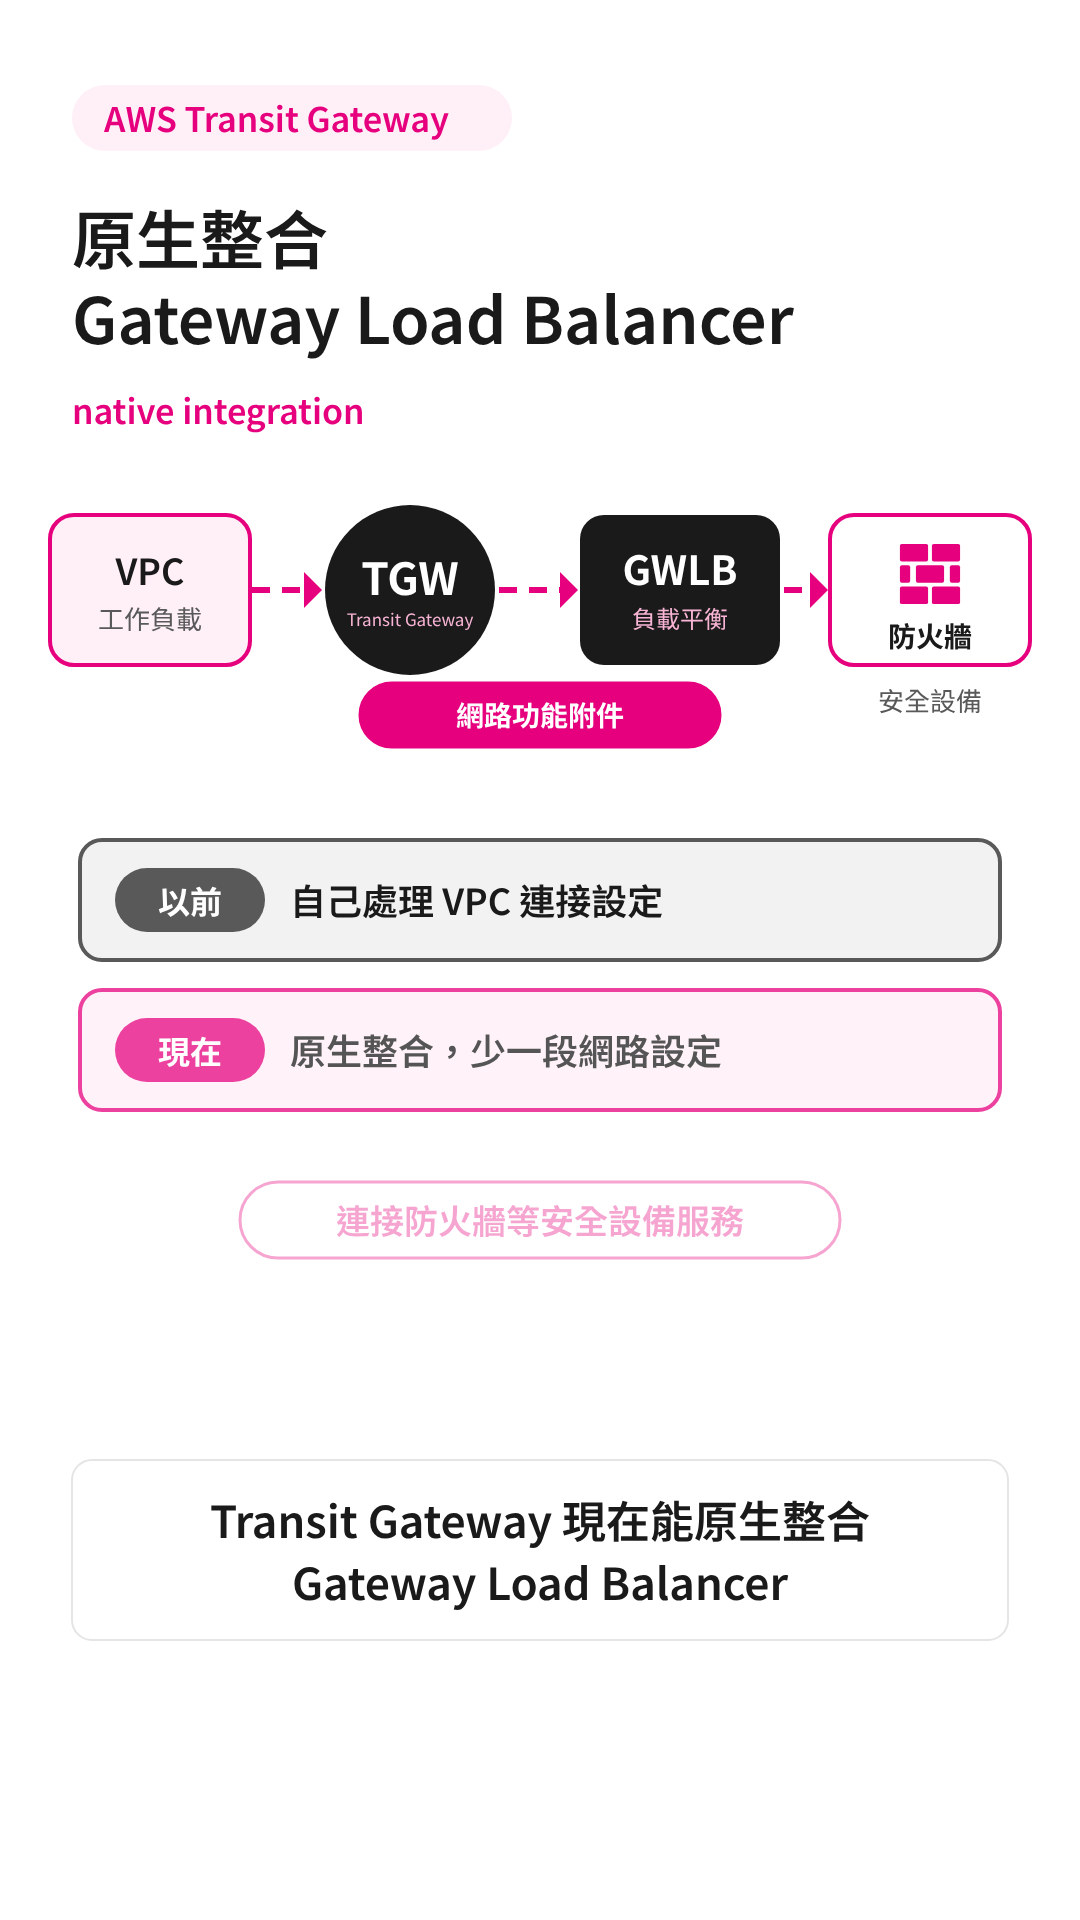
AWS Transit Gateway 原生整合 Gateway Load Balancer