AWS KMS 現已支援透過 AWS RAM 分享 KMS keys
閱讀 AWS 官方公告 ↗重點摘要
AWS KMS 整合 AWS RAM,可在帳戶之間、組織內,以及與指定 IAM 角色和使用者分享 KMS 金鑰。常見需求用 AWS 管理權限,自訂需求用可重用的 CMP;分享不修改既有金鑰政策,擁有者限制適用範圍並決定新版何時套用。適用於 KMS 與 RAM 均可使用的區域,不包括 Middle East (UAE) 與 Middle East (Bahrain)。
官方事實
- AWS KMS 現已整合 AWS RAM,可在 AWS 帳戶之間、AWS Organizations 組織內,以及與特定 IAM 角色和使用者分享 KMS keys。
- 分享 KMS key 時,可建立 resource share、選取要分享的 keys、選擇 managed permission,並指定 principals。
- 可使用 AWS managed permissions,或由使用者及可信任方(例如 SaaS providers 和 central security teams)撰寫的 customer managed permissions(CMPs)。
- 透過 RAM 分享 KMS keys 不會修改現有 key policy;resource share 擁有者可填入參數值,限制 CMP 適用範圍,並決定何時將更新版 CMP 套用至 resource shares。
- CMPs 支援多個 policy statements,以及 StringNotEquals、BoolIfExists、ArnLike 等 IAM condition operators,並支援 ForAnyValue 和 ForAllValues 前綴。
- CMPs 可跨帳戶發布和分享;作者可集中管理版本並查看使用該 CMP 的 resource shares,其他帳戶可直接使用而不必保存自己的副本。
- 此功能適用於 KMS 與 RAM 均可使用的所有 AWS Regions,但不包括 Middle East(UAE)和 Middle East(Bahrain)。
完整口播文字
AWS KMS 現在能透過 RAM 分享金鑰如果團隊已有跨帳戶共用需求這次可以評估新的管理方式跨帳戶、組織內或指定角色與使用者都能分享區域要兩項服務都有畫面上的中東兩區不包含在內常見需求先看管理權限要自訂就用 CMP可信任方可先發布擁有者再填範圍、附加到資源分享如果別的帳戶要用金鑰既有政策不用改適用範圍由擁有者限制更新何時套用也由他決定CMP 能跨帳戶發布作者集中管版本也看得到哪些資源分享在用其他帳戶不必另存副本CMP 可放多個陳述式搭配任一值、所有值前綴條件也支援 ArnLike 等運算子表達自訂需求這次值得評估的是分享管理方式先確認目標區域同時有 KMS 和 RAM再看現成權限是否足夠
參考資料
- AWS KMS now supports key sharing with AWS Resource Access Manager · Amazon Web Services
快捷鍵:K 或空白鍵 播放/暫停 · J / L 倒退/快轉 5 秒 · M 靜音 · F 全螢幕
更多影片
-
 0:56
Amazon CloudWatch 監控 VPC 網路路徑健康
-
 1:03
AWS Control Tower 支援使用既有 Amazon S3 bucket 儲存日誌
-
 0:58
AWS IAM account access manager 新增三種受管政策
-
 0:58
Amazon CloudFront 標準日誌新增 CMCD 與其他日誌欄位
-
 0:58
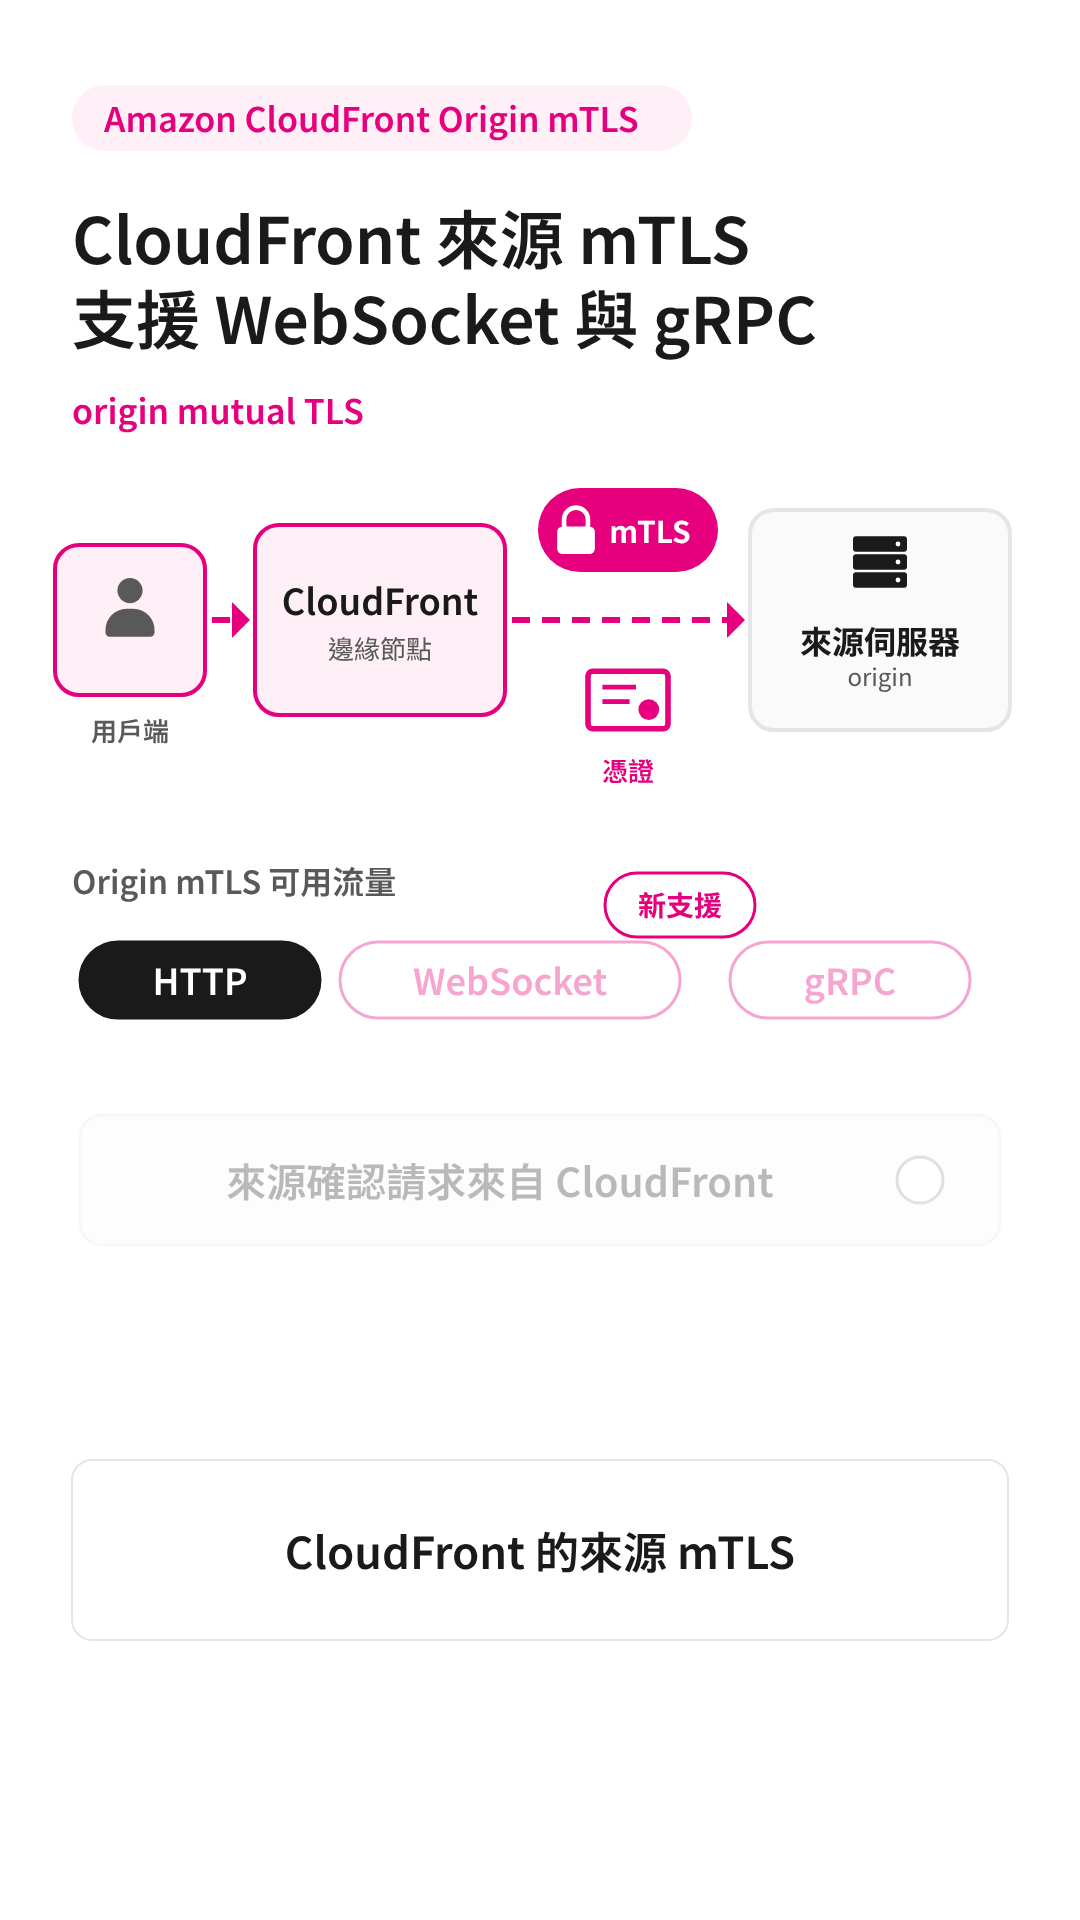
CloudFront 來源 mTLS 支援 WebSocket 與 gRPC
-
 1:03
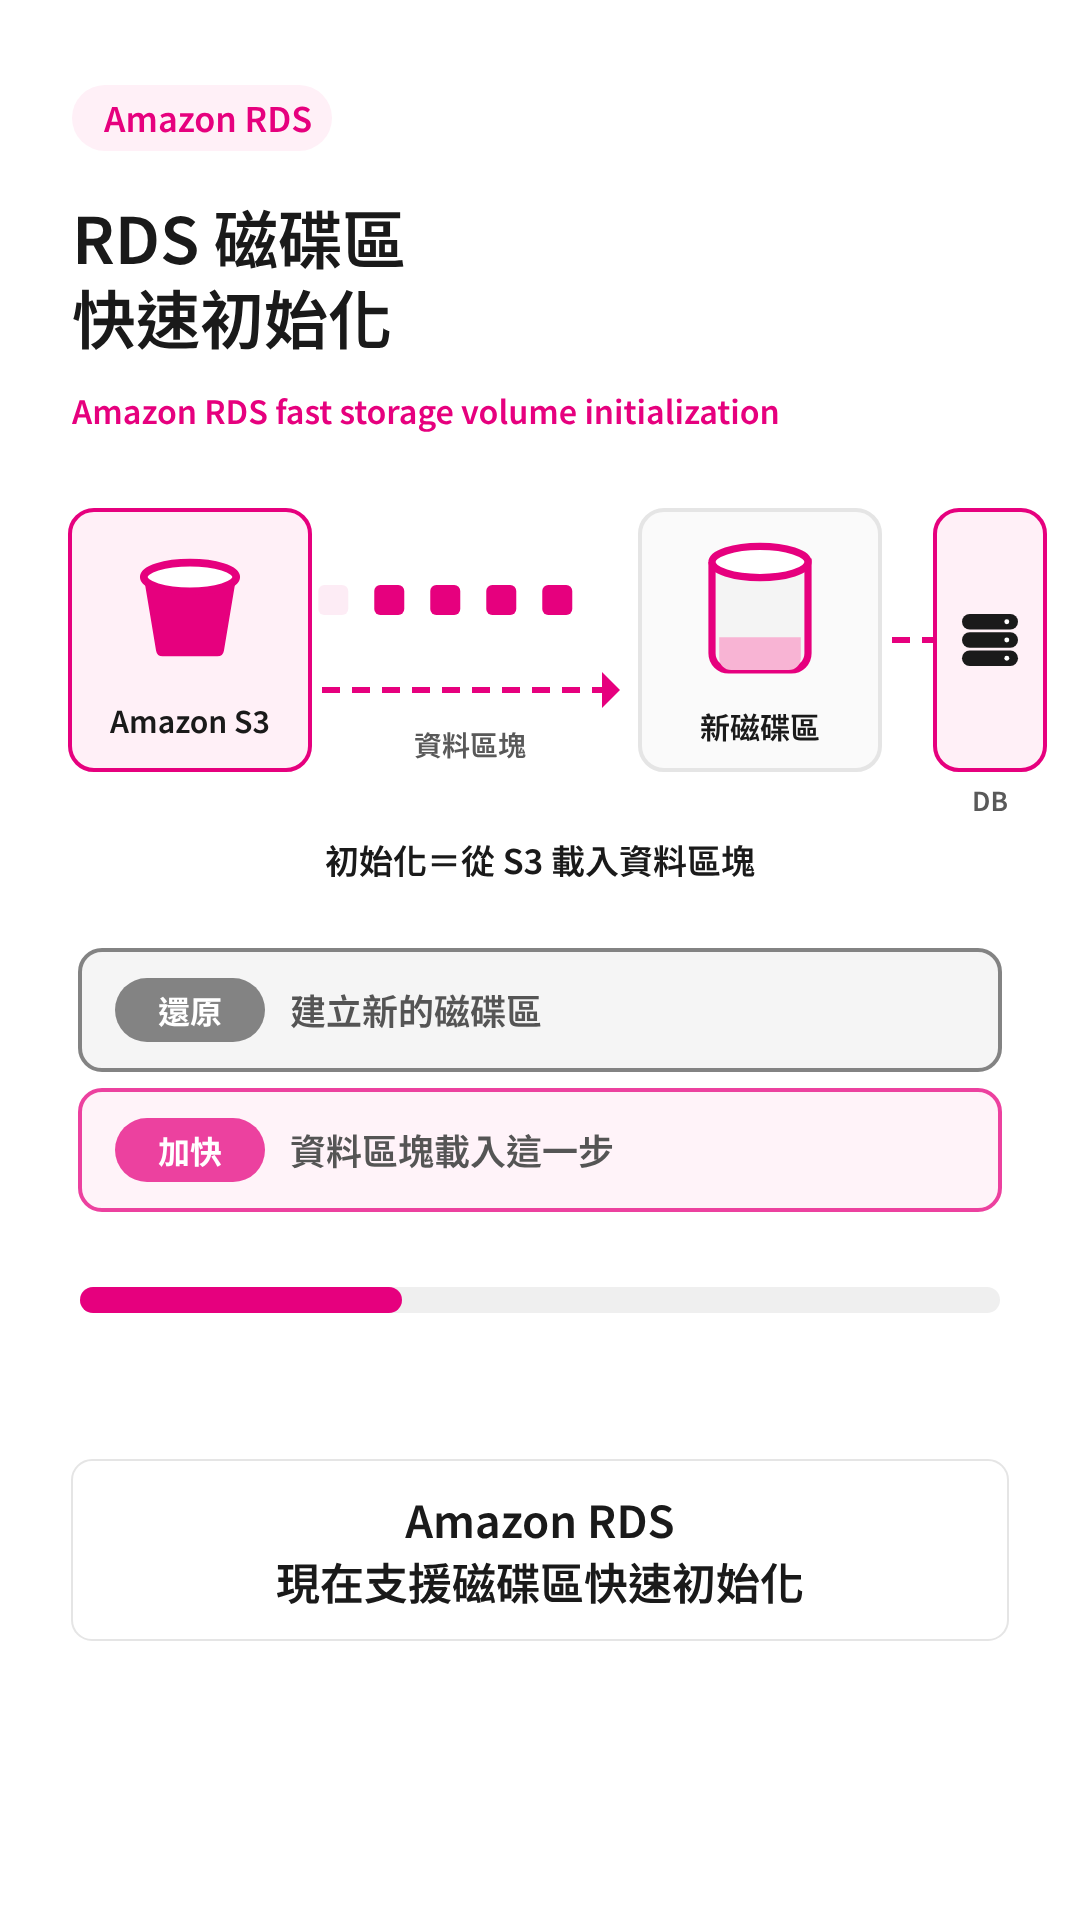
Amazon RDS 現已支援磁碟區快速初始化
-
 1:04
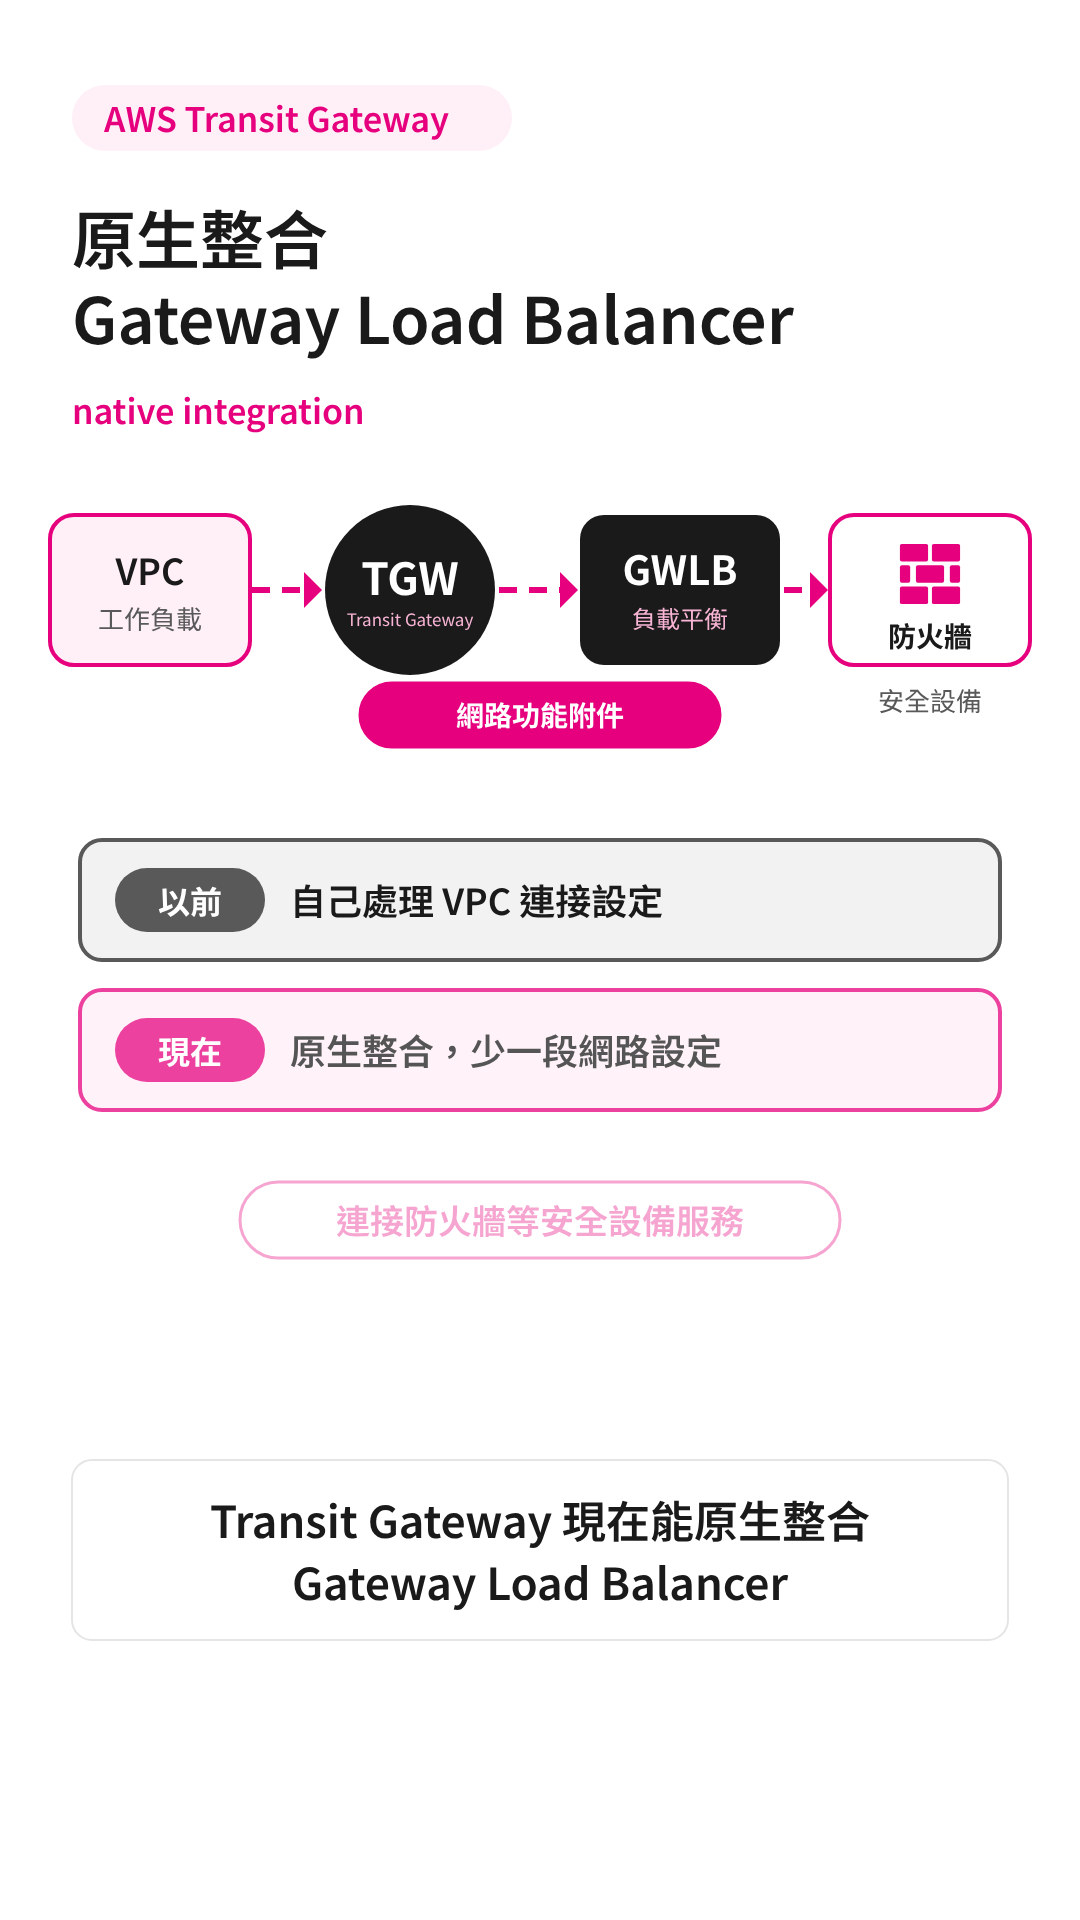
AWS Transit Gateway 原生整合 Gateway Load Balancer
-
 0:48
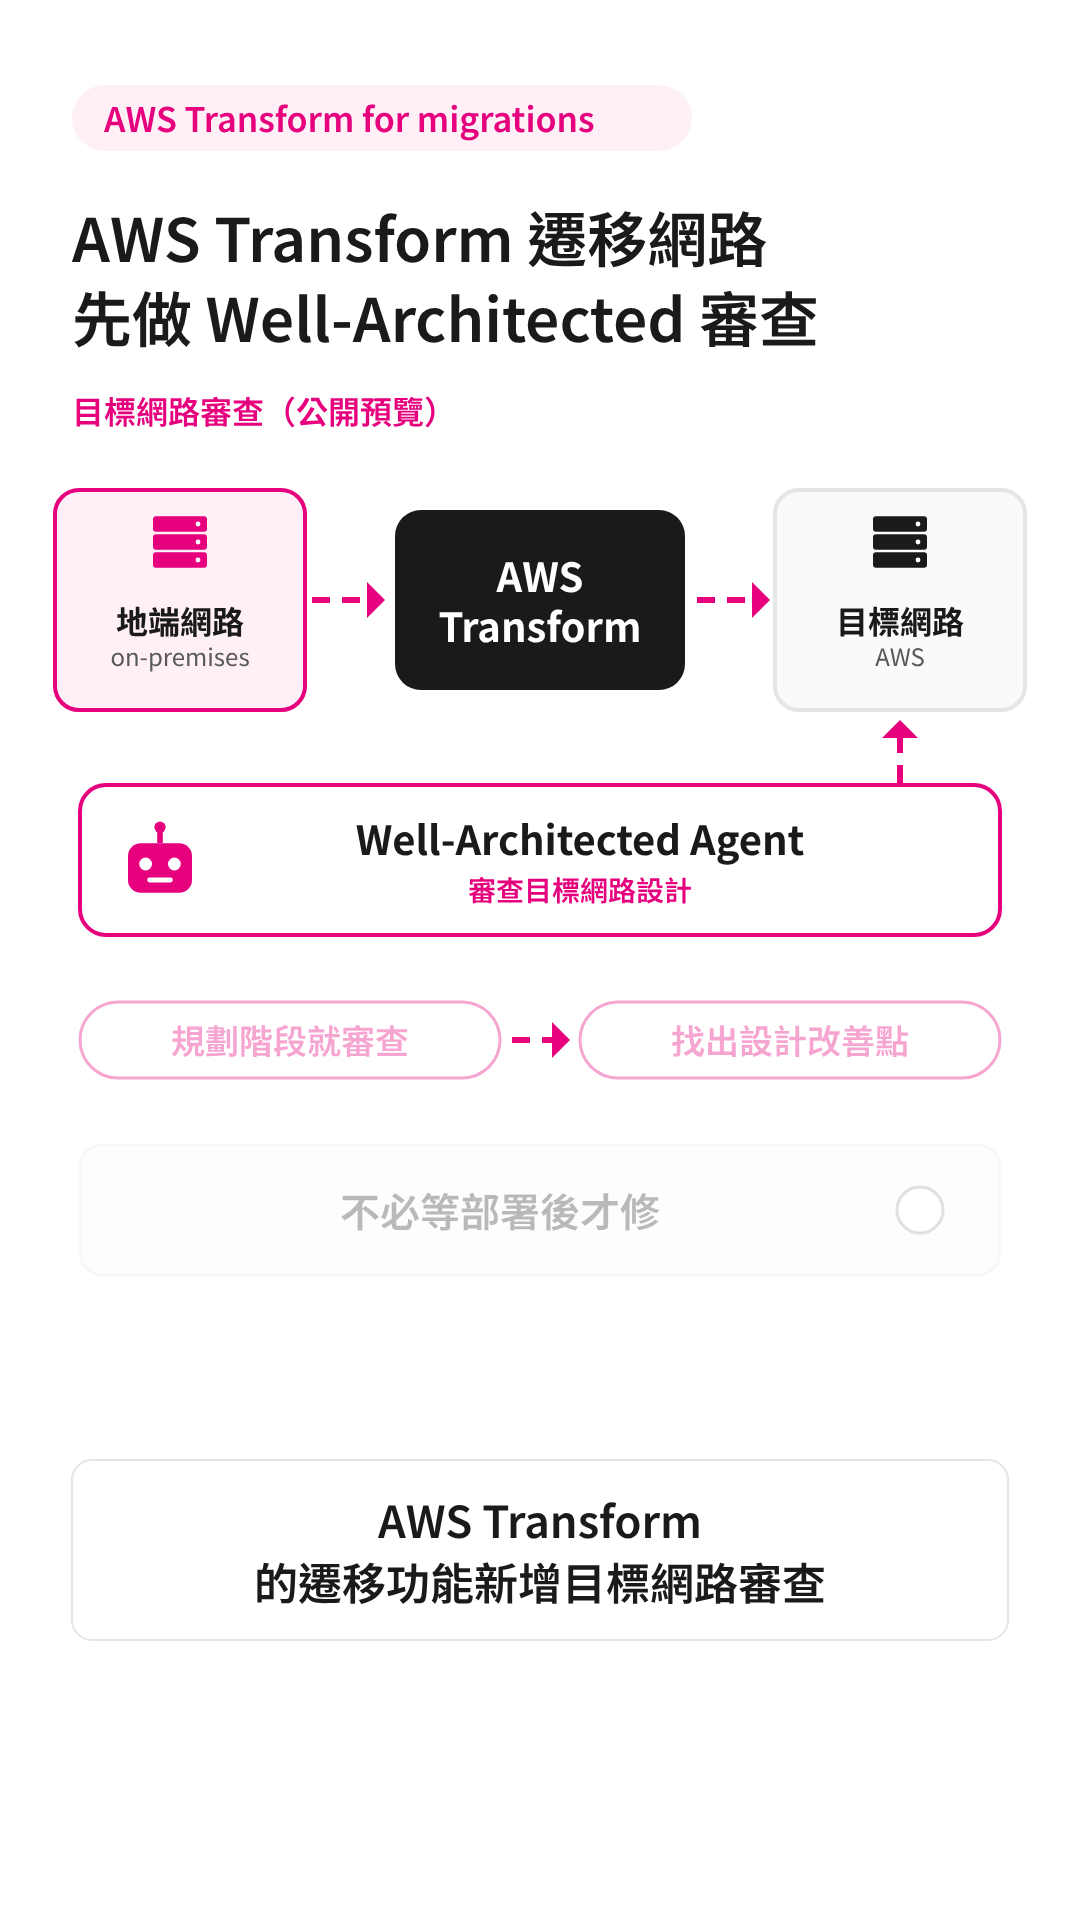
AWS Transform 提供 Well-Architected Agent 審查