AWS Transit Gateway 向防火牆分享資源資訊
閱讀 AWS 官方公告 ↗重點摘要
Transit Gateway 現在會在送往防火牆的流量中嵌入資源 context,分段政策可依 VPC、子網路、安全群組與 TGW 連接附件定義,並搭配 IP 位址;AWS Network Firewall 與 Palo Alto Networks Software Firewalls 支援,從第一個封包起套用。啟用方式為在 AWS Network Manager 建立 context store 並關聯 transit gateways。適用提供 Transit Gateway 的商業區域(不含中東巴林、中東阿聯酋)及 AWS GovCloud 美東、美西。 來源:https://aws.amazon.com/about-aws/whats-new/2026/11/transit-gateway-firewall-context-sharing/
官方事實
- AWS Transit Gateway 支援與安全服務(例如已連接的防火牆)分享資源 context,可在防火牆政策中使用 VPC、VPC 子網路、VPC security groups 與 transit gateway attachments,並搭配 IP 位址。
- Transit Gateway 會在傳送至防火牆的流量中嵌入資源 context;防火牆可據此從第一個封包開始套用政策。
- AWS Network Firewall 與 Palo Alto Networks Software Firewalls 支援使用資源 context 的政策,並可與 IP 型規則並用。
- 開始使用時,需在 AWS Network Manager 建立 context store 並關聯 transit gateways;context store 會監控連接至這些 transit gateways 的資源,並與防火牆分享其 context。
- 此功能適用於提供 AWS Transit Gateway 的所有商業 AWS 區域,但不包括中東(巴林)與中東(阿聯酋);亦適用於 AWS GovCloud(美國東部)及 AWS GovCloud(美國西部)區域。
完整口播文字
Transit Gateway 現在能把資源資訊帶進送往防火牆的流量讓分段政策不必只認 IP 位址有了資源資訊,分段就能按資源定義如果要阻擋開發連到正式 VPCIP 變動時就不必跟著改這類規則條件不只 VPC還能用子網路、安全群組和 Transit Gateway 連接附件把政策對準要分隔的資源群組目前明列 AWS Network Firewall 與 Palo Alto 軟體防火牆首包就能套用政策也可並用 IP 規則啟用時,在 AWS Network Manager 建立 context store再關聯閘道它會監控已連接資源,分享資訊提供 Transit Gateway 的商業區域都適用但不含巴林和阿聯酋另外也包含美東、美西的 GovCloud如果你正用 IP 清單維護資源分段可以先核對防火牆與部署區域再評估哪些規則適合改用資源條件
參考資料
- AWS Transit Gateway now shares resource context with firewalls for segmentation policies · Amazon Web Services
快捷鍵:K 或空白鍵 播放/暫停 · J / L 倒退/快轉 5 秒 · M 靜音 · F 全螢幕
更多 AWS Transit Gateway 影片
-
 1:04
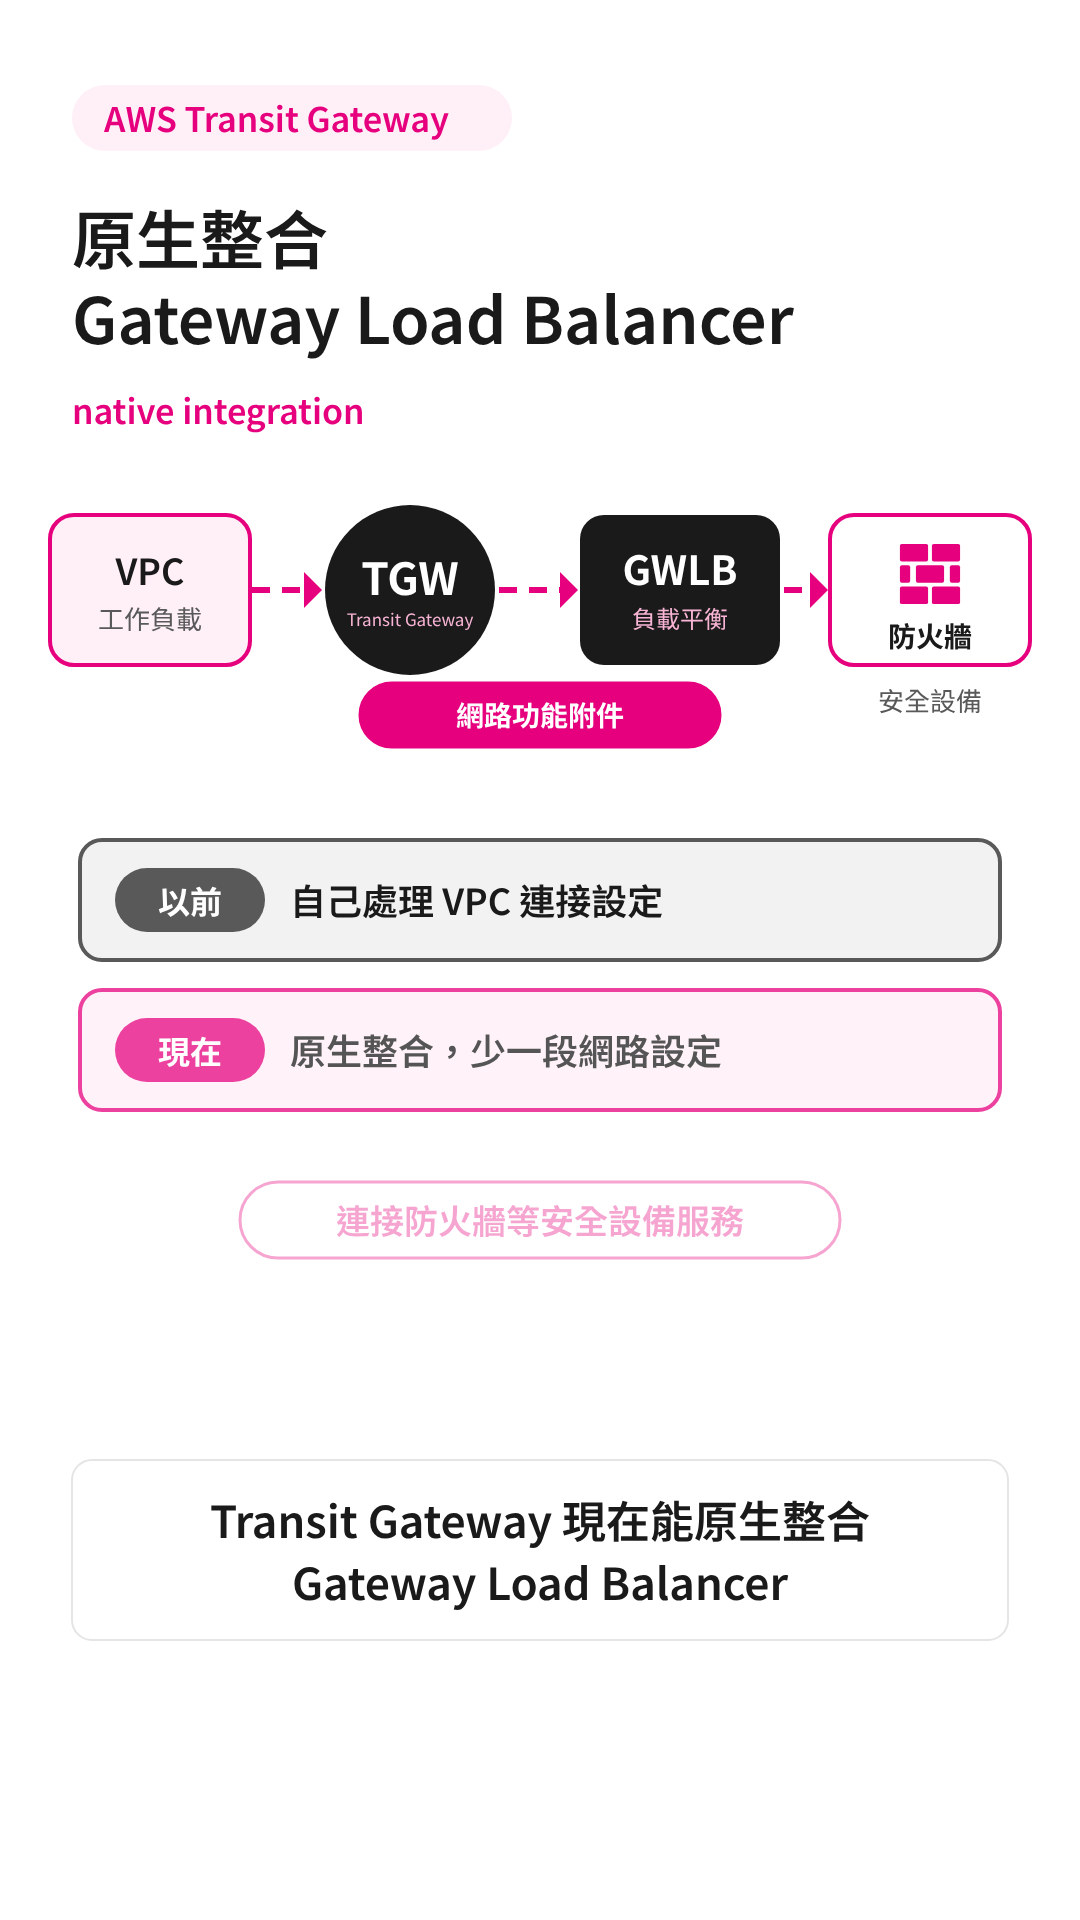
AWS Transit Gateway 原生整合 Gateway Load Balancer
-
 0:56
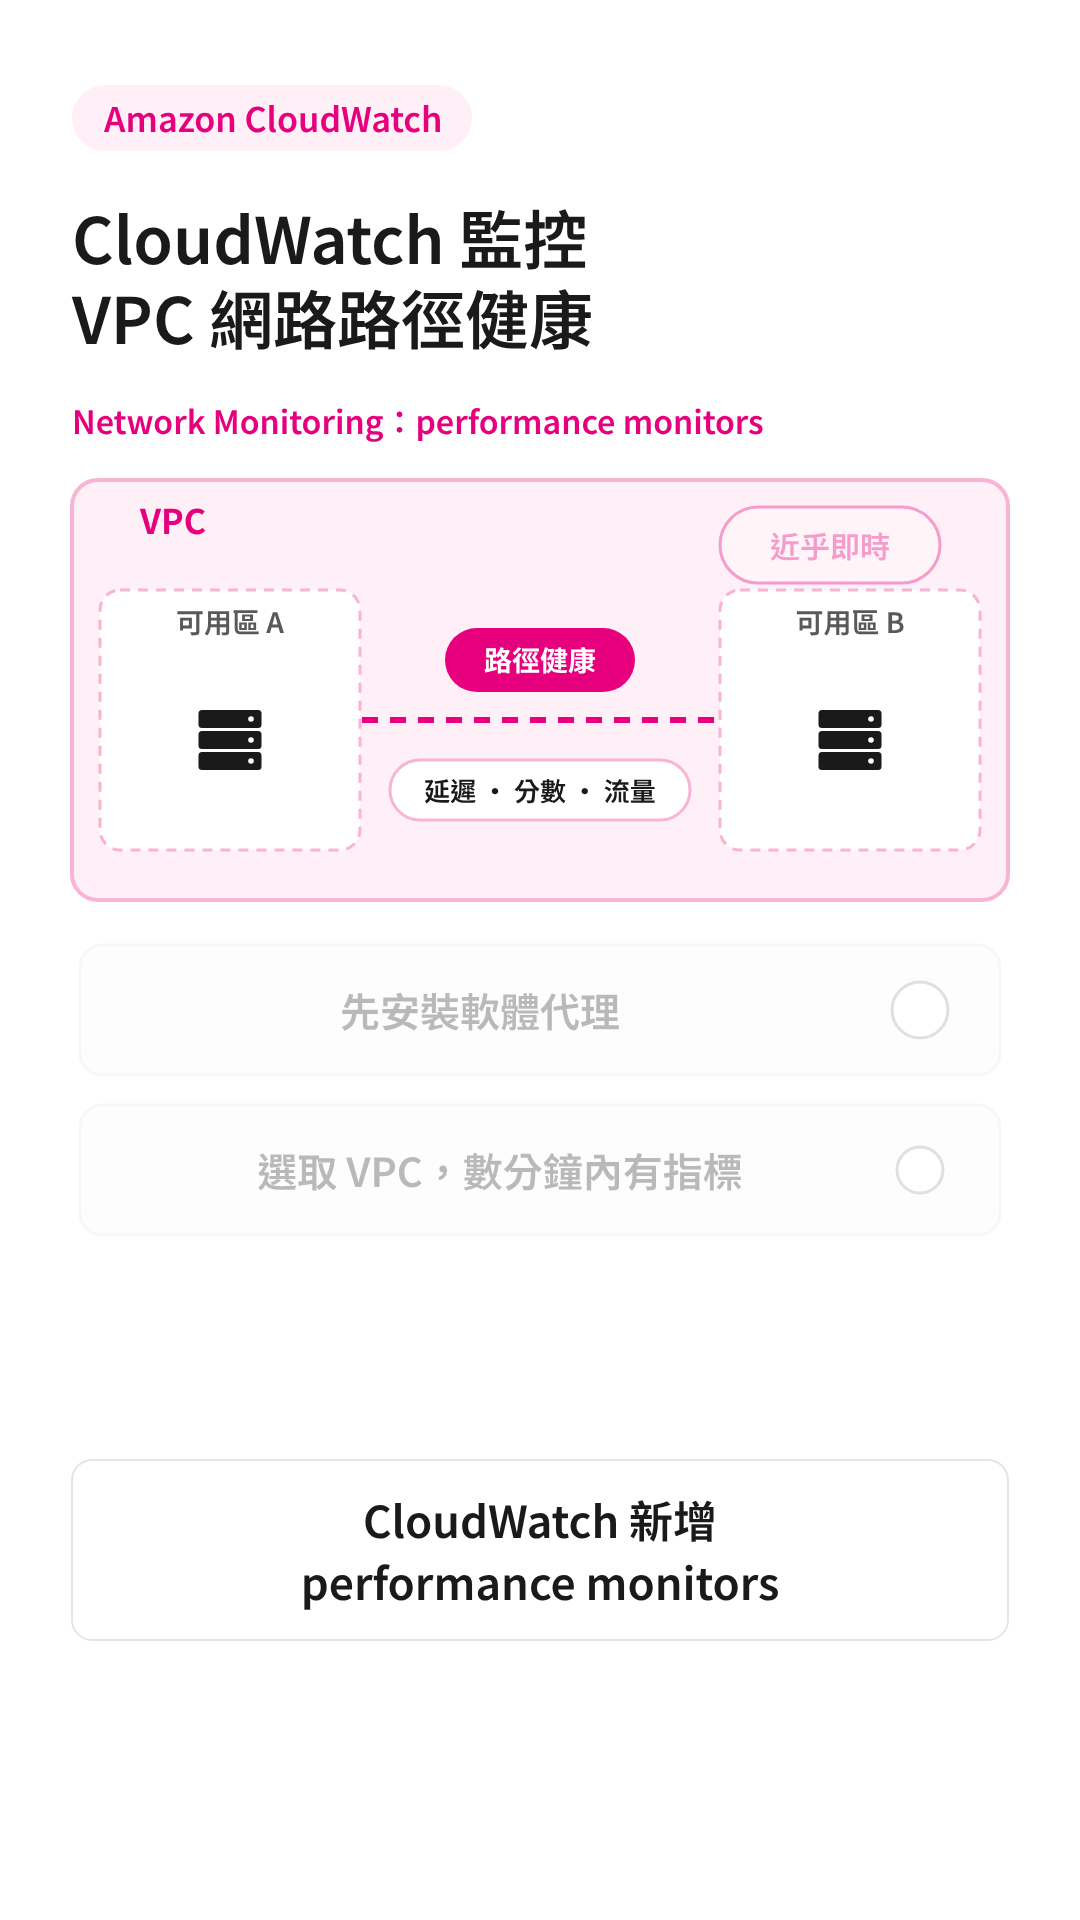
Amazon CloudWatch 監控 VPC 網路路徑健康
-
 1:03
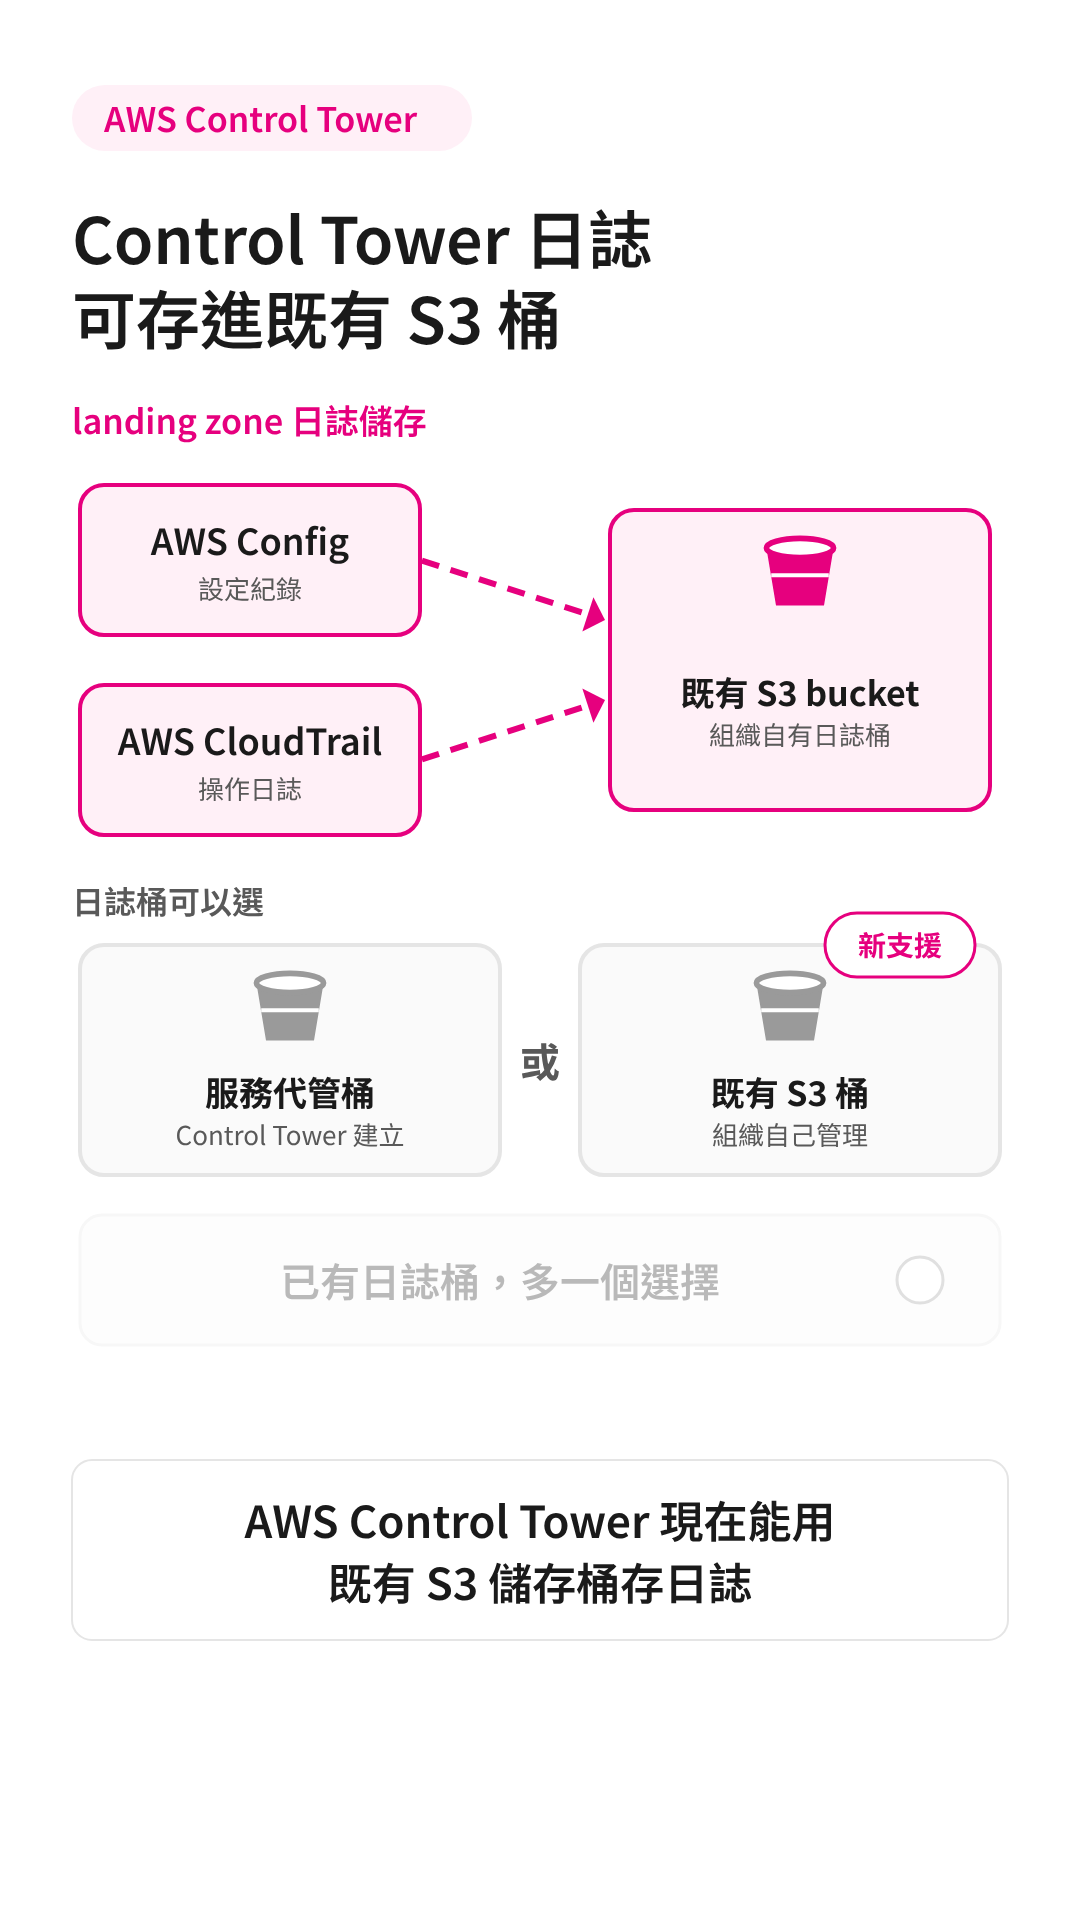
AWS Control Tower 支援使用既有 Amazon S3 bucket 儲存日誌
-
 0:58
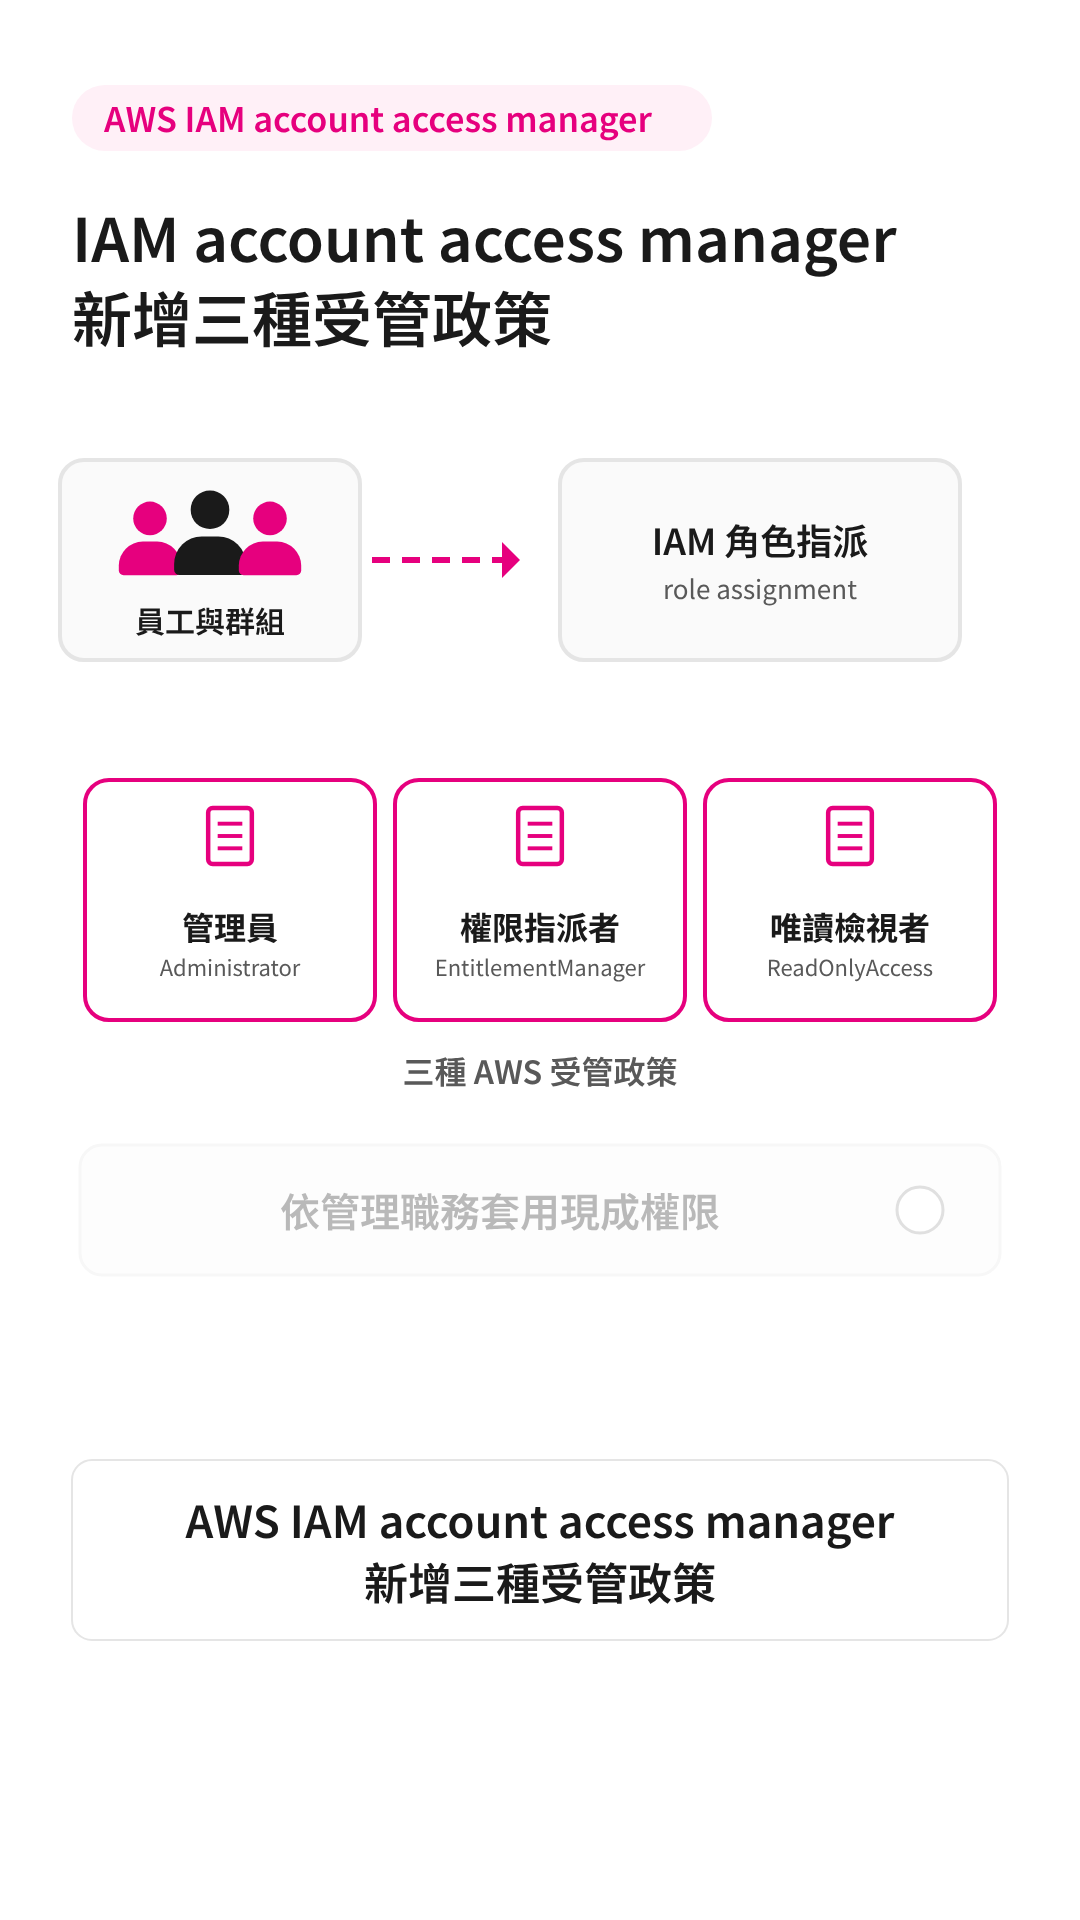
AWS IAM account access manager 新增三種受管政策
-
 0:58
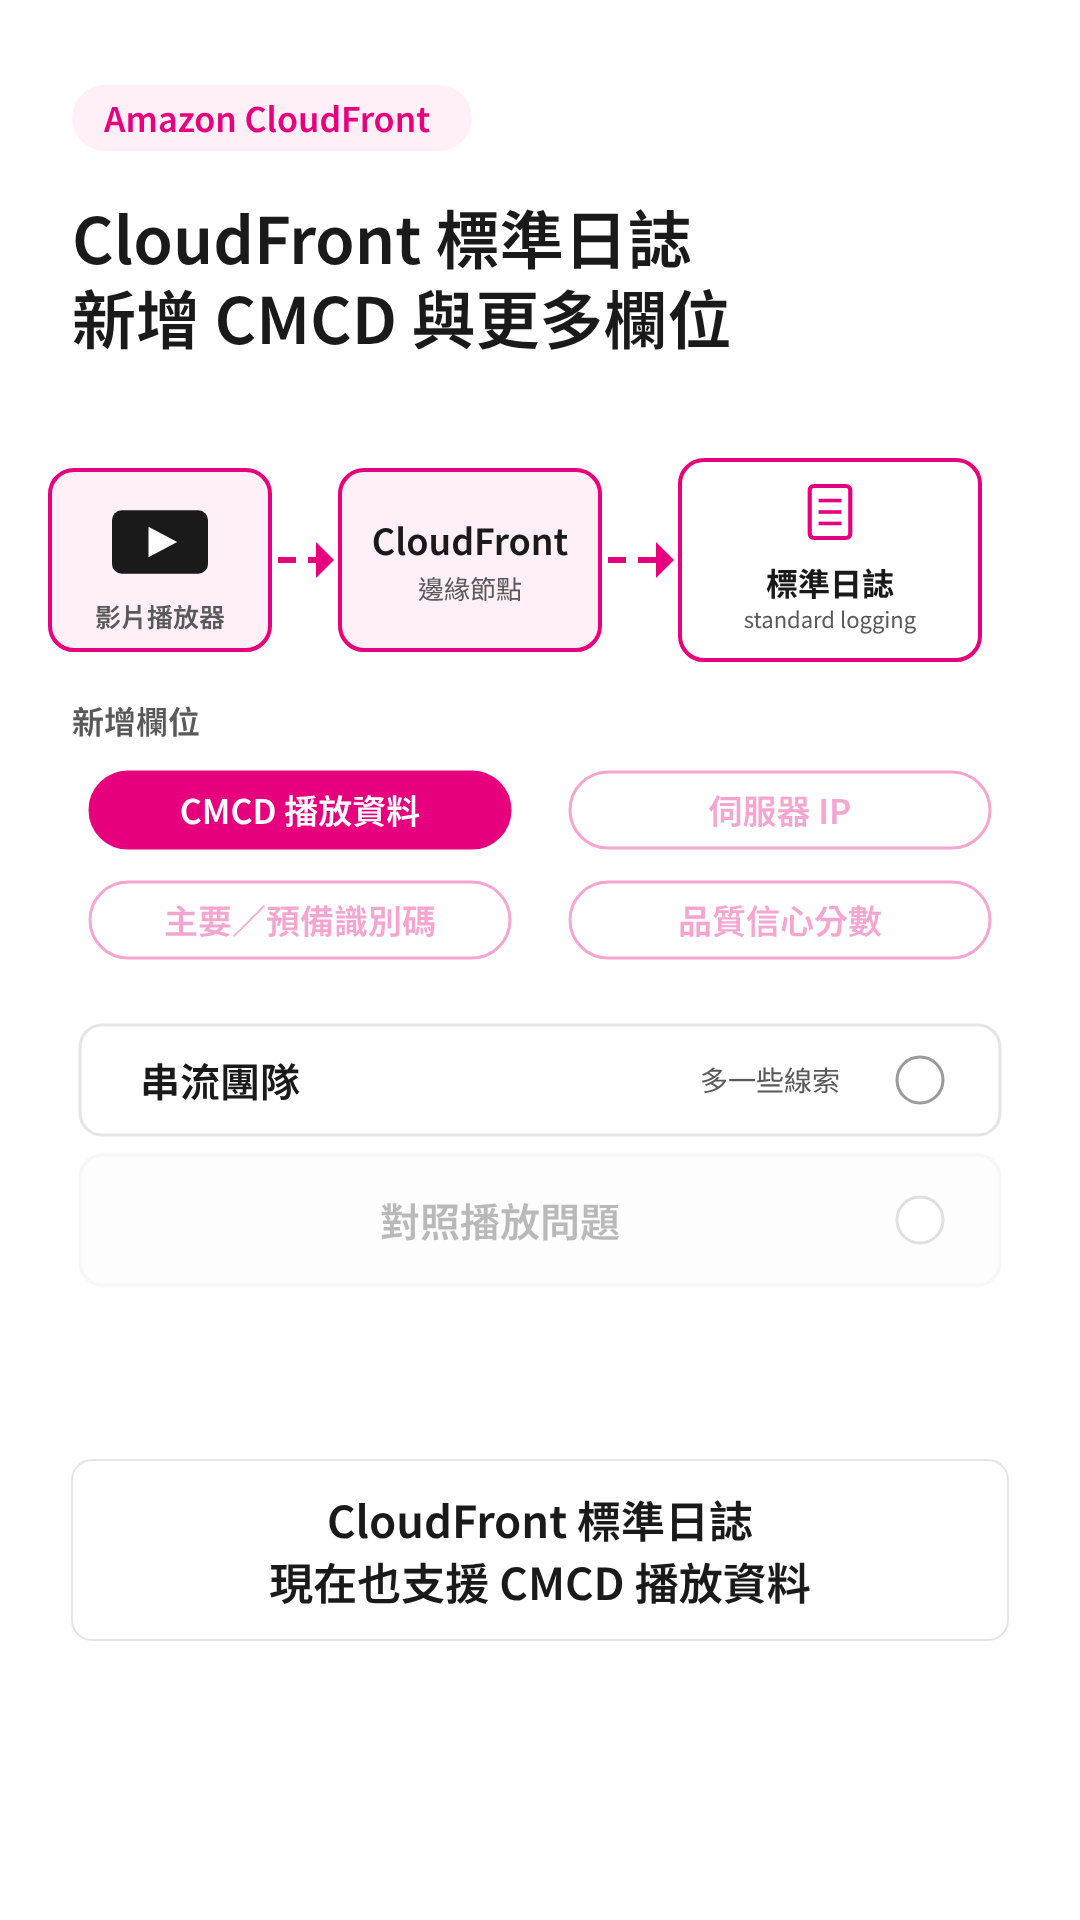
Amazon CloudFront 標準日誌新增 CMCD 與其他日誌欄位
-
 0:58
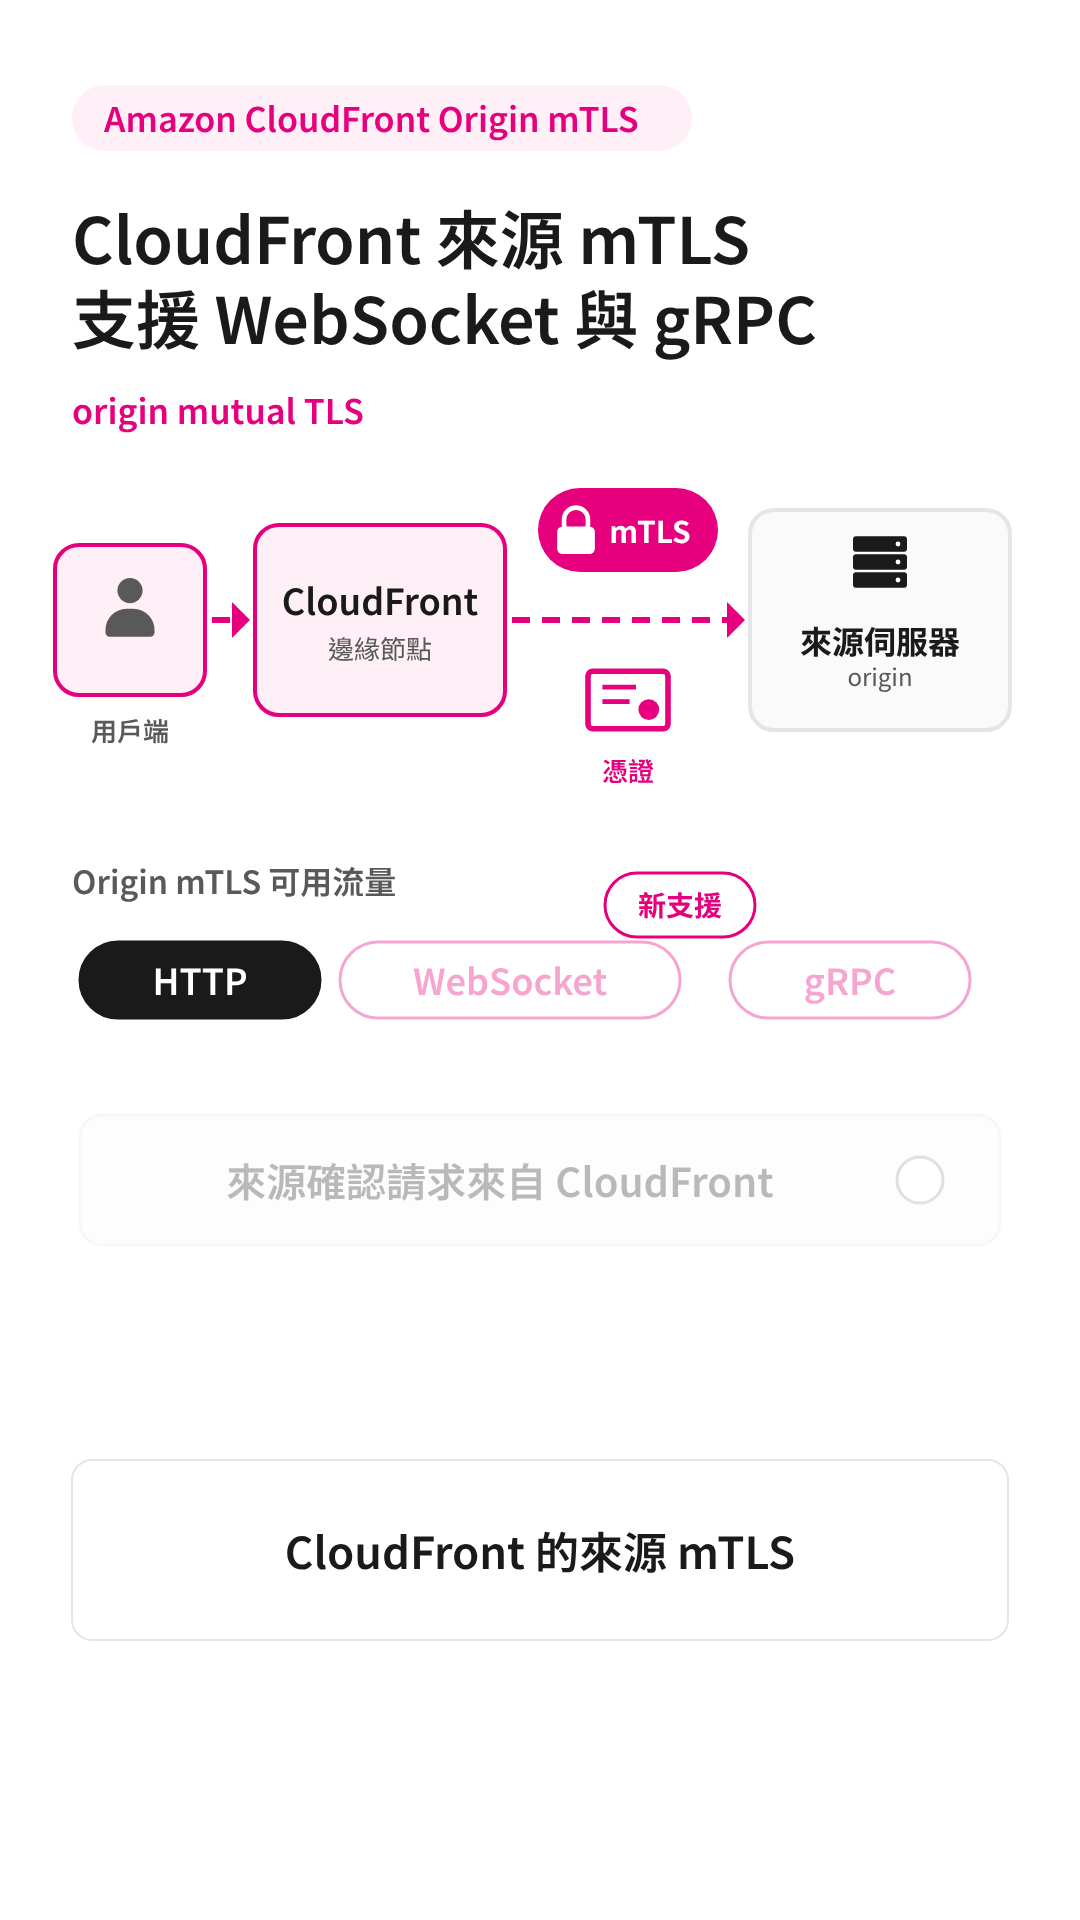
CloudFront 來源 mTLS 支援 WebSocket 與 gRPC
-
 1:03
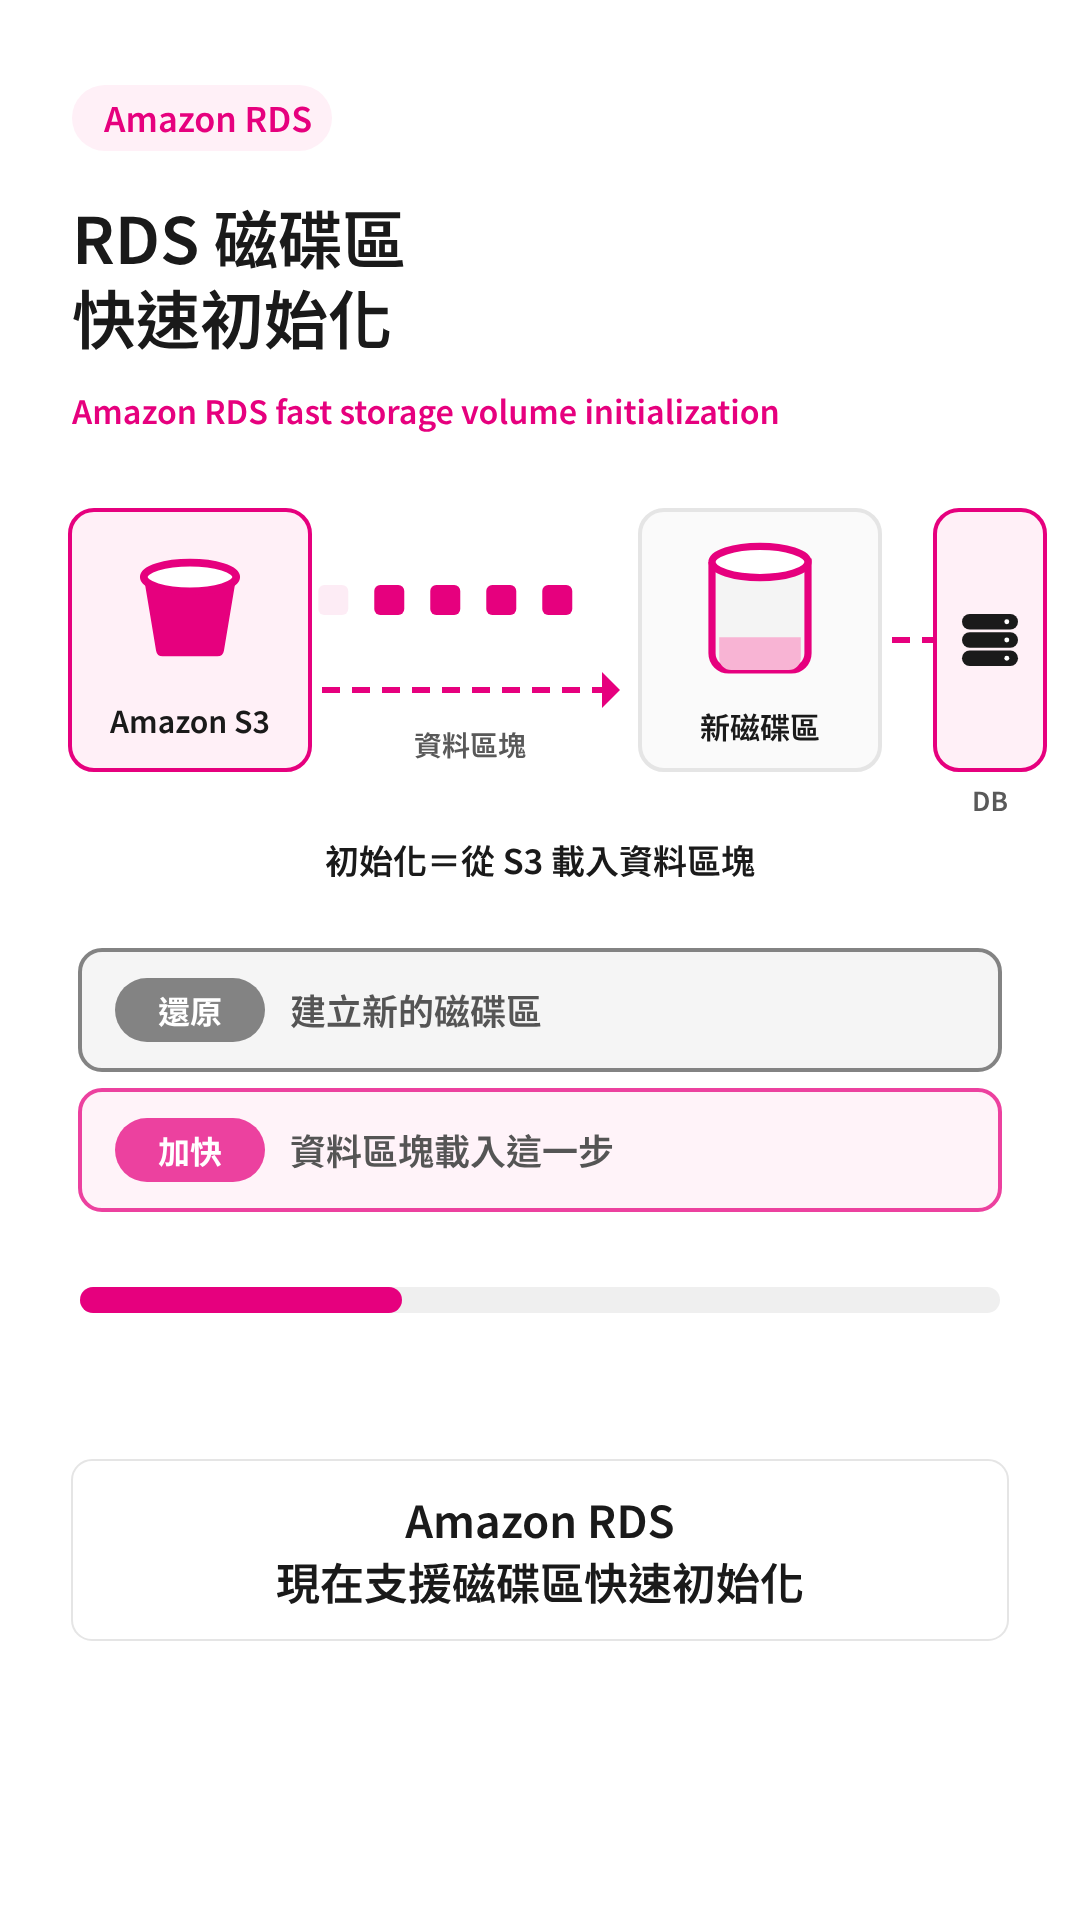
Amazon RDS 現已支援磁碟區快速初始化
-
 0:48
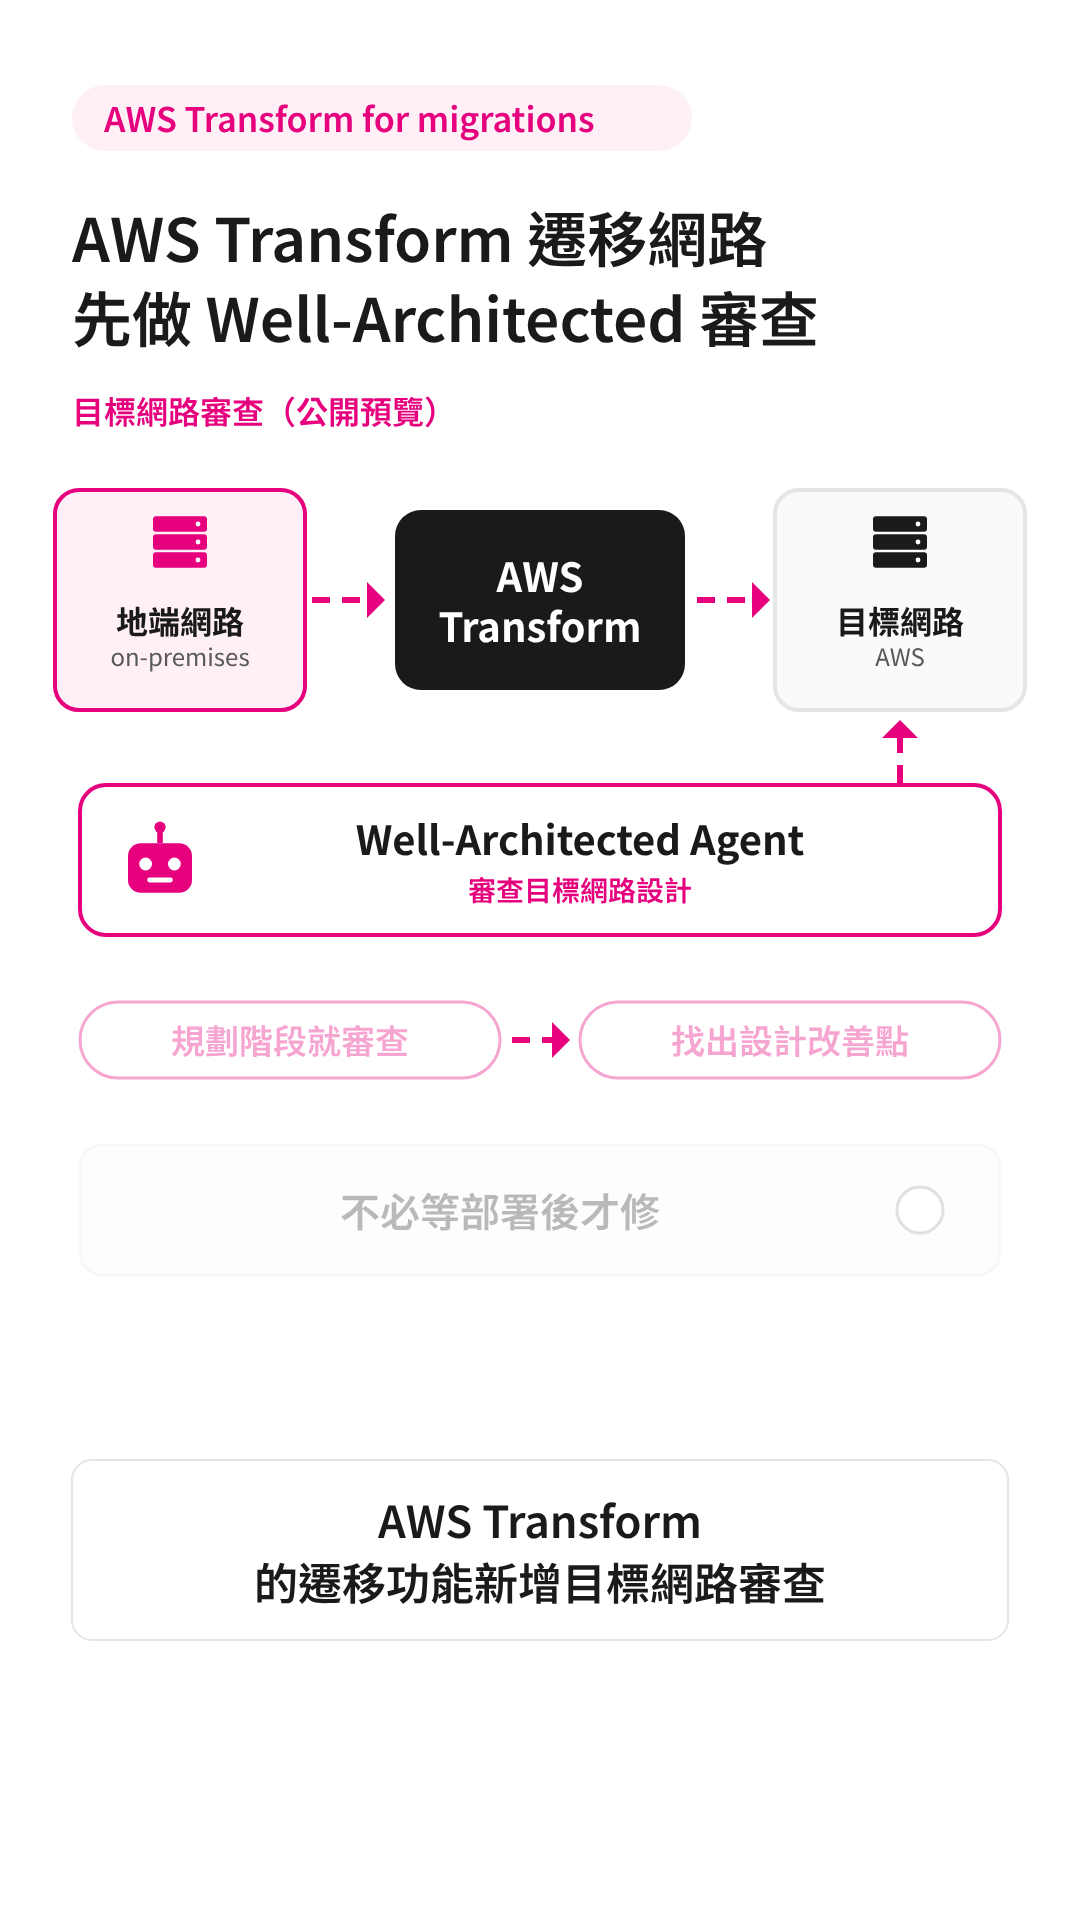
AWS Transform 提供 Well-Architected Agent 審查